



Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

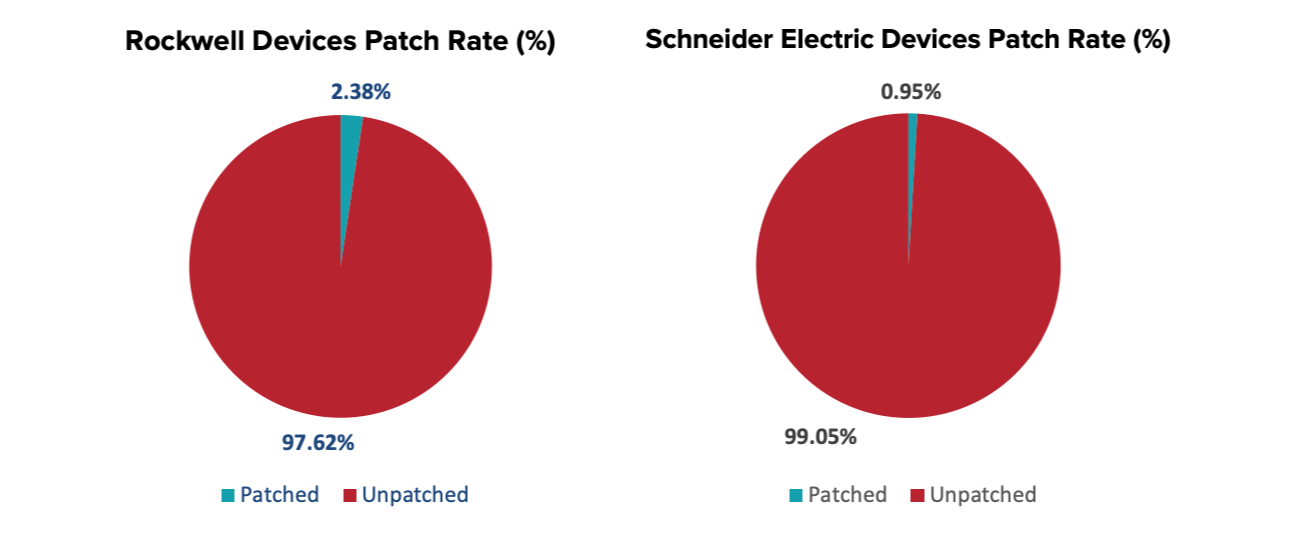
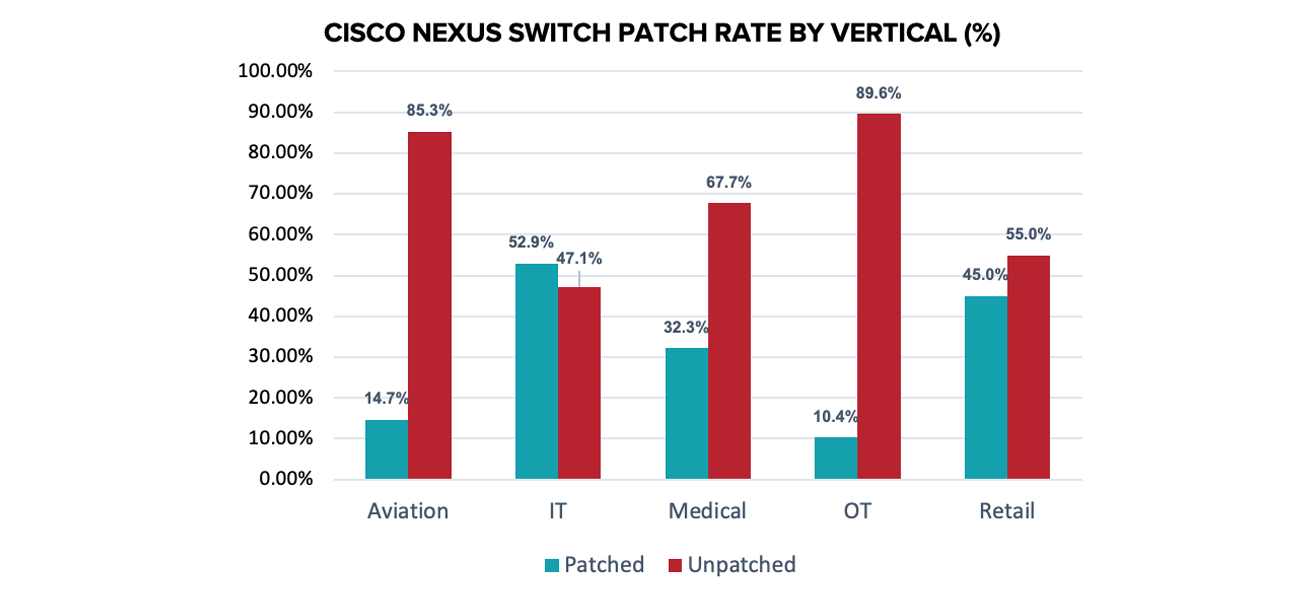
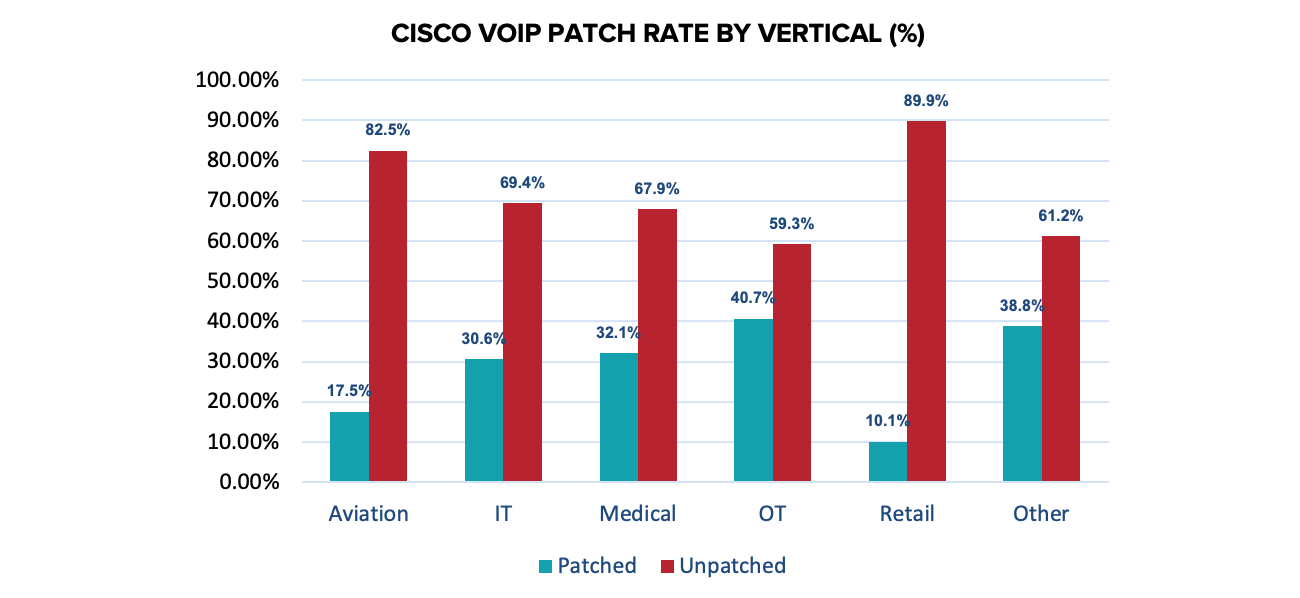
Одиннадцать уязвимостей, объединенных под именем Urgent/11, были обнародованы в августе 2019 года. Пять багов с общим названием CDPwn объявились в начале этого года и тогда же получили заплатки. Тем не менее, 97% устройств, подверженных Urgent/11, и 80% устройств, уязвимых к CDPwn-атакам, до сих пор не пропатчены.

Критические уязвимости Urgent/11 (PDF) были выявлены в операционной системе VxWorks производства Wind River и ряде других RTOS (real time operating system, ОС реального времени). Все опасные проблемы, включая шесть RCE, привязаны к стеку протоколов TCP/IP и присутствуют во всех версиях VxWorks, выпущенных за последние 13 лет.

Большинство багов Urgent/11 позволяют захватить контроль над целевым устройством без аутентификации и взаимодействия с пользователем. По оценке Armis, на момент раскрытия уязвимостей они затрагивали свыше 2 млрд устройств, используемых для управления медицинским оборудованием, объектами корпоративной значимости, технологическими процессами в промышленности.

Наличие Urgent/11 публично признали более 30 вендоров, в том числе Rockwell Automation, Schneider Electric и Siemens. Многие из них опубликовали предупреждения и выпустили патчи для своих продуктов. Насколько известно, злоумышленники даже не пытались использовать эти уязвимости в атаках.

В появлении CDPwn (PDF) повинен проприетарный протокол обнаружения сетевых устройств — CDP (Cisco Discovery Protocol, протокол обнаружения сетевых устройств Cisco). Проблемы этого протокола, по оценкам, затрагивают десятки млн продуктов Cisco, включая роутеры, свитчи, IP-камеры и устройства VoIP-связи с версиями прошивок, вышедшими за последние 10 лет. Одна из уязвимостей CDPwn недавно засветилась в целевых атаках китайских хакеров.

Аналитики из ИБ-компании Armis имеют возможность отслеживать уязвимость оборудования по версии прошивки. В настоящее время облачная платформа Armis позволяет мониторить 280 млн устройств, используемых в критически важных отраслях.

Для выявления уровня патчинга Urgent/11 исследователи составили контрольную выборку из ПЛК производства Rockwell Automation и Schneider Electric. Присутствие CDPwn они отслеживали по состоянию свитчей Cisco Nexus и VoIP-устройств серий 78xx и 88xx. Результаты проверки в обоих случаях оказались плачевными.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru