



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

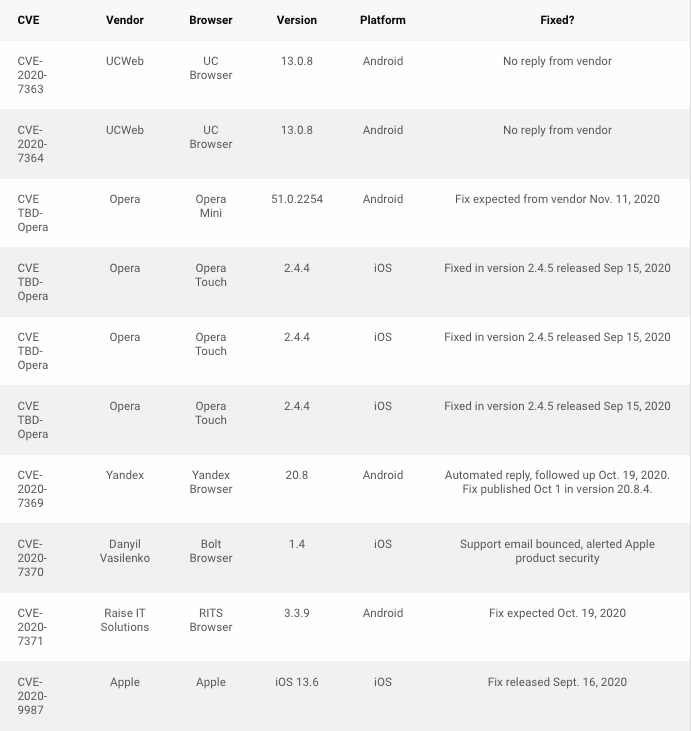
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

Тарифы от 250 руб.: какие ограничения обсуждают для виртуальных операторов

Дешёвая связь от банковских экосистем может стать менее дешёвой. Минцифры прорабатывает изменение условий работы виртуальных операторов — MVNO. Среди обсуждаемых мер есть минимальный тариф для абонентов в 250 рублей и повышение ставки отчислений в резерв универсального обслуживания до 4%.

О предложениях сообщил «Коммерсантъ» со ссылкой на источники телеком-рынка. В министерстве подчеркнули, что конкретные механизмы ещё прорабатываются.

Также обсуждаются запрет на обслуживание критической информационной инфраструктуры и ограничение работы MVNO с двумя инфраструктурными операторами в одном регионе.

Позиция Минцифры: банковские экосистемы компенсируют клиентам расходы на связь, позволяя своим операторам предлагать тарифы по себестоимости или ниже рынка. Абонентам выгодно, но переход клиентов может сокращать доходы базовых операторов и возможности инвестировать в сети.

В «Т-Мобайле» возражают: ограничения увеличат стоимость связи и затормозят инновации. Компания напоминает, что MVNO уже оплачивают аренду мощностей и делают отчисления в резерв. В «Газпромбанк Мобайле» также предупредили о снижении гибкости бизнеса.

«Вымпелком», «МегаФон» и МТС в целом поддерживают изменение модели, ссылаясь на необходимость финансировать инфраструктуру.

RSS: Новости на портале Anti-Malware.ru