



Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

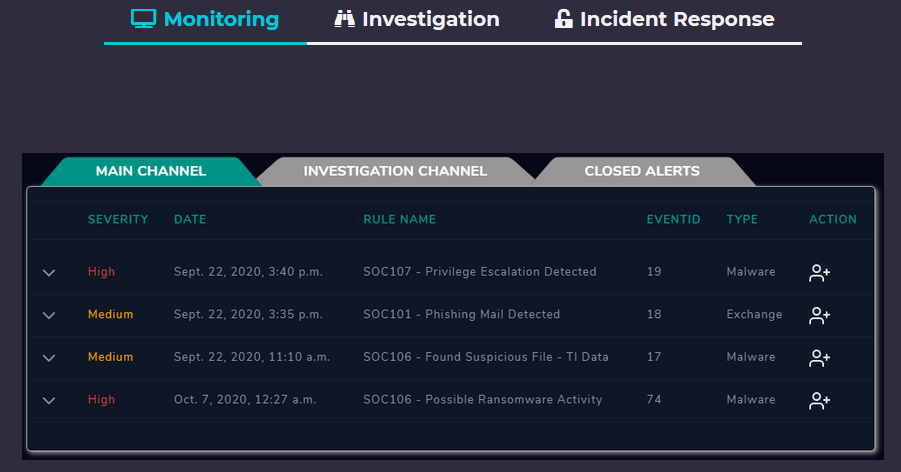
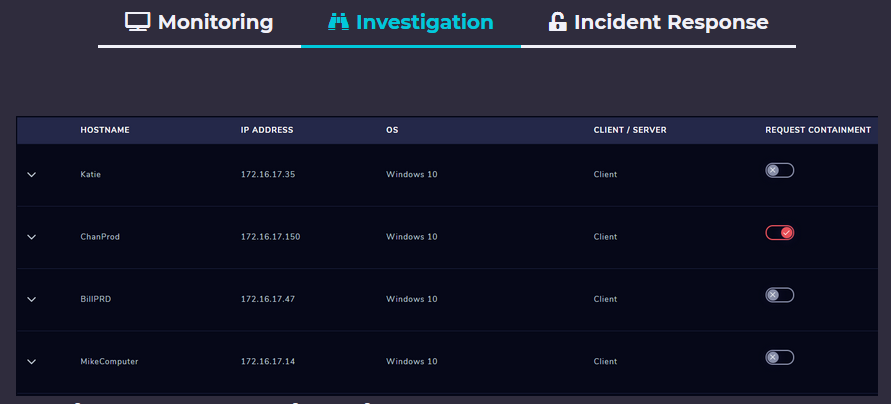
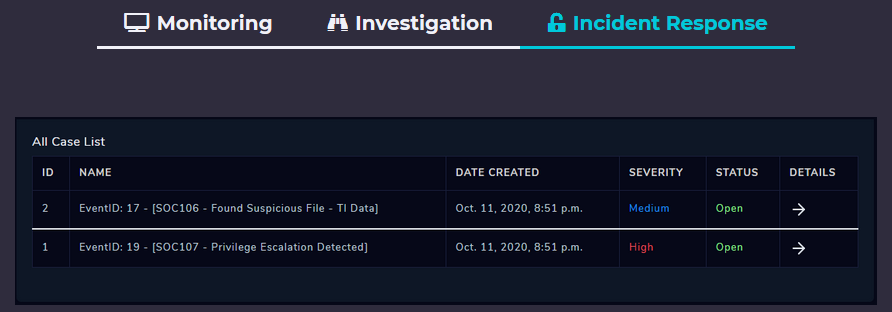
Проект LetsDefend.io открыл общий доступ к сервису, позволяющему сымитировать рабочее окружение корпоративного Центра мониторинга и оперативного реагирования на инциденты информационной безопасности (SOC — Security Operations Center). По словам разработчиков, новый симулятор располагает широким набором реальных событий и будет полезен для аналитиков соответствующего профиля, специалистов по реагированию на киберинциденты и создателей SIEM-систем.

Имитационная панель управления Центра позволяет отслеживать ИБ-события и степень угрозы в режиме 24/7, быстро проводить анализ на уровне хоста и сети, а также принимать адекватные меры в случае «атаки».


Кроме того, возможности симулятора включают отсеивание ложноположительных срабатываний, просмотр статистики в графическом или текстовом виде и проверку текущей конфигурации сети.

Постоянный мониторинг событий в системе безопасности и быстрое реагирование на чрезвычайные ситуации — залог безопасности корпоративных сетей и благополучия деловых операций. К тому же разрушительные кибератаки грозят оттоком клиентов и, как следствие, снижением дохода, поэтому важно вовремя выявлять и пресекать такие инциденты. Разработчики Lets Defend надеются, что их новая «игрушка» поможет ИБ-специалистам повысить профессиональные навыки и сократить число ошибок, способных привести к потере репутации компании.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru