



ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

Одним из главных достижений разработчиков ОС Windows является простота установки и обновления программ в этой ОС. Это является большой проблемой для крупных и территориально распределенных систем, так как контролировать, что установлено на рабочих местах сотрудников становится практически невозможно.

Эта проблема влечет за собой целый комплекс возможных неприятных последствий:

  • Нерациональное использование рабочего времени (сотрудники играют в онлайн-игры или решают свои, не связанные со служебными, задачи)
  • Угрозы безопасности и промышленный шпионаж (устанавливаться инициативными пользователями могут потенциально опасные или заведомо вредоносные программы)
  • Нарушение работоспособности системы и/или непрерывности бизнес-процессов (вирусные заражения или рассинхронизация версий функционального программного обеспечения, которая может приводить (и часто приводит) к потере совместимости – невозможности совместной обработки файлов и баз данных, подлежащих совместной обработке, и тому подобное).

Контролировать состав ПО на рабочих местах исключительно на уровне инструкций – малоэффективно, если выполнение этих инструкций будет проверяться редко или не проверяться вообще.

Контролировать состав ПО встроенными средствами Windows можно (если считать эти средства доверенными), однако это, не исключая полностью перечисленных выше, вызывает новые проблемы – администраторы системы или сбиваются с ног, выполняя требования пользователей по обновлению или установке ПО (и все равно не могут избежать рассинхронизации версий) или выдают административные права всем желающим.

Для систематической (а также и внезапной, вне расписания) проверки состава ПО на рабочих местах предназначен программный продукт «Паспорт ПО», с помощью которого для каждого рабочего места создается и периодически проверяется «паспорт», в котором отражен перечень установленного ПО и его характеристики.

В общем виде порядок работы с «Паспорт ПО» следующий.

Однократно проводятся процедуры подготовки системы:

  1. автоматически (или вручную, при необходимости) формируется список ПКО с разбивкой по подразделениям. В качестве ПКО могут выступать автоматизированные рабочие места и серверы под управлением ОС Windows;
  2. формируется общая база ПО, которое в принципе может быть допущено к установке и использованию в организации;
  3. формируется общая база шаблонов – типовых конфигураций рабочих мест разных типов (это важно, если в основном рабочие места унифицированы по функциональности);
  4. шаблоны назначаются рабочим местам – будущим подконтрольным объектам (ПКО);
  5. формируются «паспорта» ПО на ПКО.

Далее идет собственно работа системы:

  1. проведение сканирования (по регламенту или по запросу) и обработка его результатов.

Полученный в результате сканирования новый «паспорт» сверяется «Паспортом ПО» с ранее утвержденным и различия (если они выявлены) визуализируются.

Управляющий персонал может принять решение по каждому рабочему месту – принять изменения и зафиксировать новый «паспорт» в качестве утвержденного для этого рабочего места или эскалировать дальнейший разбор ситуации и принятие мер.

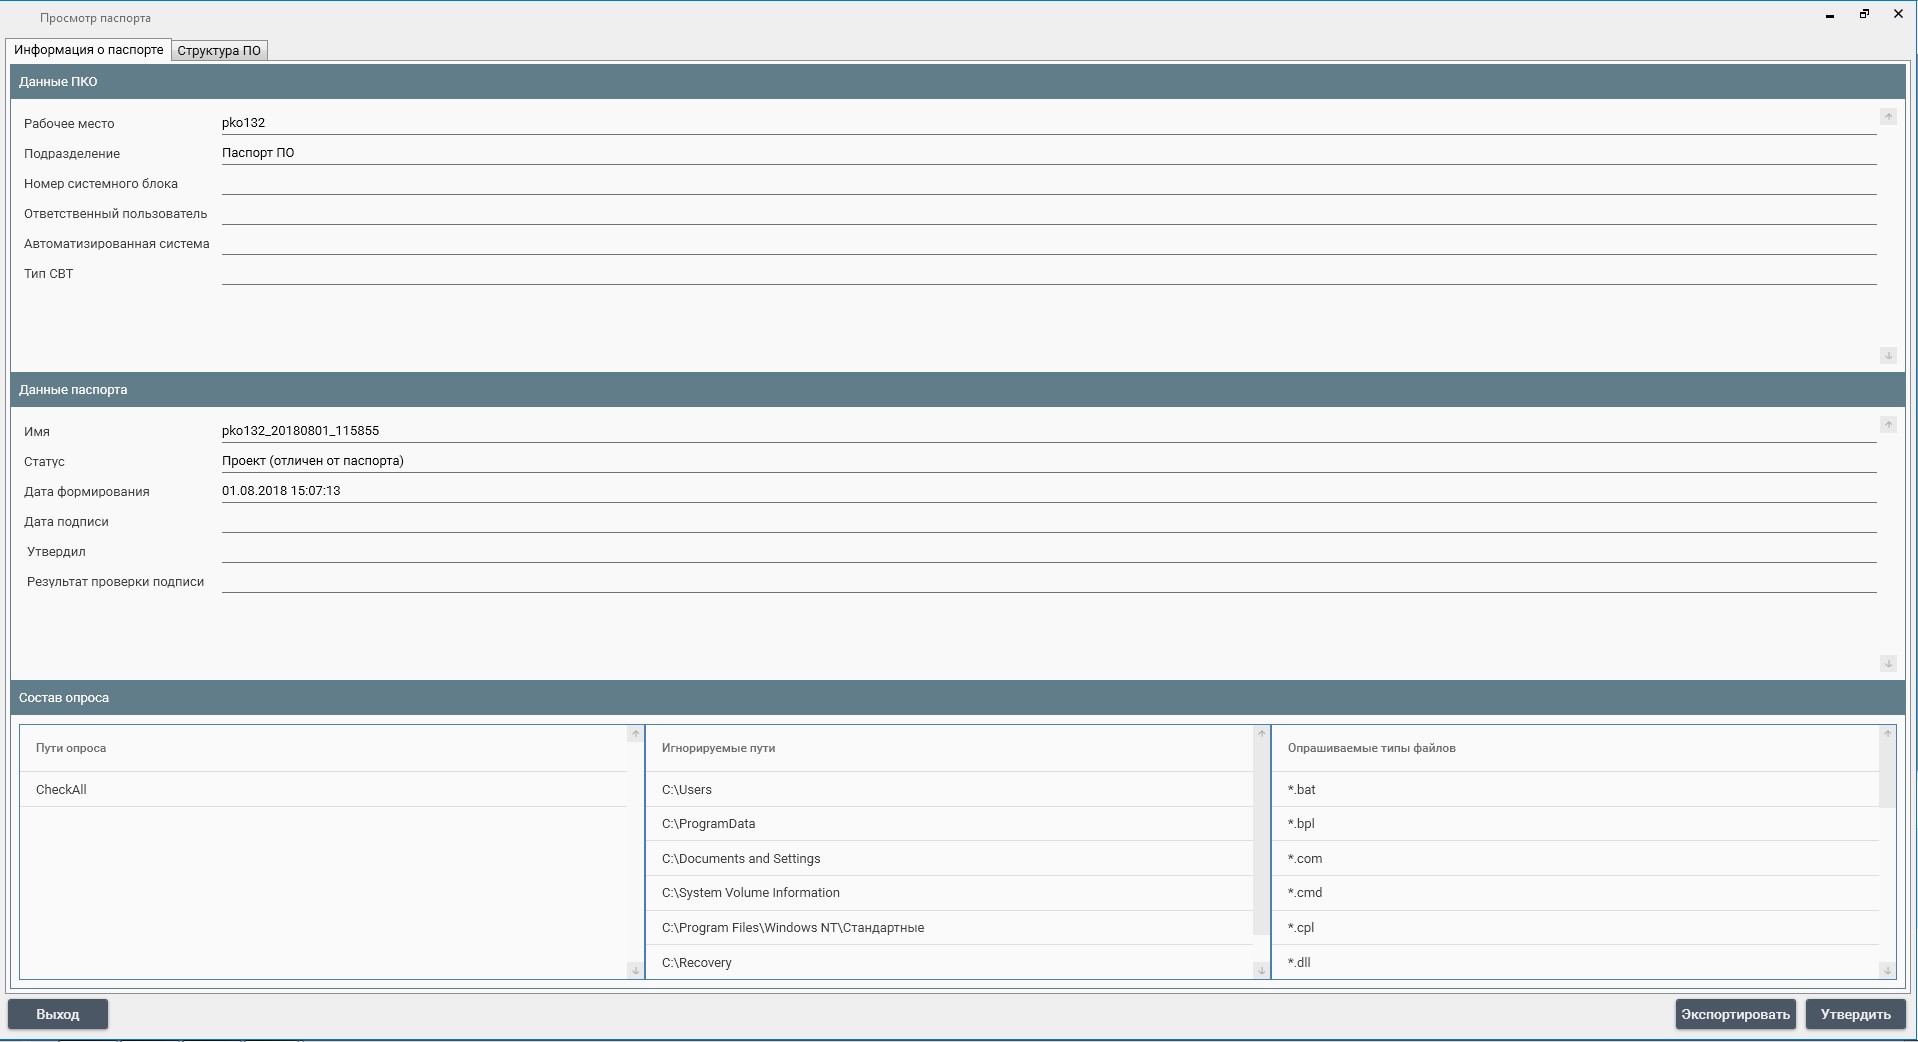
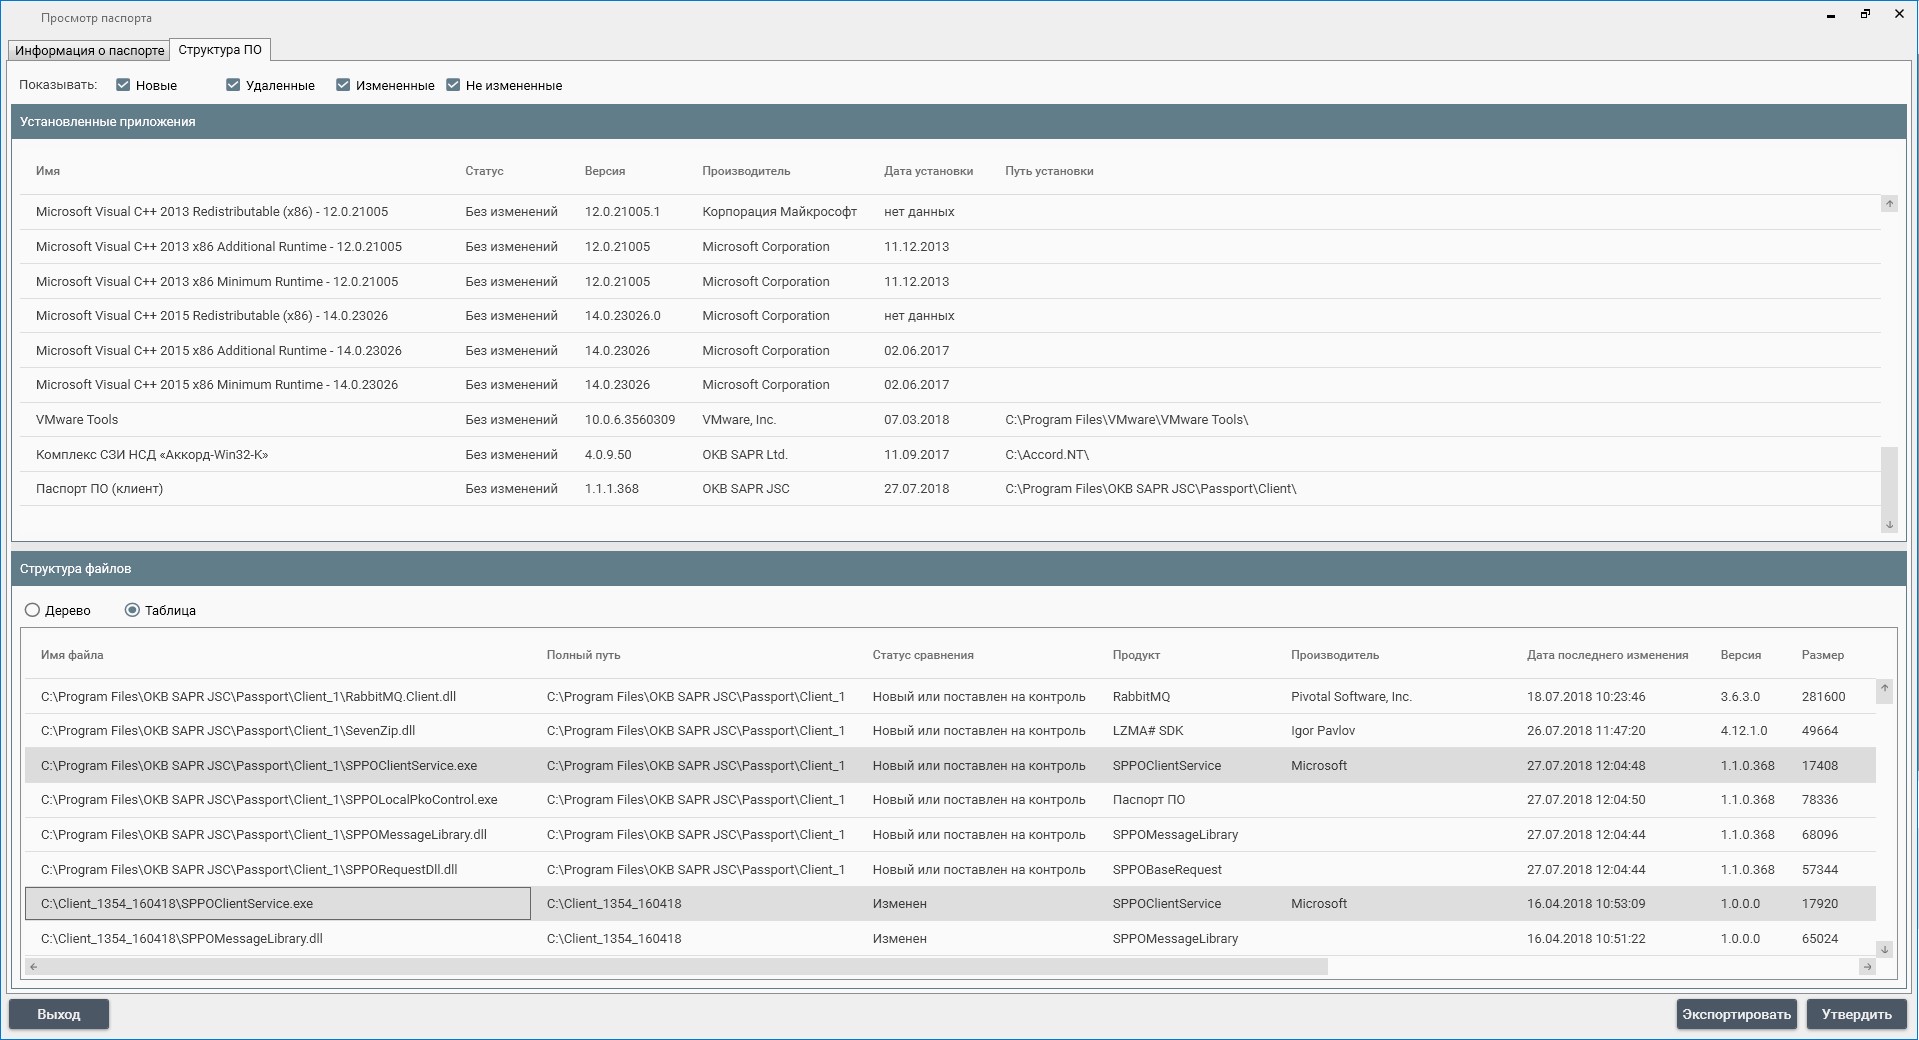
Такой порядок позволяет достаточно точно (регламент сверок настраивается) понимать, когда произошло изменение, кто утвердил предыдущее состояние, и еще массу важных для последующего анализа параметров (пример «паспорта» см. на рис. 1 и 2).

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru