



Дарквеб больше не спрячет преступников, предупреждают правоохранители

Дарквеб больше не спрячет преступников, предупреждают правоохранители

Дарквеб больше не спрячет преступников, предупреждают правоохранители

Правоохранительные органы девяти стран провели совместную операцию по задержанию 179 человек, вовлечённых в продажу и покупку нелегальных товаров и услуг на площадках дарквеба. Теневая сеть больше вас не спасёт, предупреждают полицейские.

В координированной кампании под названием «Operation Disruptor» принимали участие Минюст США, ФБР, Европол и правоохранители Германии, Голландии и Великобритании.

Защитникам правопорядка удалось идентифицировать пользователей нескольких крупных торговых площадок дарквеба: AlphaBay, Dream Nightmare, Empire, White House, DeepSea, Dark Market. В ходе операции в руки полиции угодили 179 человек.

Большинство вовлечённых в незаконную деятельность пользователей задержали в США — 121. Следом шла Германия — 42 арестов, потом Голландия (8 задержаний), Великобритания (4), Австрия (3) и один задержанный в Швеции.

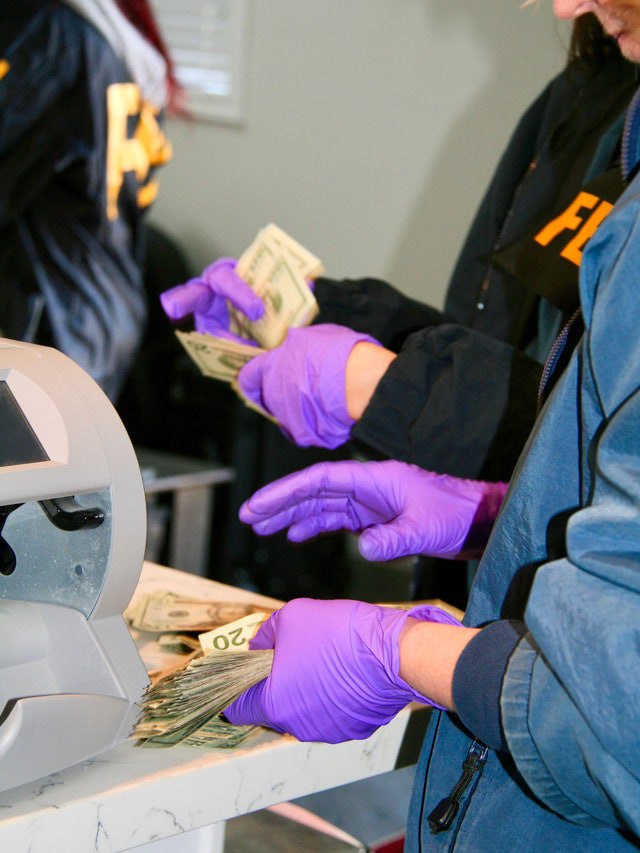
Все пойманные занимались продажей наркотиков, оружия и прочих нелегальных товаров. В ходе арестов правоохранители изъяли более $6,5 миллионов в наличных деньгах и криптовалюте.


«Золотой век торговых площадок в дарквебе подошёл к концу. Такие совместные операции, как «Operation Disruptor» наглядно демонстрируют серьёзные возможности правоохранительных органов», — подытожили полицейские.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru