



Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

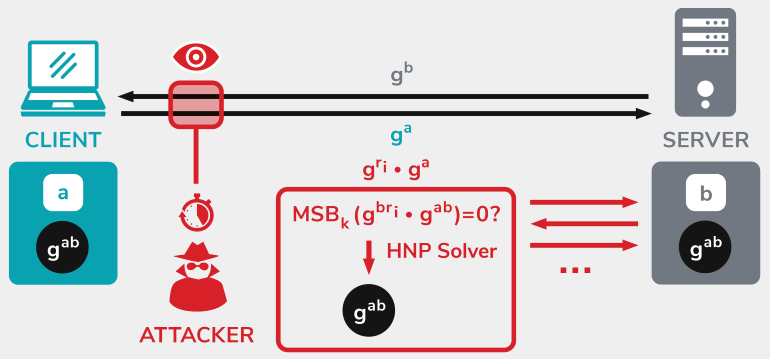
Команда специалистов рассказала о гипотетической атаке на криптографический протокол TLS. По словам экспертов, атакующие в теории могут расшифровать HTTPS-соединение между пользователями и серверами, а значит, перехватить конфиденциальную информацию.

Способ атаки назвали Raccoon, исследователи сразу предупреждают: уязвимость крайне сложно проэксплуатировать, поскольку очень редко соблюдаются условия для успешной атаки.

Согласно опубликованному документу (PDF), Raccoon представляет собой атаку на основе тайминга. Например, киберпреступник замеряет время, необходимое для выполнения известных криптографических операций, после чего у него складывается картина из частей алгоритма.

В случае Raccoon злоумышленнику надо атаковать протокол Диффи — Хеллмана (процесс обмена ключами). Основная цель — восстановить несколько байтов данных.

«В конечном итоге этот метод помогает атакующему построить ряд уравнений и использовать решатель Hidden Number Problem (HNP) для вычисления оригинального секрета, установленного между клиентской стороной и сервером», — пишет команда специалистов.


По словам исследователей, все серверы, использующие протокол Диффи — Хеллмана для настройки TLS-соединений, уязвимы перед описанной атакой.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru