



Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Команда исследователей из Швейцарии выявила новую уязвимость, позволяющую обойти защиту PIN-кодом при бесконтактной оплате банковскими картами Visa. Злоумышленники могут использовать эту брешь для совершения несанкционированных покупок на большие суммы.

По словам специалистов, обойти PIN-коды можно незаметно, не вызывая никаких подозрений у платёжной системы. Со стороны это будет выглядеть как стандартная операция, которую владелец карты провёл с помощью установленного на смартфоне приложения.

На деле же атакующий расплачивается данными украденной бесконтактной карты Visa.

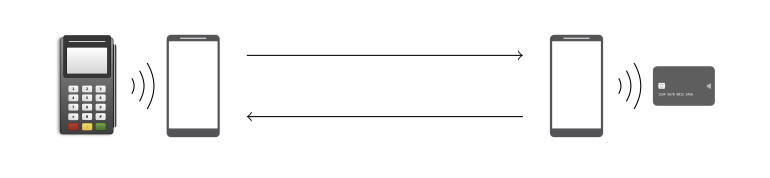
Как отметили исследователи в отчёте (PDF), успешная атака требует четырёх компонентов: два Android-смартфона, специальное Android-приложение (специалисты сами его разработали) и бесконтактная карта Visa. Упомянутое приложение должно быть установлено на каждом из двух смартфонов, участвующих в атаке.


Один из телефонов выступает в роли POS-терминала, он должен находиться рядом с украденной картой.

Принцип атаки заключается в следующем: эмулятор POS-терминала запрашивает у карты оплату, модифицирует детали транзакции и затем отправлять уже изменённую информацию по Wi-Fi другому смартфону. Вводить PIN-код для совершения подобного платежа не потребуется.

Возможность атаки существует из-за уязвимости в стандарте EMV и бесконтактном протоколе Visa. Демонстрацию эксплуатации специалисты сняли на видео:

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru