



70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

Более 70% уязвимостей АСУ ТП, выявленных в первой половине 2020 года, допускают удалённую эксплуатацию. Об этом сообщили специалисты компании Claroty, также отметив, что в случае автоматизированных систем управления на сегодняшний день превалирует сетевой вектор атаки.

Claroty опирается на результаты своего исследования, в ходе которого эксперты проанализировали 365 брешей, добавленных в Национальную базу данных уязвимостей (NVD), и ещё 385 дыр, о которых рассказало Агентство кибербезопасности и защиты инфраструктуры (CISA).

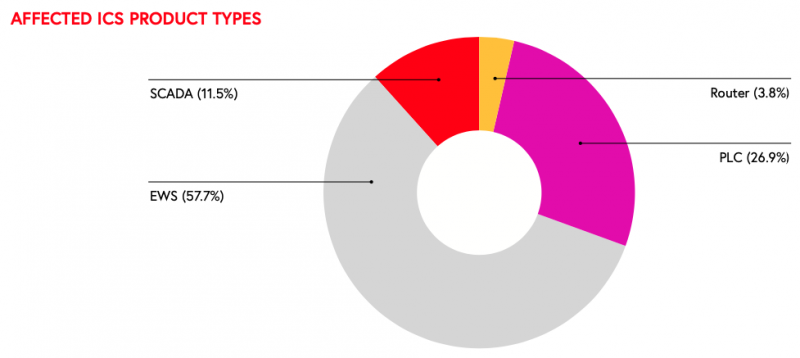
Изученные специалистами проблемы безопасности затрагивают продукцию 53 вендоров, практически три четверти таких дыр были выявлены благодаря усилиям исследователей в области кибербезопасности.

По словам Claroty, основная цель исследования заключалась в сборе максимально точных и подробных сведений об уязвимостях АСУ ТП. В отчётах CISA эксперты нашли как совпадения, так и противоречия.

«Например, в некоторых случаях мы видели, что в уведомлениях ICS-CERT нет полной информации по отдельным CVE, хотя они подробно описывались в NVD. Бывало и наоборот», — объяснили в Claroty.

В самом отчёте (PDF) есть интересная информация относительно типа выявленных за первую половину 2020 года уязвимостей. Оказалось, что 70% брешей, перечисленных в базе NVD, можно использовать удалённо.

Также стоит упомянуть, что почти 50% дыр допускают удалённое выполнение кода, 41% позволяют атакующему прочитать данные приложения, 39% можно задействовать для DoS-атак, 37% — для обхода защитных механизмов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru