



ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

Юридические лица и государственные учреждения стали основными целями новой фишинговой кампании, в ходе которой злоумышленники ведут рассылку электронных писем от имени Федеральной налоговой службы (ФНС).

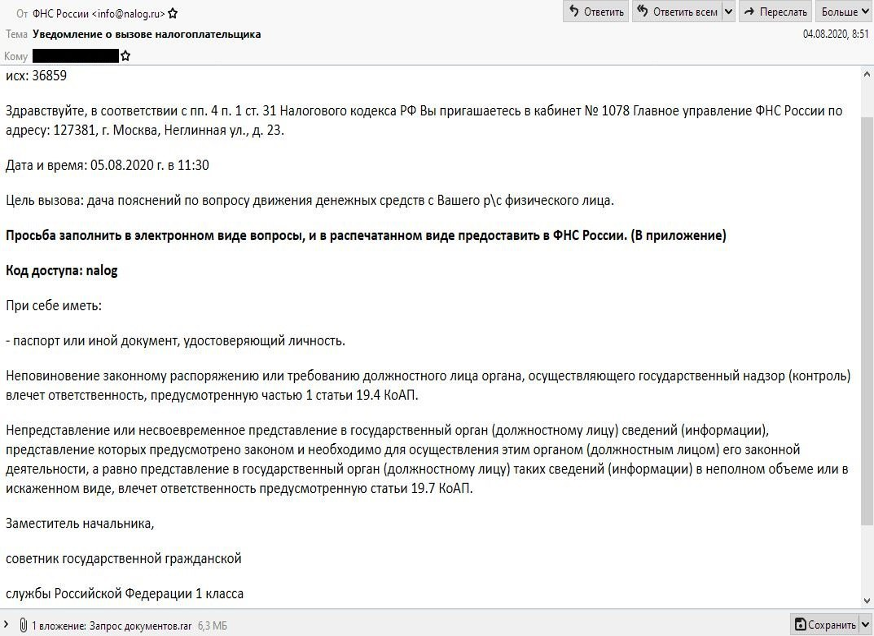
Киберпреступную операцию зафиксировали специалисты центра CERT-GIB, принадлежащего компании Group-IB. Рассылаемые письма маскируются под вызов в орган исполнительной власти.

На самом же деле атакующие пытаются установить на компьютер жертвы вредоносную программу, позволяющую удалённо управлять заражённым устройством.

Как полагают эксперты, кампания стартовала 27 июля. Всем организациям, попавшим в поле зрения киберпреступников, приходило одинаковое письмо. В адресе отправителя было указано — info@nalog.ru, что соответствует официальному домену ФНС.

Таким способом, подделывая технические заголовки, атакующие вводили получателей в заблуждение. На самом же деле письма отправлялись с публичных почтовых сервисов.

В письме от адресата требовали явиться в «Главное Управление ФНС России», чтобы «дать показания по движению денежных средств». При этом нужно распечатать и заполнить документы, прикреплённые к письму во вложении.

Если получатель проигнорирует письмо, злоумышленники грозили предусмотренным УК РФ наказанием.


Представители ФНС России ещё раз подчеркнули, что эти письма не имеют никакого отношения к налоговой службе. Более того, налогоплательщикам никогда не направляют писем о наличии задолженности на электронный ящик.

Однако эксперты CERT-GIB обращают внимание на высокое качество фишинговых рассылок. К вредоносным письмам прикреплён архив «zapros-dokumentov.rar», содержащий ещё один запароленный архив. Пароль находился в соседнем текстовом файле.

Если получатель запускал файл из вложения, на компьютер устанавливалась легитимная программа для удалённого администрирования и управления компьютером.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru