



Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

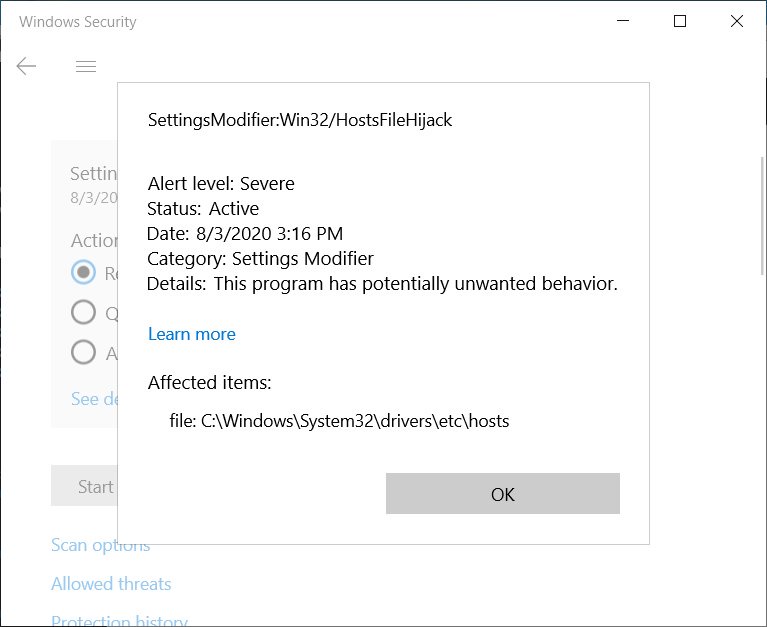
С конца июля Microsoft детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Встроенная антивирусная программа Microsoft Defender классифицирует изменённые HOSTS-файлы как «SettingsModifier:Win32/HostsFileHijack».

Напомним, что соответствующие файлы располагаются в директории C:\Windows\system32\driver\etc\HOSTS. Чтобы изменить их содержимое, пользователь должен действовать с правами администратора.

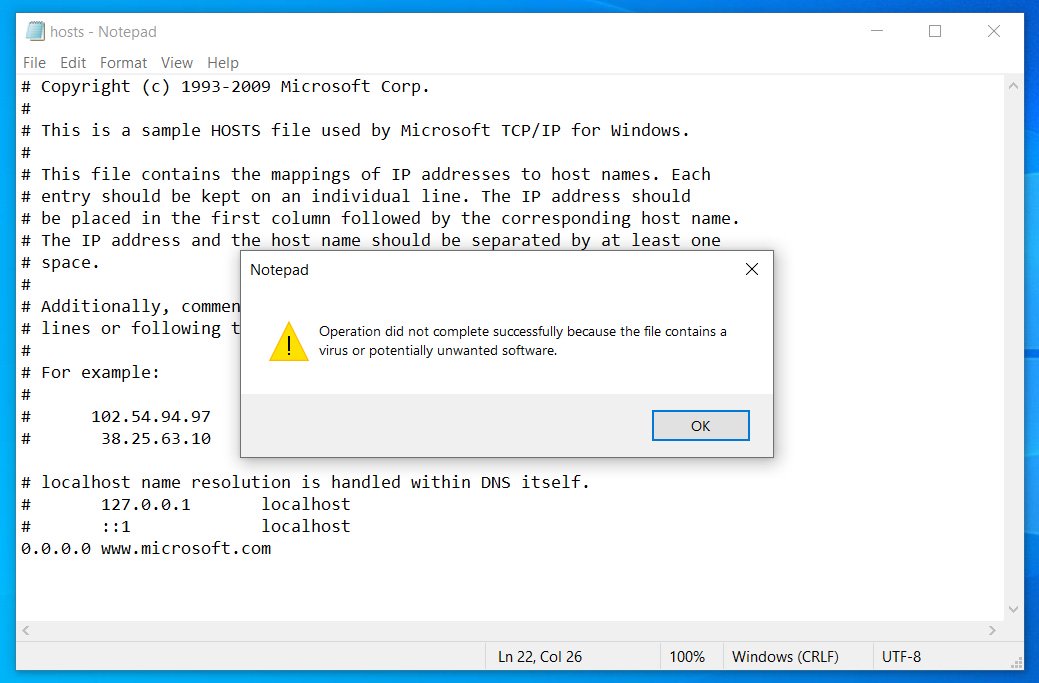
Благодаря HOSTS можно резолвить имена хостов в IP-адреса в обход Domain Name System (DNS). Часто эти файлы используются для блокировки конкретных веб-сайтов («направляя» их на 127.0.0.1 или 0.0.0.0).

Microsoft Defender и раньше детектировал модифицированные файлы HOSTS, однако в последнее время появились многочисленные жалобы на срабатывание антивируса (1, 2, 3).


После этого на проблему обратили внимание специалисты компании BornCity. Поскольку HOSTS уже давно не используются в атаках, исследователи сделали вывод, что всё дело в ложном срабатывании.

Издание BleepingComputer провело своё тестирование, в ходе которого эксперты пробовали заблокировать разные сайты с помощью HOSTS. Как только дело дошло до блокировки серверов Microsoft, на которые отправляются данные телеметрии, встроенный антивирус тут же начал «ругаться».


В связи с этим исследователи не рекомендуют блокировать в HOSTS следующие адреса:

  • www.microsoft.com
  • microsoft.com
  • telemetry.microsoft.com
  • wns.notify.windows.com.akadns.net
  • v10-win.vortex.data.microsoft.com.akadns.net
  • us.vortex-win.data.microsoft.com
  • us-v10.events.data.microsoft.com
  • urs.microsoft.com.nsatc.net
  • watson.telemetry.microsoft.com
  • watson.ppe.telemetry.microsoft.com
  • vsgallery.com
  • watson.live.com
  • watson.microsoft.com
  • telemetry.remoteapp.windowsazure.com
  • telemetry.urs.microsoft.com
Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru