



Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

Пираты в России начали тонуть в 2019-ом, но выплыли в 2020 году

В 2019 году пиратский рынок в России уменьшился на $23,5 миллионов, продемонстрировав первую просадку после пяти лет роста. Такие данные приводятся в новом аналитическом отчёте компании Group-IB.

По словам специалистов, причиной падения рынка пиратов стало закрытие двух крупнейших видеобалансеров — Moonwalk и HDGO. Блокировка Kodik тоже сыграла свою роль. Все эти площадки, по данным аналитиков, снабжали пиратским контентом до 90% онлайн-кинотеатров России.

В 2018 году пиратский рынок составлял $87 млн, в 2019-ом — уже $63,5 млн. Несмотря на это, как отметили в Group-IB, пираты сумели достаточно быстро перегруппироваться и привлечь инвестиции.

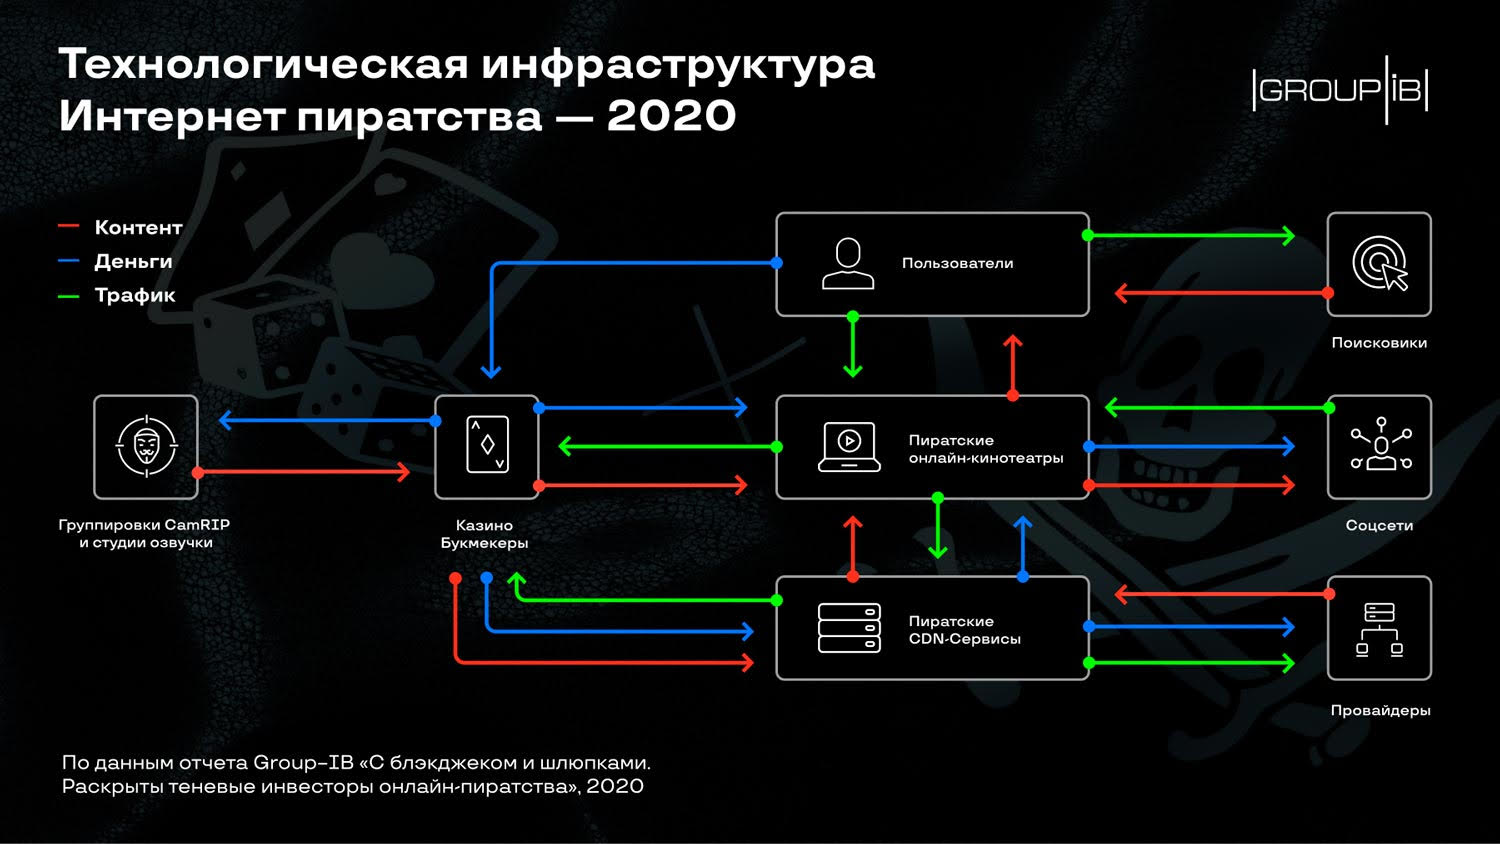
В 2020 году, используя новые технически возможности, пираты смогли оказать активное противодействие не только правообладателям, но и правоохранительным органам. Специалисты Group-IB в отчёте представили технологическую инфраструктуру пиратства в 2020 году.


Также аналитики выяснили, что деятельности пиратских онлайн-кинотеатров и спортивного стриминга в первую очередь дают толчок крупные игроки на рынке незаконных казино, а также букмекерские конторы: Welcome Partners, Lucky Partners, 1xBet.

Например, та же контора 1xBet ежемесячно вливала около 300 000–500 000 рублей в 17 студий, занимающихся озвучкой сериалов. Благодаря этим инвестициям в 2019 году было выпущено более 100 CamRip-версий фильмов. В отчёте экспертов также отмечается, что большинство собственников онлайн-казино находятся на территории Украины.

В последнее время пираты прибегают к технологии CDN. Эти серверы могут агрегировать пиратский контент и оптимизировать его доставку до потребителя. Аналитики Group-IB считают, что за крупнейшим CDN — CDN Collaps тоже стоят выходцы из Украины.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru