


Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

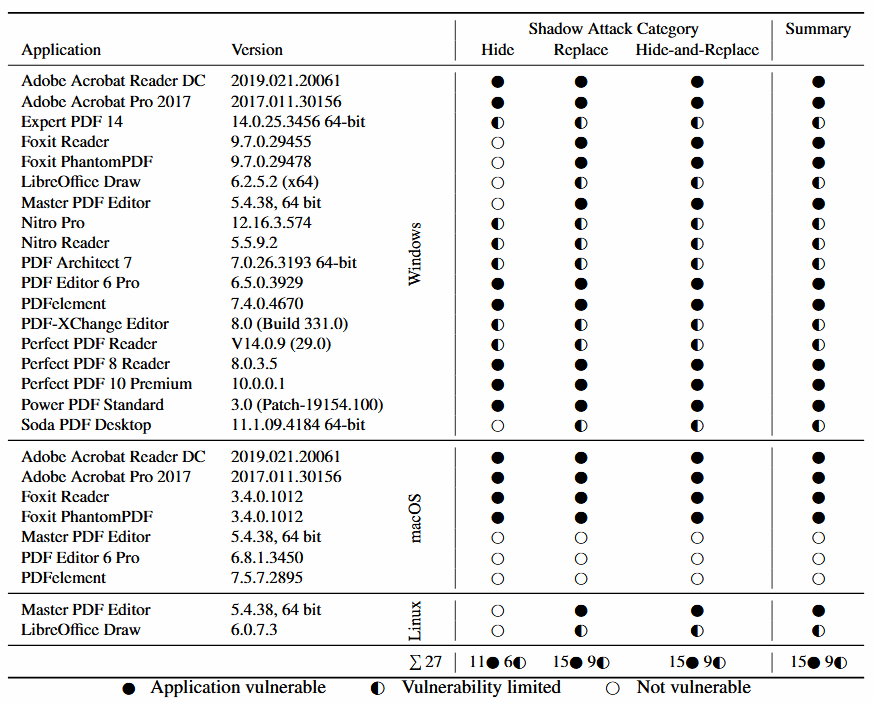
Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

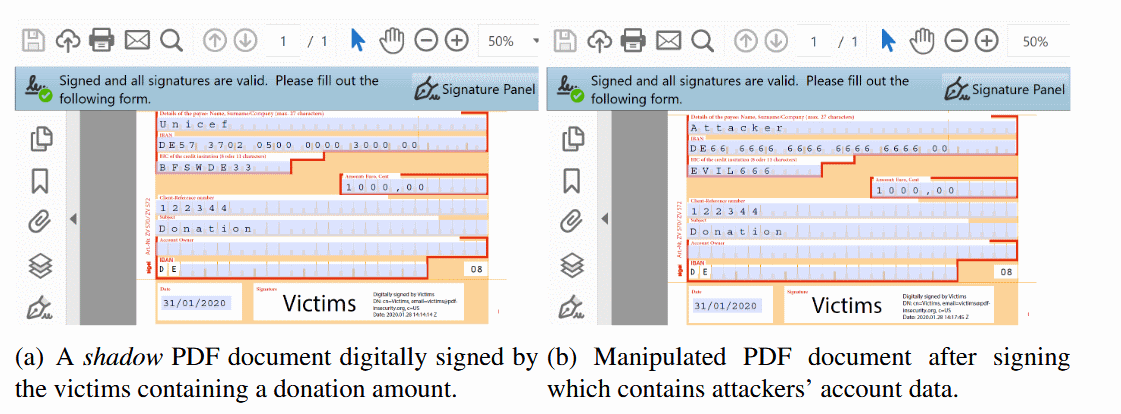
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
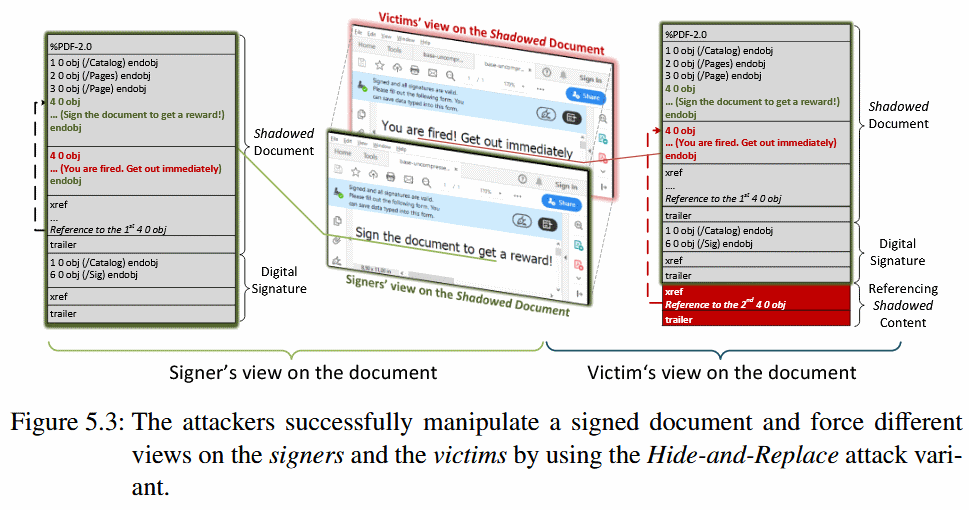
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

OpenSSL 4.1 получил начальную поддержку Эльбруса и протокол DTLS 1.3

В OpenSSL 4.1.0 добавили начальную поддержку архитектуры «Эльбрус» — e2k. Популярная криптографическая библиотека сделала шаг навстречу российским процессорам, но понятие начальная здесь ключевое: оно ещё не означает полной оптимизации под платформу.

Разработчики перечислили изменения и ограничения в описании релиза OpenSSL 4.1.0.

Другая крупная новинка — поддержка DTLS 1.3. Этот протокол защищает обмен данными в приложениях, использующих датаграммы, в том числе UDP.

Также появилась поддержка GREASE. Механизм помогает проверять, умеют ли участники соединения корректно обращаться с незнакомыми параметрами протокола. Это нужно, чтобы будущие обновления не ломались о программы, которые слишком привыкли к сегодняшним настройкам.

Впрочем, релиз вышел со списком известных проблем в реализации DTLS. Среди них, например, встречаются сбои при отдельных сценариях установления соединения, повторной передачи сообщений и обработки ошибок. Патчи пока в работе.

RSS: Новости на портале Anti-Malware.ru