



Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

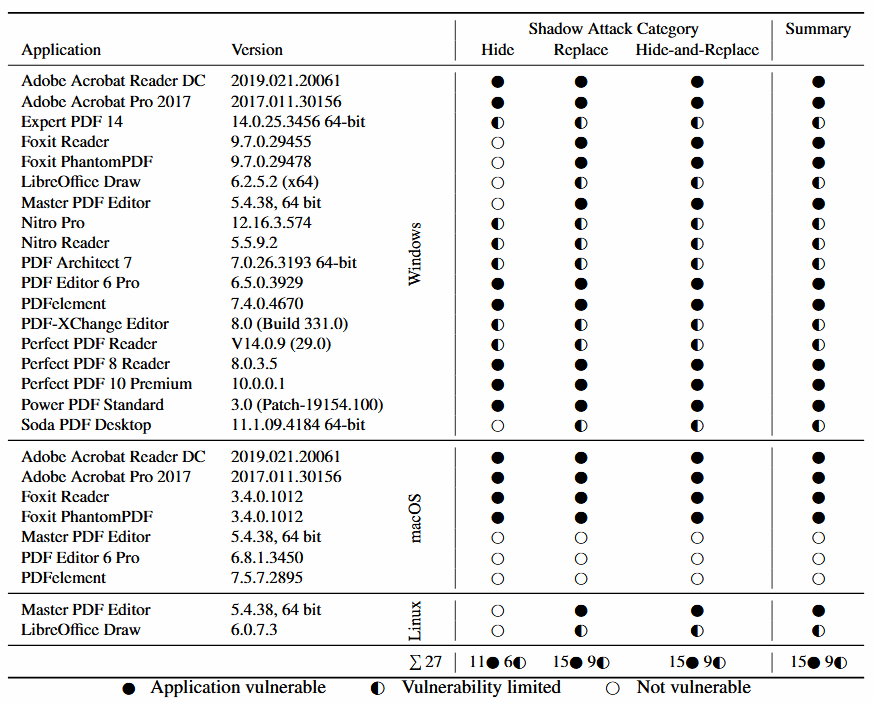
Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

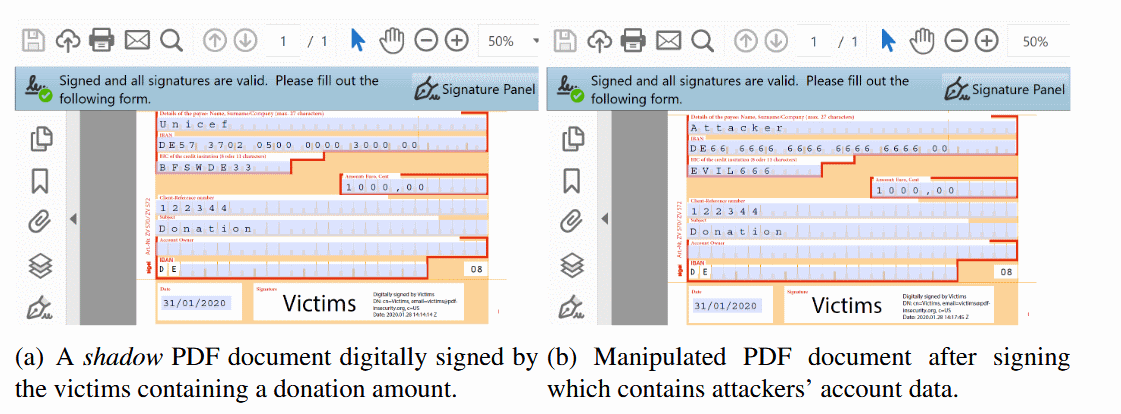
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
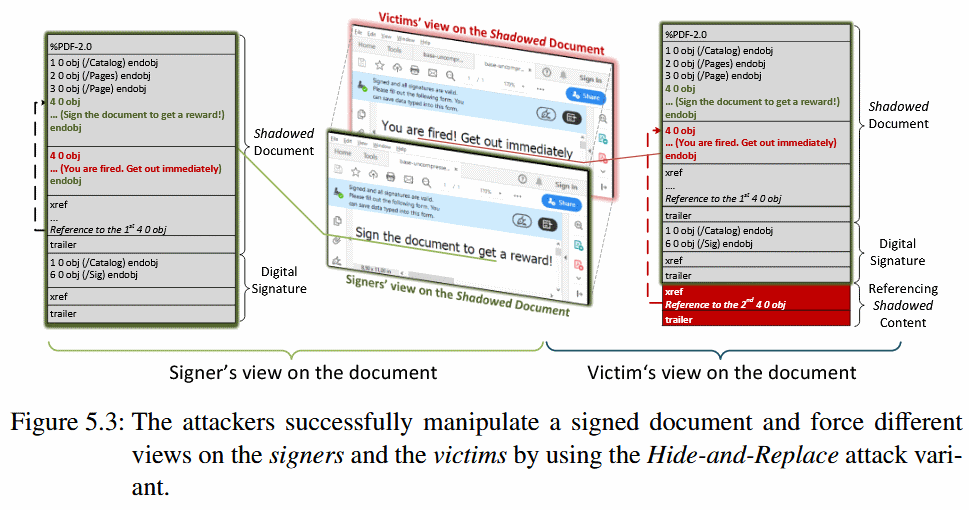
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

Сколько на самом деле стоят Claude и GPT российскому бизнесу

Подключить нейросеть оказалось проще, чем разобраться, сколько она на самом деле стоит компании. К цене токенов добавляются комиссии, курс посредника и налоги, а оплачиваемые рассуждения модели могут заметно раздуть расход. Короткий ответ ИИ ещё не означает короткий счёт.

Основатель сервиса Heli Виталий Нагай разобрал расходы и организационные риски доступа к зарубежным моделям для российских компаний. Автор сам работает на этом рынке и прямо обозначает свою заинтересованность.

В приведённом им примере отдел поддержки отправляет 20 тысяч запросов в месяц. Если учитывать только видимый ответ, получается $240. Если добавить токены рассуждений — уже $480. Дальше итог меняют условия оплаты и посредника.

Для сравнения поставщиков автор предлагает считать фактически заложенный курс: разделить рублёвое списание за запрос на его стоимость по долларовому прайсу разработчика модели. Внутренние кредиты и красивые тарифные таблицы при таком подходе перестают скрывать переплату.

Отдельная проблема — контроль. Личная подписка сотрудника оставляет компании вопросы о документах, рабочих данных и доступе к истории. Российский посредник может упростить расчёты, но сам по себе не отменяет ограничений зарубежного провайдера.

Перед закупкой автор советует проверять детализацию списаний, документы, условия хранения данных и возврата остатка. И выдавать отдельные ключи с лимитами: зацикленный скрипт тоже умеет осваивать бюджет.

RSS: Новости на портале Anti-Malware.ru