


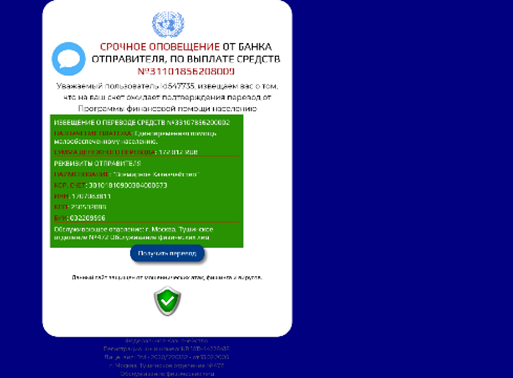

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

Россияне стали чаще сталкиваться с мошенническими рассылками и рекламными объявлениями в Сети. Как правило, задача такого рода активности — выманить деньги пользователей. За первые шесть месяцев 2020 года «Лаборатория Касперского» нашла более 23 тысяч вредоносных ресурсов подобной тематики.

Таким образом, число мошеннических сайтов почти в три раза превысило аналогичный период прошлого года. Также рост продемонстрировало количество переходов граждан на злонамеренные страницы — эта цифра увеличилась более чем в два раза и превысила 27 млн.

Обычно в онлайн-объявлениях мошенников пользователям обещают крупное денежное вознаграждение, если они пройдут опрос или поучаствуют в акции. Само собой, чтобы получить мнимое вознаграждение, гражданин должен заплатить «комиссию» или «закрепительный платёж».

Как отметили в «Лаборатории Касперского», злоумышленники, как правило, просят небольшую сумму — в последнее время около 300 рублей. Все эти деньги, конечно же, уходят кибермошенникам, а пользователь так и остаётся без вознаграждения.

Особенно опасно на таких сайтах вводить данные банковских карт, поскольку всё это тоже попадает в руки преступников.

Эксперты подчеркнули и рост числа мошеннических сайтов, предлагающих различные социальные выплаты населению. С начала 2020 года исследователи выявили почти в пять раз больше таких страниц, чем за первое полугодие 2019-го.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru