



Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Новое расширение для популярных браузеров предупредит пользователей, если какой-либо веб-сайт использует скрипты для сканирования портов или пытается атаковать устройства в сети посетителя.

В процессе веб-сёрфинга пользователь может наткнуться на ресурсы, в страницы которых встроены определённые скрипты. Последние могут не только сканировать порты посетителя, но и осуществлять атаки на другие устройства в сети пользователя.

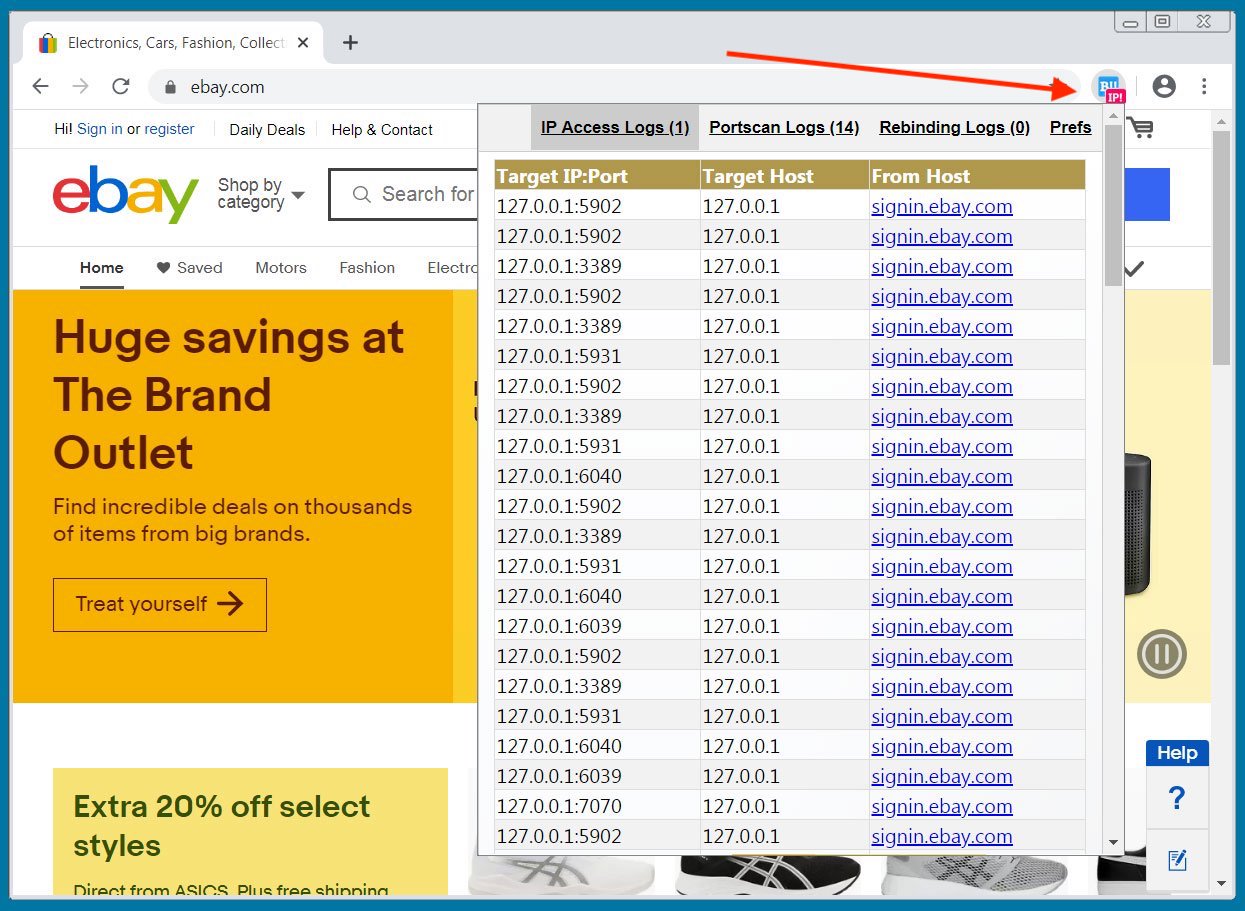
В мае специалисты в области кибербезопасности уже поднимали эту тему, когда указывали на несанкционированное сканирование портов Windows сайтом eBay.com. Однако в тот раз выяснили, что знаменитый сайт-аукцион пытается выявить взломанные компьютеры.

Тем не менее многих пользователей не удовлетворили обоснования — они всё равно посчитали такое поведение нежелательным вторжением и угрозой конфиденциальности.

Ещё хуже, что в теории один из злонамеренных сайтов может использовать JavaScript для осуществления атак вида DNS Rebinding — когда DNS-разрешением манипулируют через TTL.

На практике такие атаки позволяют взломать другие устройства, находящиеся в сети жертвы. Обычно злоумышленники применяют эту технику против маршрутизаторов, IoT-устройств и внутренних компьютеров с установленным уязвимым софтом.

Новая разработка Behave! призвана бороться с такими атаками. В настоящее время соответствующее расширение могут установить пользователи браузеров Chrome и Firefox. В скором времени ожидаются также версии для Microsoft Edge и Safari, утверждают разработчики.

После установки Behave! будет мониторить наличие на ресурсах подозрительных скриптов, которые пытаются получить доступ к IP-адресам из следующих блоков:

  • Loopback addresses IPv4 127.0.0.1/8
  • Loopback addresses IPv6 ::1/128
  • Private Networks IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Unique Local Addresses IPv6 fc00::/7

Если аддон зафиксирует вредоносный скрипт, рядом с его иконкой появится красный указатель.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru