



Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Новое расширение для популярных браузеров предупредит пользователей, если какой-либо веб-сайт использует скрипты для сканирования портов или пытается атаковать устройства в сети посетителя.

В процессе веб-сёрфинга пользователь может наткнуться на ресурсы, в страницы которых встроены определённые скрипты. Последние могут не только сканировать порты посетителя, но и осуществлять атаки на другие устройства в сети пользователя.

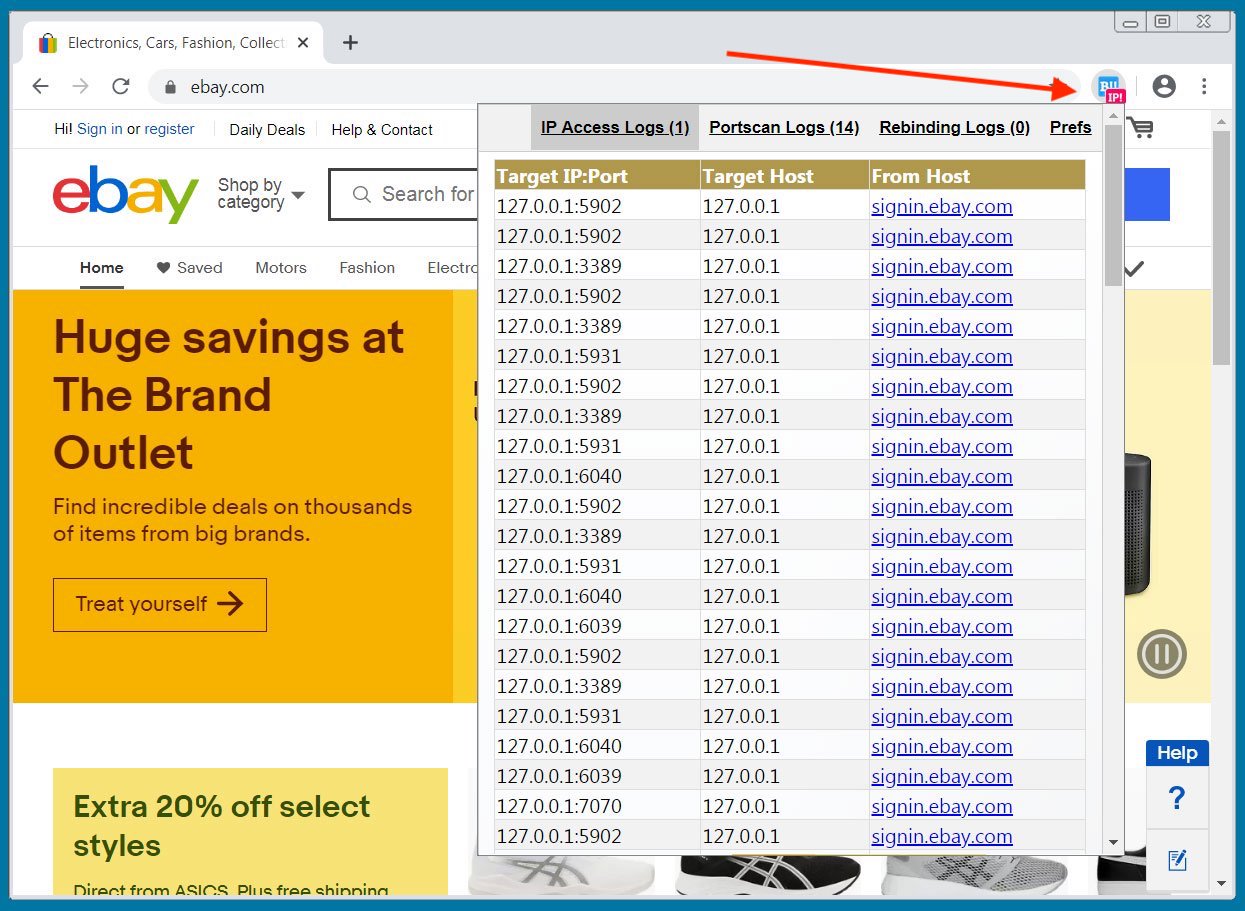
В мае специалисты в области кибербезопасности уже поднимали эту тему, когда указывали на несанкционированное сканирование портов Windows сайтом eBay.com. Однако в тот раз выяснили, что знаменитый сайт-аукцион пытается выявить взломанные компьютеры.

Тем не менее многих пользователей не удовлетворили обоснования — они всё равно посчитали такое поведение нежелательным вторжением и угрозой конфиденциальности.

Ещё хуже, что в теории один из злонамеренных сайтов может использовать JavaScript для осуществления атак вида DNS Rebinding — когда DNS-разрешением манипулируют через TTL.

На практике такие атаки позволяют взломать другие устройства, находящиеся в сети жертвы. Обычно злоумышленники применяют эту технику против маршрутизаторов, IoT-устройств и внутренних компьютеров с установленным уязвимым софтом.

Новая разработка Behave! призвана бороться с такими атаками. В настоящее время соответствующее расширение могут установить пользователи браузеров Chrome и Firefox. В скором времени ожидаются также версии для Microsoft Edge и Safari, утверждают разработчики.

После установки Behave! будет мониторить наличие на ресурсах подозрительных скриптов, которые пытаются получить доступ к IP-адресам из следующих блоков:

  • Loopback addresses IPv4 127.0.0.1/8
  • Loopback addresses IPv6 ::1/128
  • Private Networks IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Unique Local Addresses IPv6 fc00::/7

Если аддон зафиксирует вредоносный скрипт, рядом с его иконкой появится красный указатель.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru