



Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Команда исследователей обнаружила способ проверки соблюдения правил конфиденциальности разработчиками приложений для Facebook. Описанный специалистами метод поможет выявить несанкционированную передачу пользовательских данных третьим лицам.

CanaryTrap — так назвали свой способ эксперты из Университета Айовы. В основе CanaryTrap лежит использование так называемых ханитокенов (honeytoken) — поддельных файлов или данных.

Ханитокены (по аналогии с ханипотами) представляют собой фрагменты-приманки, которые ИТ-специалисты могут расставить внутри своей сети. Если к этим фейковым данным и файлам кто-то получает доступ или начинает их использовать, администраторы могут зафиксировать вредоносную активность.

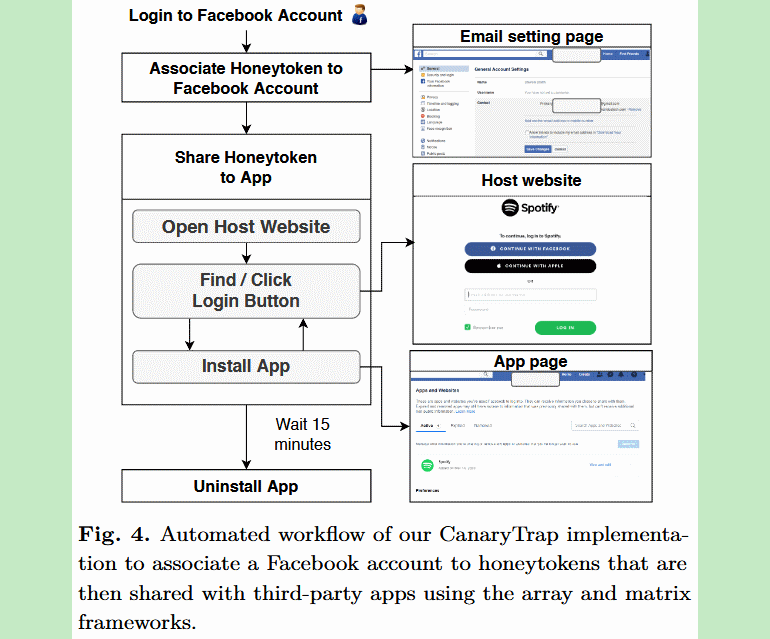
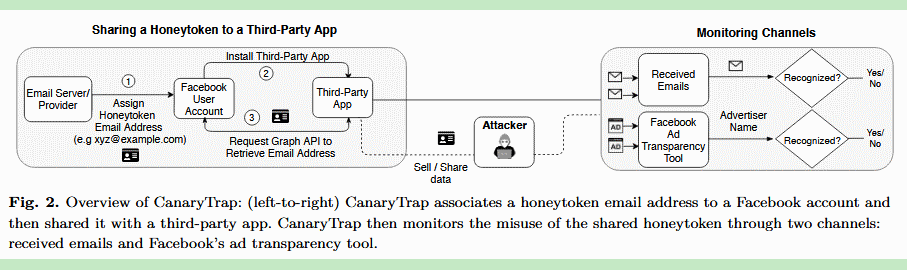
В исследовании сотрудников университета — «CanaryTrap: Detecting Data Misuse by Third-Party Apps on Online Social Networks» — утверждается, что ханитокенами служили уникальные адреса электронной почты, с помощью которых специалисты регистрировали аккаунты Facebook.

После регистрации учётной записи исследователи устанавливали поочерёдно приложения, использовали их в течение 15 минут, а затем просто удаляли из аккаунта.


Далее эксперты проверяли входящие ящики подставных электронных ящиков на наличие нового трафика. Если на эти ящики приходило новое письмо, тогда фиксировалась передача пользовательских данных третьим лицам.

Помимо этого, специалисты использовали специальный инструмент от Facebook — «Why Am I Seeing This?»  С его помощью они мониторили использование ханитокенов для целевой рекламы.


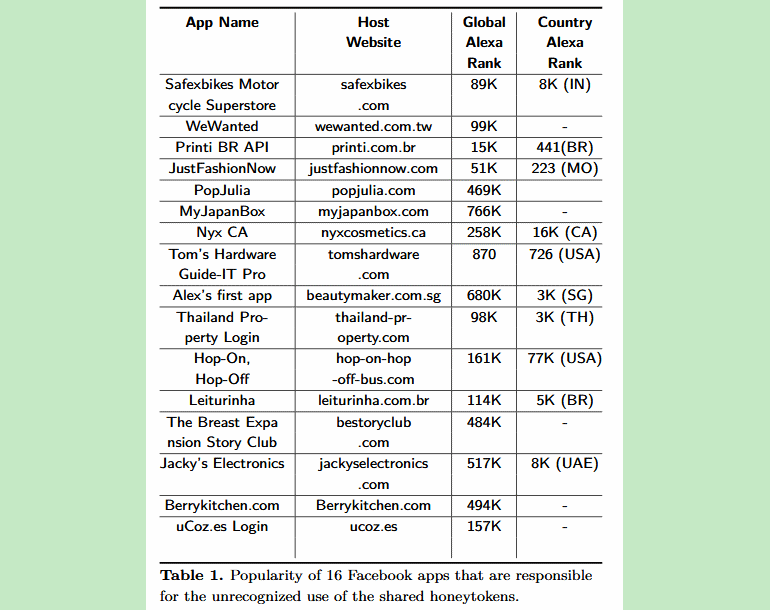
В общей сумме исследователи проверили 1024 приложения и выяснили, что 16 программ отправляли адрес электронной почты пользователя третьей стороне. Со списком сомнительных приложений можно ознакомиться ниже:

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru