



Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

За время самоизоляции, связанной с пандемией COVID-19, число брутфорс-атак на службы удалённого рабочего стола увеличилось почти вдвое. Об этом свидетельствуют данные исследования специалистов антивирусной компании ESET.

В принципе, многие исследователи в области кибербезопасности предупреждали о подобном развитии событий, поскольку работающие удалённо сотрудники больше не используют тщательно отслеживаемую инфраструктуру для доступа к конфиденциальной информации.

Сегодня личные устройства являются основным инструментом для подключения к рабочей среде. Именно поэтому безопасность протокола удалённого рабочего стола Windows (RDP) стала как никогда актуальна.

Само собой, многие сотрудники, знающие о правилах цифровой гигиены лишь понаслышке, допускают серьёзные ошибки: используют слабые пароли для доступа к важным данным, не задействуют дополнительные слои защиты вроде двухфакторной аутентификации (2FA).

Киберпреступники грамотно оценивают сложившиеся обстоятельства, именно поэтому они выбрали брутфорс одним из основных инструментов. Если им удаётся угадать пароль неискушённого в ИБ сотрудника, далее они пытаются получить права администратора и развернуть свою вредоносную программу.

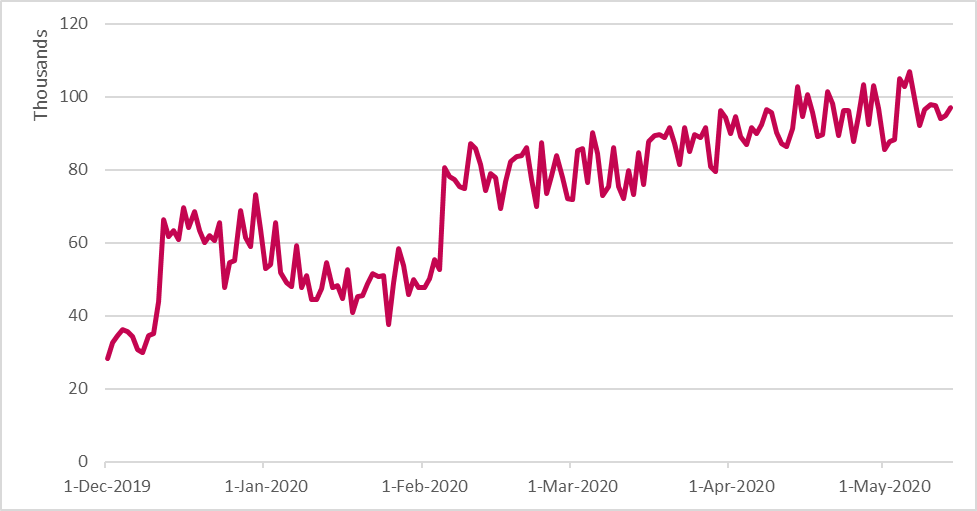
Специалисты ESET следят за такой активностью с 1 декабря 2019 года. Собранные экспертами данные демонстрируют резкий скачок числа ежедневных брутфорс-атак на RDP. Уже в феврале эта цифра выросла до 80 000.

В апреле и мае количество брутфорс-атак достигло 100 000. Основной удар приняли на себя те страны, которые максимально «закрыли» всех по домам.

Большинство зафиксированных в атаках IP-адресов принадлежали США, Китаю, России, Германии и Франции.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru