



Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

За время самоизоляции, связанной с пандемией COVID-19, число брутфорс-атак на службы удалённого рабочего стола увеличилось почти вдвое. Об этом свидетельствуют данные исследования специалистов антивирусной компании ESET.

В принципе, многие исследователи в области кибербезопасности предупреждали о подобном развитии событий, поскольку работающие удалённо сотрудники больше не используют тщательно отслеживаемую инфраструктуру для доступа к конфиденциальной информации.

Сегодня личные устройства являются основным инструментом для подключения к рабочей среде. Именно поэтому безопасность протокола удалённого рабочего стола Windows (RDP) стала как никогда актуальна.

Само собой, многие сотрудники, знающие о правилах цифровой гигиены лишь понаслышке, допускают серьёзные ошибки: используют слабые пароли для доступа к важным данным, не задействуют дополнительные слои защиты вроде двухфакторной аутентификации (2FA).

Киберпреступники грамотно оценивают сложившиеся обстоятельства, именно поэтому они выбрали брутфорс одним из основных инструментов. Если им удаётся угадать пароль неискушённого в ИБ сотрудника, далее они пытаются получить права администратора и развернуть свою вредоносную программу.

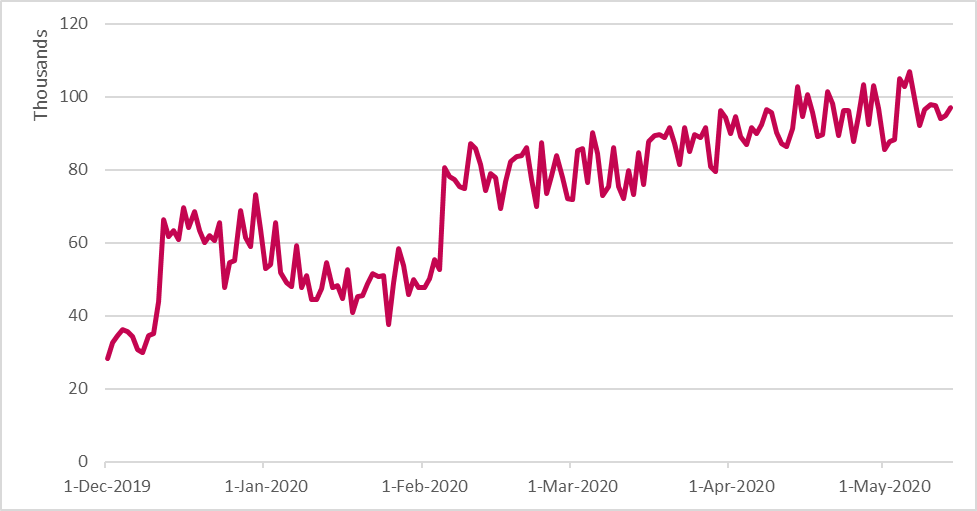
Специалисты ESET следят за такой активностью с 1 декабря 2019 года. Собранные экспертами данные демонстрируют резкий скачок числа ежедневных брутфорс-атак на RDP. Уже в феврале эта цифра выросла до 80 000.

В апреле и мае количество брутфорс-атак достигло 100 000. Основной удар приняли на себя те страны, которые максимально «закрыли» всех по домам.

Большинство зафиксированных в атаках IP-адресов принадлежали США, Китаю, России, Германии и Франции.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru