



HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

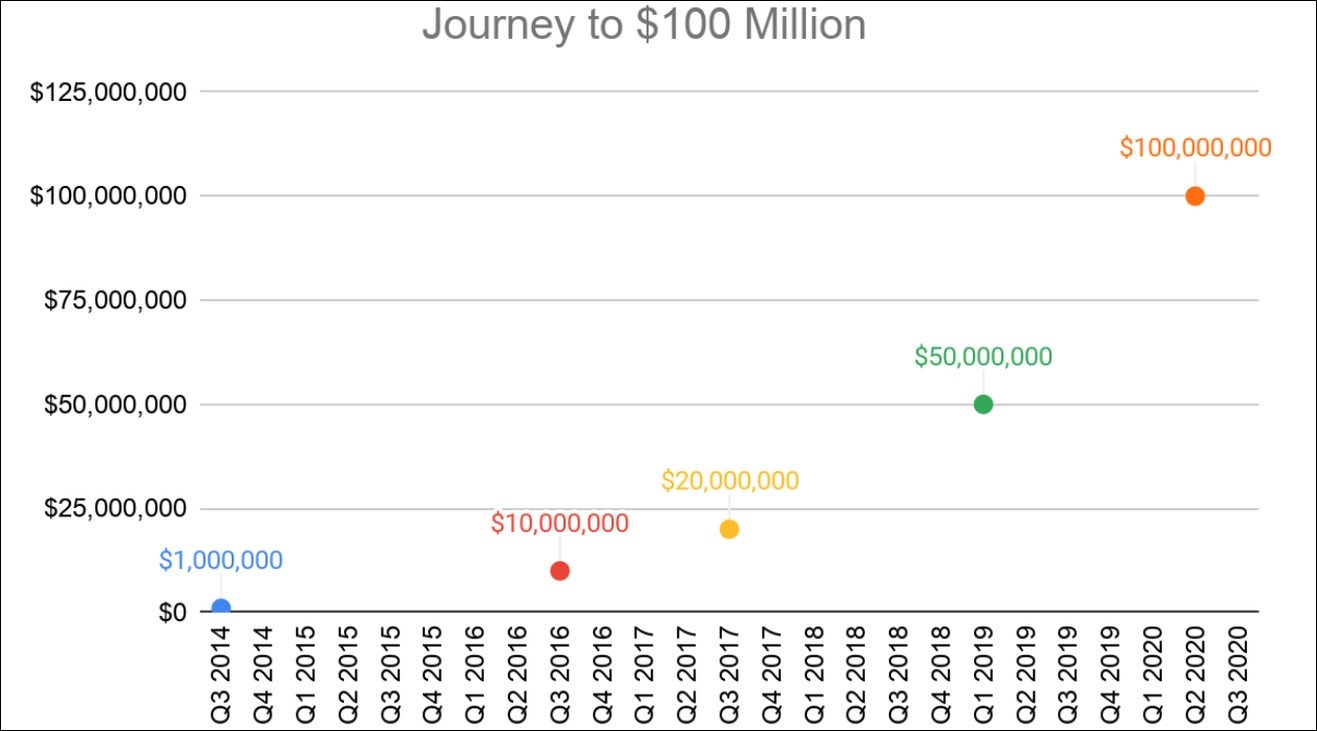
Платформа HackerOne, специализирующаяся на поиске уязвимостей, сообщила, что в общей сложности исследователи заработали $100 миллионов за всё время существования проекта. Интересной статистикой поделился Мартен Микос, генеральный директор HackerOne.

С самого основания платформы и до 26 мая 2020 года представители HackerOne уведомили клиентов о 170 тыс. уязвимостей. К слову, клиентская база насчитывает около двух тысяч организаций.

«Невозможно подсчитать, сколько утечек и взломов предотвратила наша платформа, однако есть основания говорить о тысячах. Возможно, о более чем десятке тысяч», — заявил гендиректор HackerOne.

«Учитывая, что в среднем один крупный взлом оценивается в $8 миллионов, можем утверждать, что мы сэкономили клиентам десятки миллиардов долларов».

В период между 2014 и 2016 годами сумма выплаченных вознаграждений составила $10, с 2017 по 2019 год она выросла до $30 млн, а за последние месяцы эта цифра дошла до $50.

12% этичных хакеров, использующих HackerOne для заработка, получали в год $20 000 только за выявленные уязвимости. 1,1% исследователей получали более $350 000 в год, 3% — более $100 000.


Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru