



HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

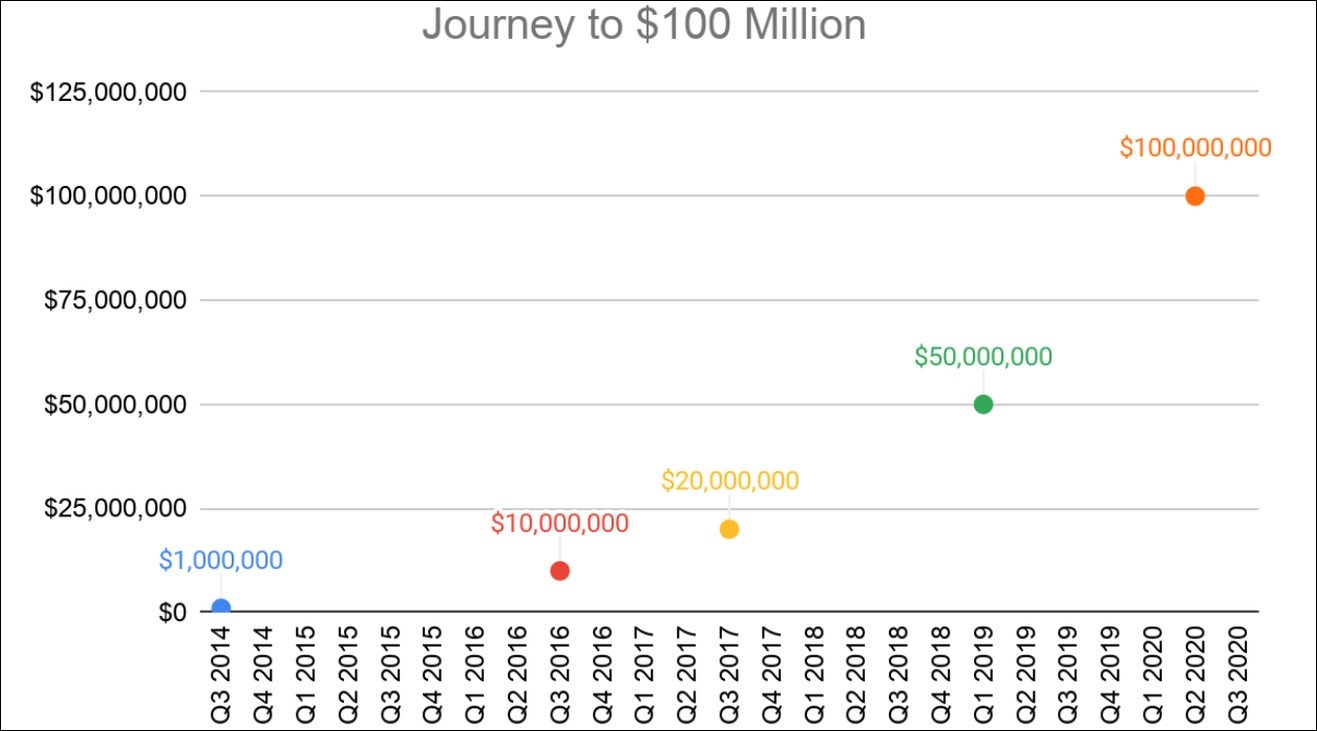
Платформа HackerOne, специализирующаяся на поиске уязвимостей, сообщила, что в общей сложности исследователи заработали $100 миллионов за всё время существования проекта. Интересной статистикой поделился Мартен Микос, генеральный директор HackerOne.

С самого основания платформы и до 26 мая 2020 года представители HackerOne уведомили клиентов о 170 тыс. уязвимостей. К слову, клиентская база насчитывает около двух тысяч организаций.

«Невозможно подсчитать, сколько утечек и взломов предотвратила наша платформа, однако есть основания говорить о тысячах. Возможно, о более чем десятке тысяч», — заявил гендиректор HackerOne.

«Учитывая, что в среднем один крупный взлом оценивается в $8 миллионов, можем утверждать, что мы сэкономили клиентам десятки миллиардов долларов».

В период между 2014 и 2016 годами сумма выплаченных вознаграждений составила $10, с 2017 по 2019 год она выросла до $30 млн, а за последние месяцы эта цифра дошла до $50.

12% этичных хакеров, использующих HackerOne для заработка, получали в год $20 000 только за выявленные уязвимости. 1,1% исследователей получали более $350 000 в год, 3% — более $100 000.


Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru