



eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

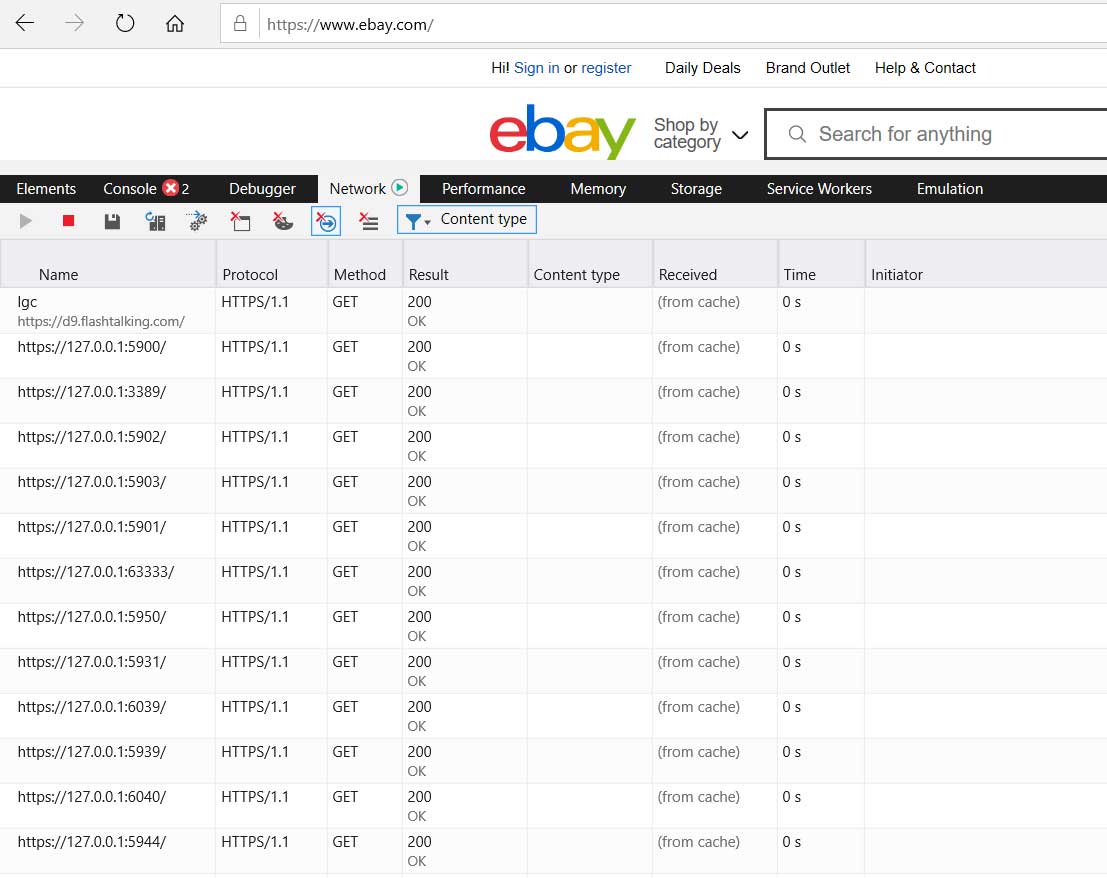
Исследователи обратили внимание, что при посещении сайта eBay.com специальный скрипт «прощупывает» порты компьютера посетителя. Судя по всему, популярный интернет-магазин пытается детектировать активные приложения для удалённого доступа.

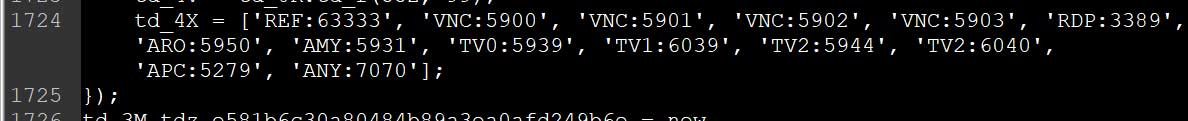
Большинство сканируемых eBay портов связано с популярными инструментами, используемыми для удалённого доступа к компьютеру. Среди них Windows Remote Desktop, VNC, TeamViewer, Ammy Admin и прочие.

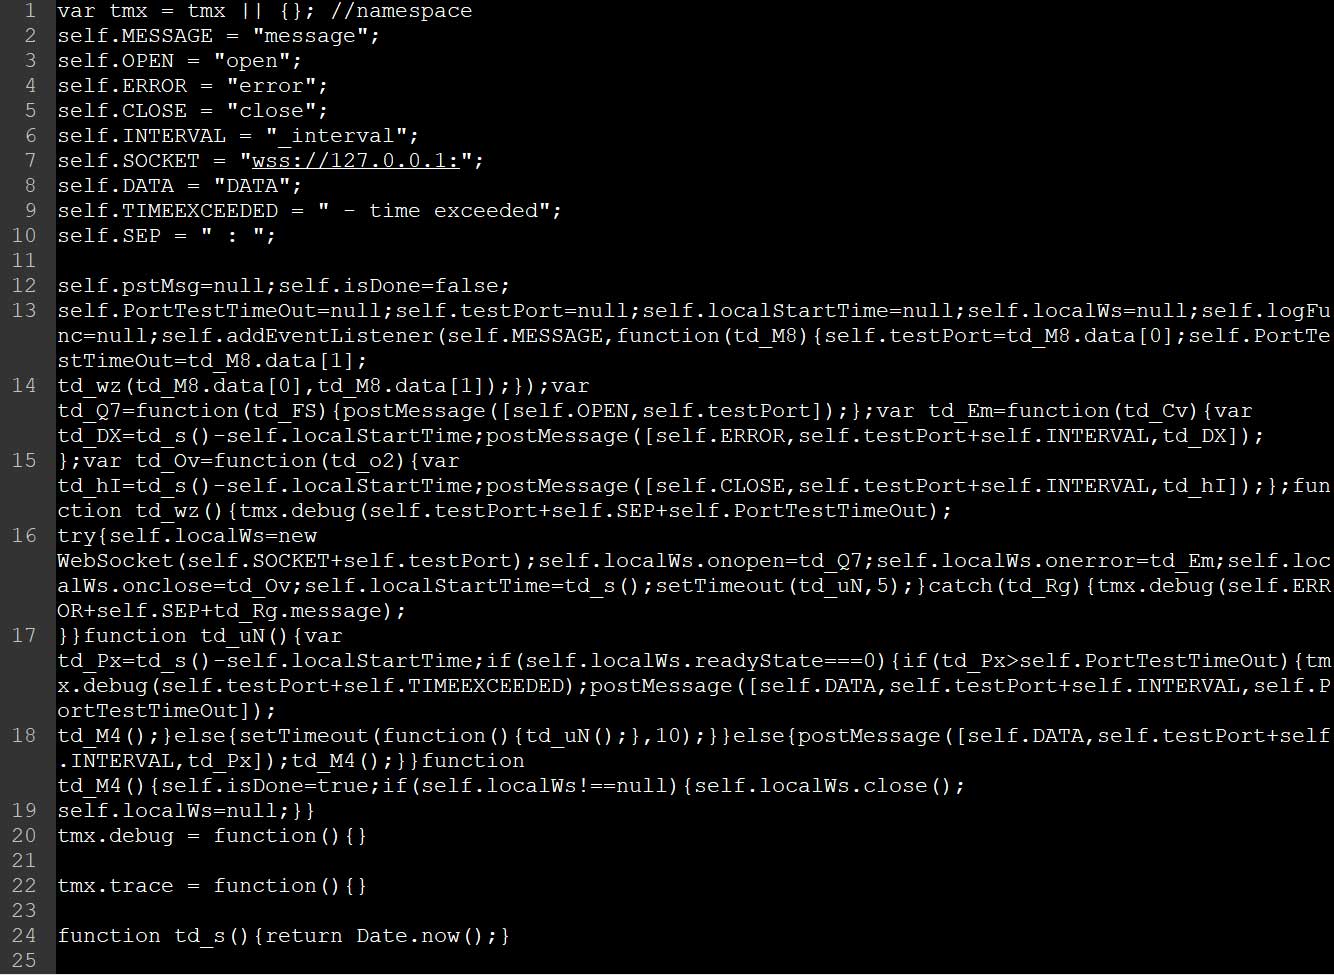
Исследователи выяснили, что в общей сложности онлайн-площадка проверяет 14 разных портов. Этот процесс происходит при каждом посещении сайта eBay.com, а непосредственное участие в нём принимает специальный скрипт — check.js.


Сканирование портов происходит с помощью WebSocket — скрипт подключается к 127.0.0.1 по специально заданному порту.


По словам компании Nullsweep, чья команда первой сообщила о странном поведении eBay.com, при использовании системы Linux веб-сайт не запускает check.js. Таким образом, можно сделать вывод, что интернет-площадку интересуют лишь инструменты удалённого доступа для систем Windows.

Специалисты предположили, что сканирование портов проводится с целью выявить скомпрометированные компьютеры, которые злоумышленники используют для осуществления мошеннических действий на eBay.com.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru