



eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

eBay.com сканирует порты Windows, чтобы выявить мошенническую активность

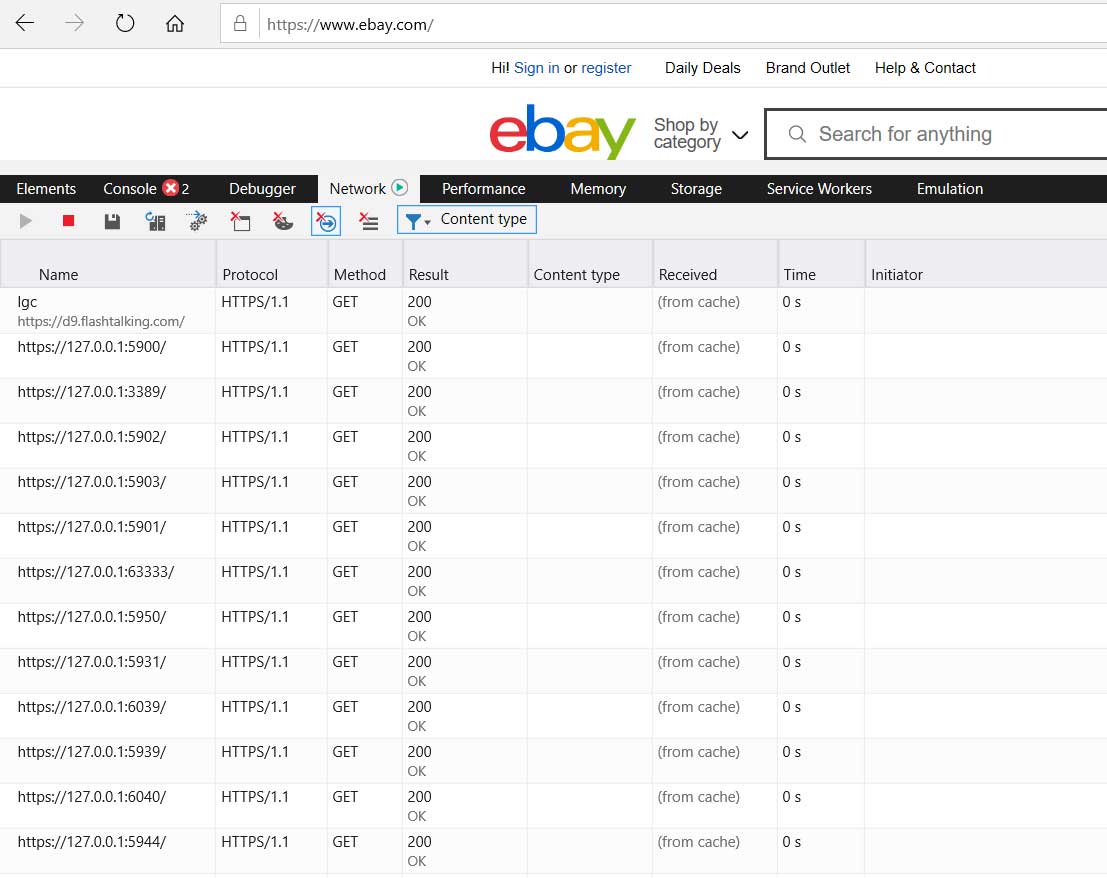
Исследователи обратили внимание, что при посещении сайта eBay.com специальный скрипт «прощупывает» порты компьютера посетителя. Судя по всему, популярный интернет-магазин пытается детектировать активные приложения для удалённого доступа.

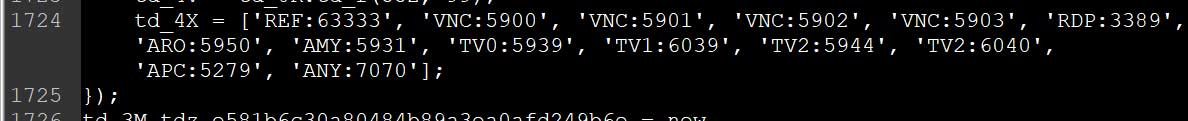
Большинство сканируемых eBay портов связано с популярными инструментами, используемыми для удалённого доступа к компьютеру. Среди них Windows Remote Desktop, VNC, TeamViewer, Ammy Admin и прочие.

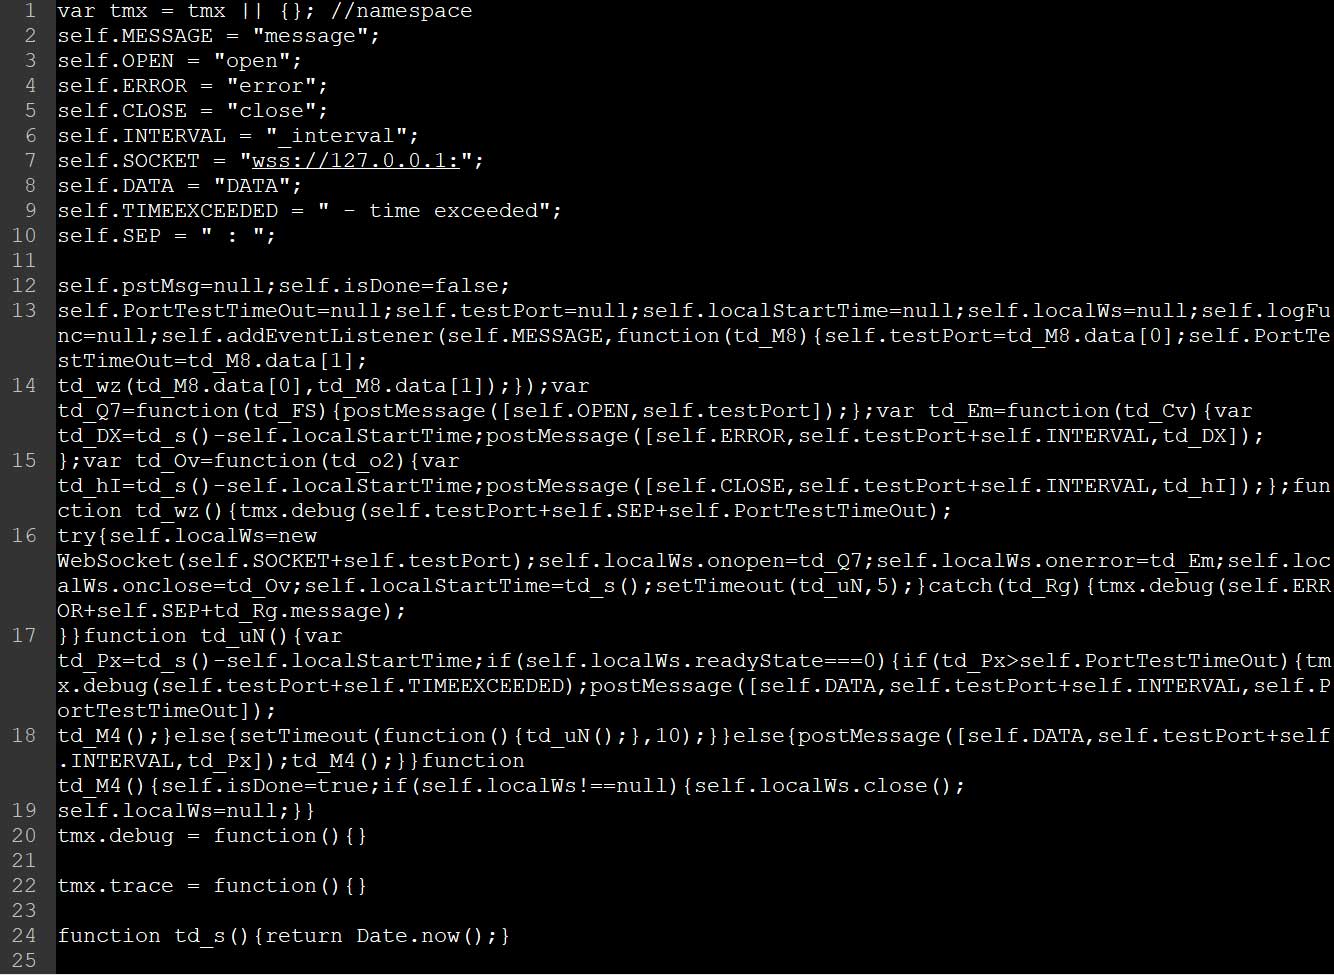
Исследователи выяснили, что в общей сложности онлайн-площадка проверяет 14 разных портов. Этот процесс происходит при каждом посещении сайта eBay.com, а непосредственное участие в нём принимает специальный скрипт — check.js.


Сканирование портов происходит с помощью WebSocket — скрипт подключается к 127.0.0.1 по специально заданному порту.


По словам компании Nullsweep, чья команда первой сообщила о странном поведении eBay.com, при использовании системы Linux веб-сайт не запускает check.js. Таким образом, можно сделать вывод, что интернет-площадку интересуют лишь инструменты удалённого доступа для систем Windows.

Специалисты предположили, что сканирование портов проводится с целью выявить скомпрометированные компьютеры, которые злоумышленники используют для осуществления мошеннических действий на eBay.com.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru