



MaxPatrol 8 теперь на 30% быстрее сканирует в режиме Compliance

MaxPatrol 8 теперь на 30% быстрее сканирует в режиме Compliance

MaxPatrol 8 теперь на 30% быстрее сканирует в режиме Compliance

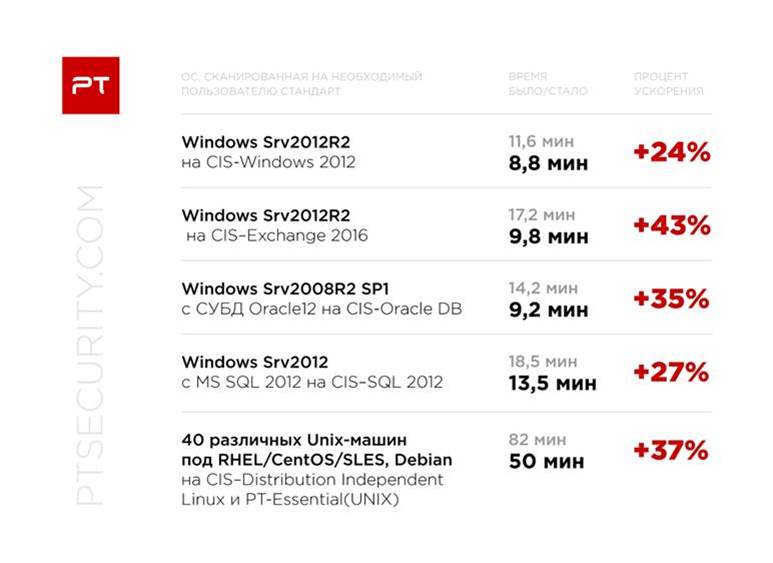
Positive Technologies выпустила новую версию системы контроля защищенности и соответствия стандартам безопасности MaxPatrol 8. Внутреннее тестирование, проведенное специалистами Positive Technologies, подтвердило: за счет оптимизации алгоритмов сканирования скорость работы продукта в режиме контроля соответствия стандартам (Compliance) увеличилась в среднем на 30%.

Одной из задач команды разработки MaxPatrol 8 было сокращение времени генерации отчетов. На проведенных внутренних тестах на больших данных удалось получить ускорение примерно в 30 раз — за счет добавления возможности генерации отчетов в отдельных процессах (до пяти одновременно), а благодаря реализованным механизмам отказоустойчивости генерация отчетов продолжается даже при нештатной перезагрузке ядра.

В новый релиз вошли функциональные возможности, которые призваны упростить работу с продуктом и уменьшить ручную настройку решения. Например, теперь пользователи могут выбрать необходимые стандарты при настройке профиля сканирования. Также при генерации отчета можно включить и исключить каждый тип данных отдельно. Кроме того, при создании расписания сканирования можно задать фильтрацию по принадлежности к подсети — это поможет разделить инвентаризацию активов и поиск уязвимостей.

«Сейчас задача команды разработки — ускорить выполнение проверок. Уже вышли обновления, которые увеличили производительность продукта в режиме Compliance. Это особенно актуально в случае больших инсталляций. При этом мы не собираемся останавливаться и также планируем сократить время сканирования в режиме Audit», — комментирует Павел Бухтияров, руководитель разработки MaxPatrol 8. 

В рамках работ по увеличению производительности продукта при работе с большими данными была оптимизирована функция консолидации результатов сканирования. Консолидация ускорилась в два раза — по сети, а также примерно на 50% — в файл. Результаты зависят от скорости жесткого диска: чем она быстрее, тем выше производительность.

Помимо релизов с новой функциональностью, дважды в неделю выходят плановые обновления в MaxPatrol 8: пополняется база уязвимостей, реализуется поддержка новых систем, добавляются новые стандарты безопасности и обновляется существующая экспертиза.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru