



Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Помните, совсем недавно ещё ходили слухи о связи технологии 5G с пандемией новой коронавирусной инфекции COVID-19? Особо агрессивные граждане Великобритании даже пытались уничтожить соответствующие вышки связи. Есть, однако, на этот счёт и другая точка зрения, которую представила компания Huawei: 5G помогает бороться с коронавирусом.

Представители китайского техногиганта убеждены, что высокоскоростной обмен данными — отличный союзник в борьбе с пандемией COVID-19. В пример эксперты приводят опыт Китая, где сети 5G существенно помогли врачам.

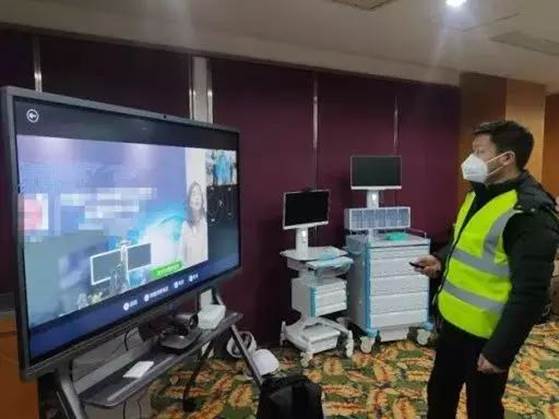
В Huawei обращают внимание на использование в полевом госпитале города Ухань (с которого началась эпидемия) телемедицинских тележек, работающих на основе 5G. Помимо этого, врачи измеряли температуру тела граждан с помощью инфракрасных термометров с поддержкой 5G.

Также Huawei совместно с Chine Telecom запустила платформу для удалённой диагностики, которая обеспечивала медперсонал надёжной связью высокого качества. Как вы уже догадались, платформа эта тоже была развёрнута на основе 5G.

На фотографии ниже запечатлён «виртуальный обход» пациентов при помощи качественной видеосвязи. Такой подход позволяет экономить время врача и снижает риск заразиться от пациентов, поскольку контактировать с ними нужно гораздо реже.

В целом, как считают в Huawei, помощь технологий 5G оказалась в период пандемии практически бесценной. Разработчики уверены, что любой стране необходим такой союзник при встрече лицом к лицу с опасным врагом вроде COVID-19.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru