



Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Согласно новому исследованию, китайский техногигант Xiaomi практикует сбор конфиденциальной информации, которая впоследствии отправляется на серверы корпорации. Особенно это касается пользователей браузера Mi, работающего в связке со смартфонами Redmi и Mi.

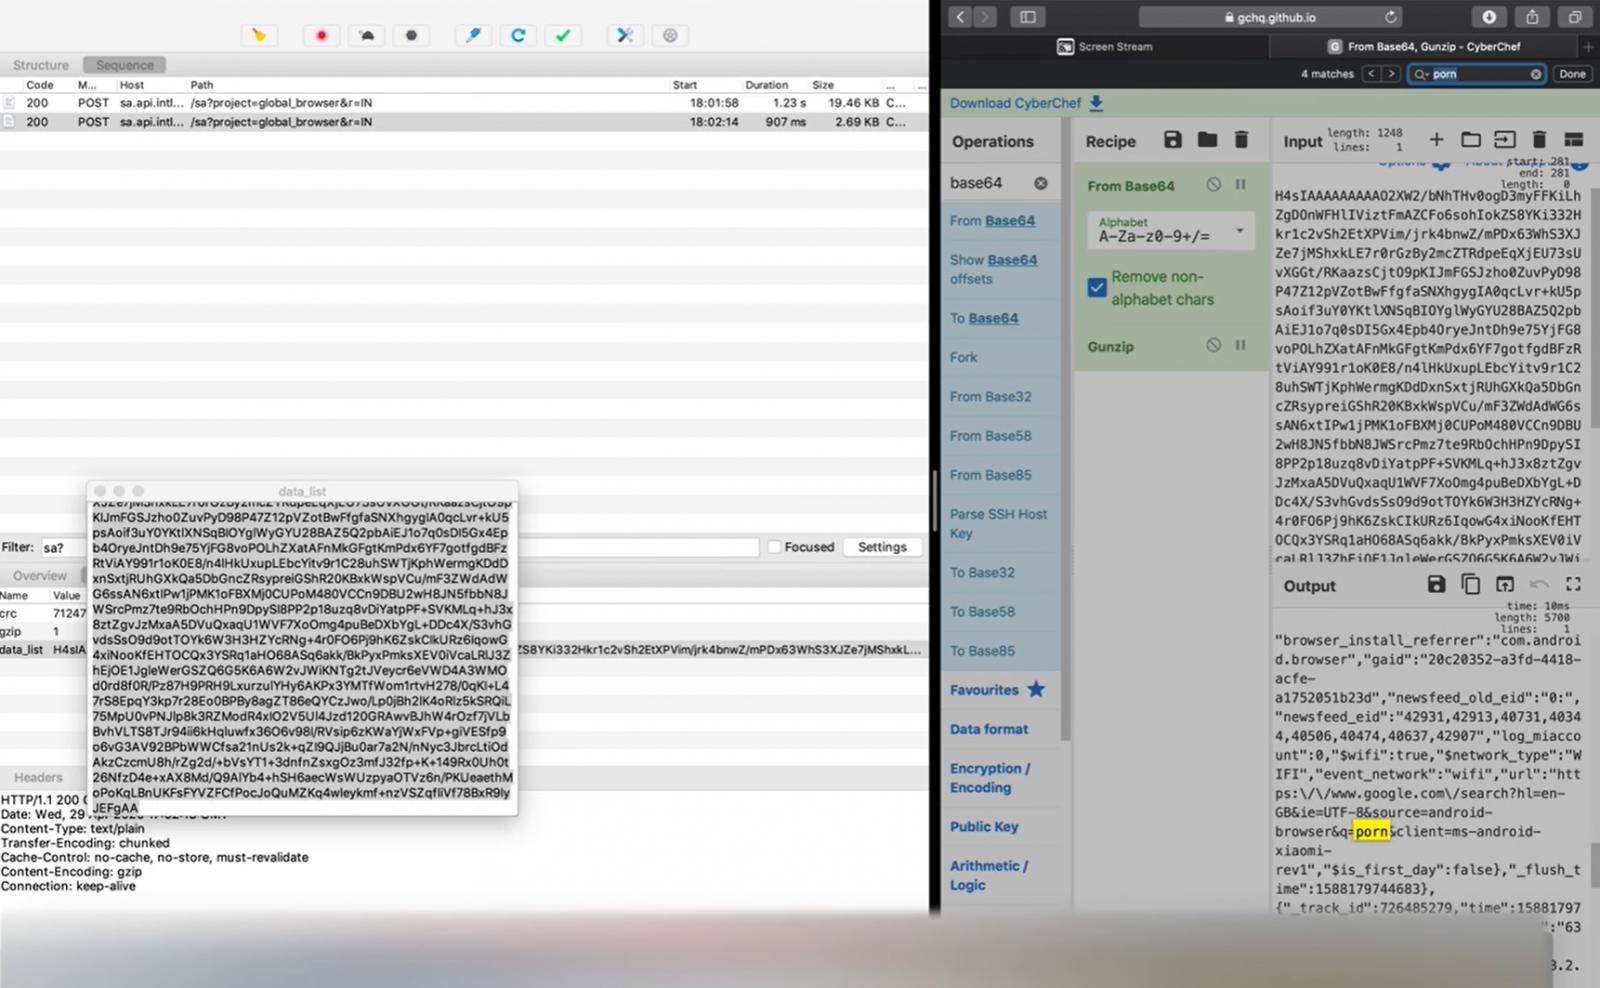
Исследователь в области кибербезопасности Габи Кирлиг утверждает, что разрабатываемый Xiaomi браузер Mi отправляет поисковые запросы (даже в режиме «инкогнито») на серверы компании, расположенные в Сингапуре и России.

Более того, что ещё хуже, — отправляемые данные можно легко связать с конкретными пользователями. Это значит, что при желании Xiaomi может выделить конкретных людей, за которыми необходимо вести слежку.

«Больше всего меня волнует тот факт, что попадающая на серверы Xiaomi информация может легко вывести на конкретных пользователей», — объясняет Кирлиг.

Несмотря на то, что вышеупомянутые серверы расположены в Сингапуре и России, сами домены зарегистрированы в Пекине. Кроме того, как подчеркнул исследователь, смартфоны Xiaomi логируют открываемые пользователем папки и установленные настройки.

Даже предустановленное приложение-плеер от Xiaomi также ведёт запись прослушанных песен. На скриншотах ниже можно увидеть записанные URL, которые в процессе никак не обфусцируются.

Согласно официальной статистике магазина Android-приложений Play Store, браузер от Xiaomi скачали более 15 миллионов человек.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru