



Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Согласно новому исследованию, китайский техногигант Xiaomi практикует сбор конфиденциальной информации, которая впоследствии отправляется на серверы корпорации. Особенно это касается пользователей браузера Mi, работающего в связке со смартфонами Redmi и Mi.

Исследователь в области кибербезопасности Габи Кирлиг утверждает, что разрабатываемый Xiaomi браузер Mi отправляет поисковые запросы (даже в режиме «инкогнито») на серверы компании, расположенные в Сингапуре и России.

Более того, что ещё хуже, — отправляемые данные можно легко связать с конкретными пользователями. Это значит, что при желании Xiaomi может выделить конкретных людей, за которыми необходимо вести слежку.

«Больше всего меня волнует тот факт, что попадающая на серверы Xiaomi информация может легко вывести на конкретных пользователей», — объясняет Кирлиг.

Несмотря на то, что вышеупомянутые серверы расположены в Сингапуре и России, сами домены зарегистрированы в Пекине. Кроме того, как подчеркнул исследователь, смартфоны Xiaomi логируют открываемые пользователем папки и установленные настройки.

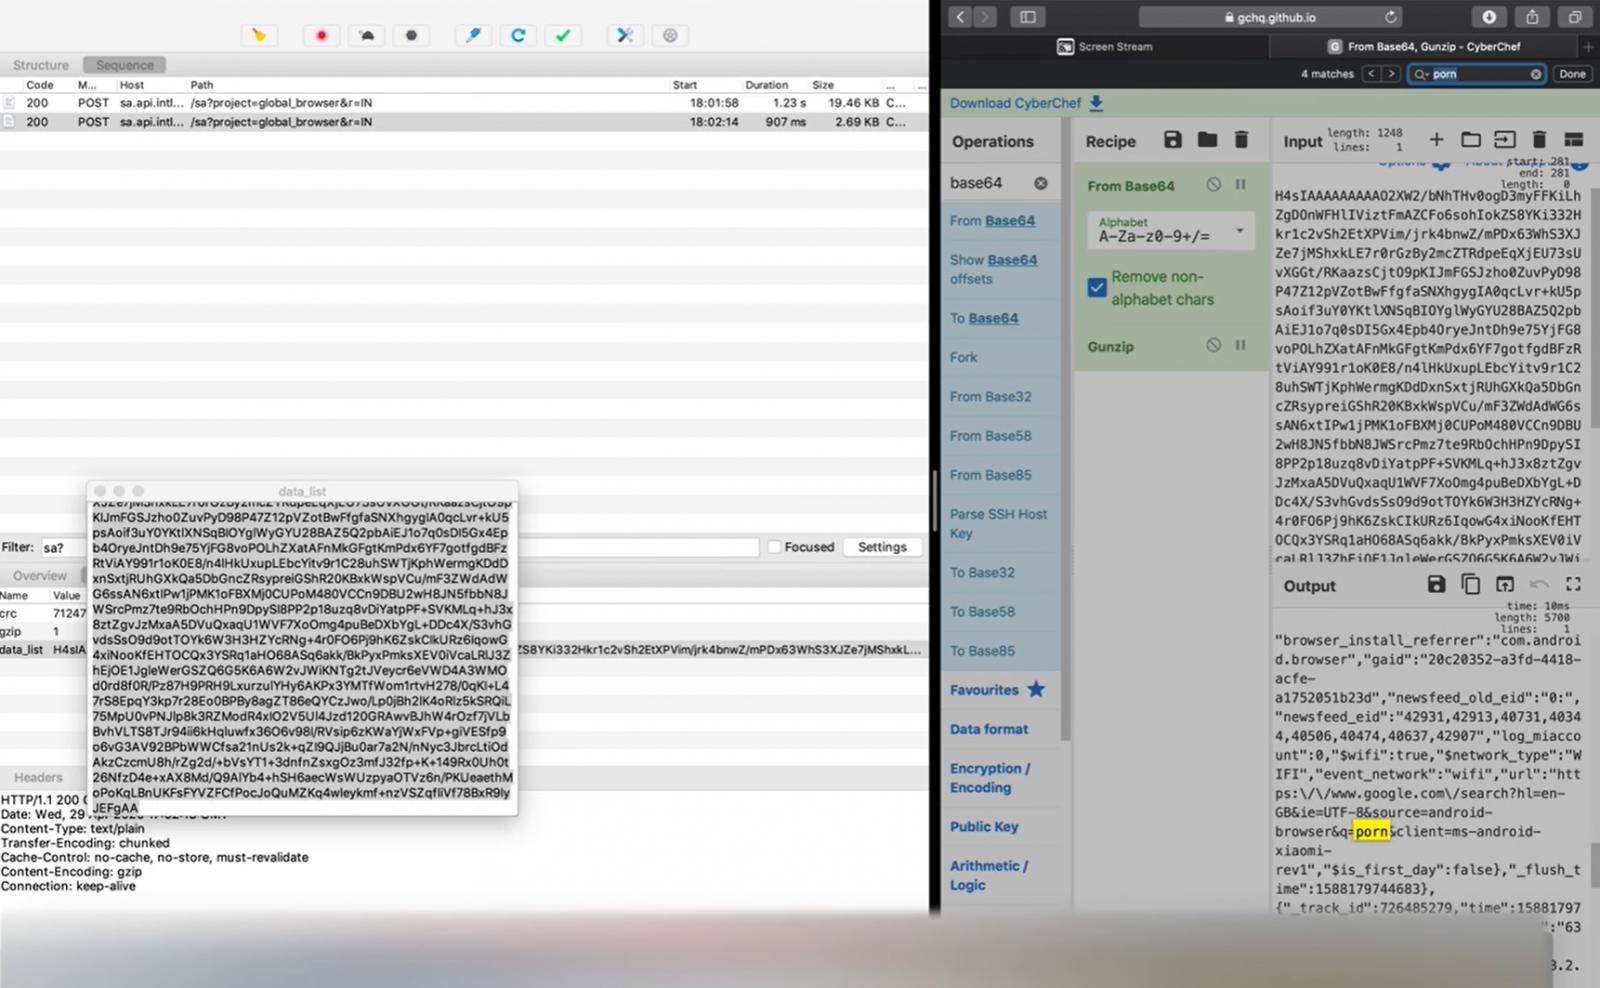
Даже предустановленное приложение-плеер от Xiaomi также ведёт запись прослушанных песен. На скриншотах ниже можно увидеть записанные URL, которые в процессе никак не обфусцируются.

Согласно официальной статистике магазина Android-приложений Play Store, браузер от Xiaomi скачали более 15 миллионов человек.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru