



0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

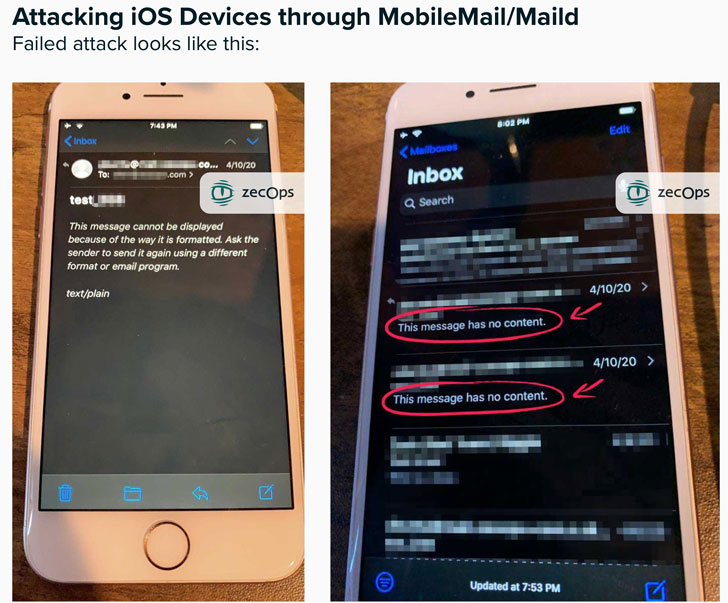
В стандартном приложении «Почта», которое идёт предустановленным на устройствах iPhone и iPad, эксперты обнаружили две критические уязвимости. В случае удачной эксплуатации удалённые атакующие могут получить полный контроль над устройством жертвы, просто отправив ей электронное письмо.

О проблемах безопасности в девайсах Apple сообщили специалисты компании ZecOps. Одна из брешей допускает запись за пределами границ, а вторая — удалённое переполнение буфера. Одну из описанных экспертами проблем безопасности можно использовать в атаке без всякого взаимодействия с пользователем.

Обе RCE-уязвимости находятся в библиотеке MIME приложения «Почта». Проэксплуатировать эти бреши можно в процессе обработки приложением email-контента.

Удивительно, но эти проблемы безопасности существуют в устройствах Apple последние восемь лет. Впервые они появились с выходом iOS 6, а сегодня затрагивают и последнюю версию операционной системы — iOS 13.4.1.

Хуже всего, что отдельные киберпреступные группы уже используют две уязвимости в реальных атаках.

«Нам удалось выяснить, что по меньшей мере шесть организаций затронуты этими уязвимостями. Также мы вышли на компанию, продающую эксплойты», — пишут исследователи.

Эксперты подчеркнули, что пользователи iPhone и iPad не смогут самостоятельно установить, атаковали ли их с помощью описанных уязвимостей. Всё дело в том, что злоумышленники удаляют вредоносное письмо сразу после получения полного контроля над устройством.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru