



Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Пока пандемия, карантин и сопутствующие темы на слуху кибермошенники будут пытаться извлечь из этого выгоду. Именно такое положение дел наблюдают сейчас исследователи в области кибербезопасности.

Во-первых, преступники продолжают публиковать фейки, предлагая «актуальную и достоверную информацию о новом коронавирусе COVID-19».

Прикрывшись горячей темой, злоумышленники пытаются распространять вредоносную программу, задача которой — красть персональные данные жертвы. Сам файл зловреда прикрепляется к соответствующему электронному письму.

Помимо этого, по словам специалистов ESET, мошенники атакуют организации, попавшие в непростую ситуацию из-за экономического кризиса, подогреваемого пандемией. В этом случае преступники присылают «срочный заказ», сопровождая его прикреплёнными документами. Само собой, это тоже трояны, которые проникают в корпоративную сеть.

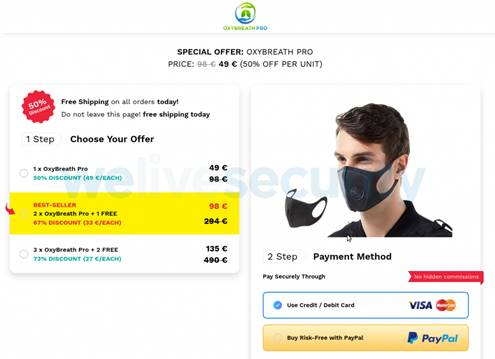
Однако наиболее отвратительной выглядит спекуляция на дефиците медицинских масок. Созданный злоумышленниками злонамеренный сайт якобы продаёт маски OxyBreath Pro с большой скидкой. На самом же деле он выманивает данные посетителей.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru