



Банк России обещает поправки, которые усилят работу с правоохранителями

Банк России обещает поправки, которые усилят работу с правоохранителями

Банк России обещает поправки, которые усилят работу с правоохранителями

На проходящем в Магнитогорске Уральском форуме, посвящённом вопросам информационной безопасности в финансовой сфере, Центральный банк России привёл фактический уровень хищений, а также рассказал о намерении внести поправки в законодательство.

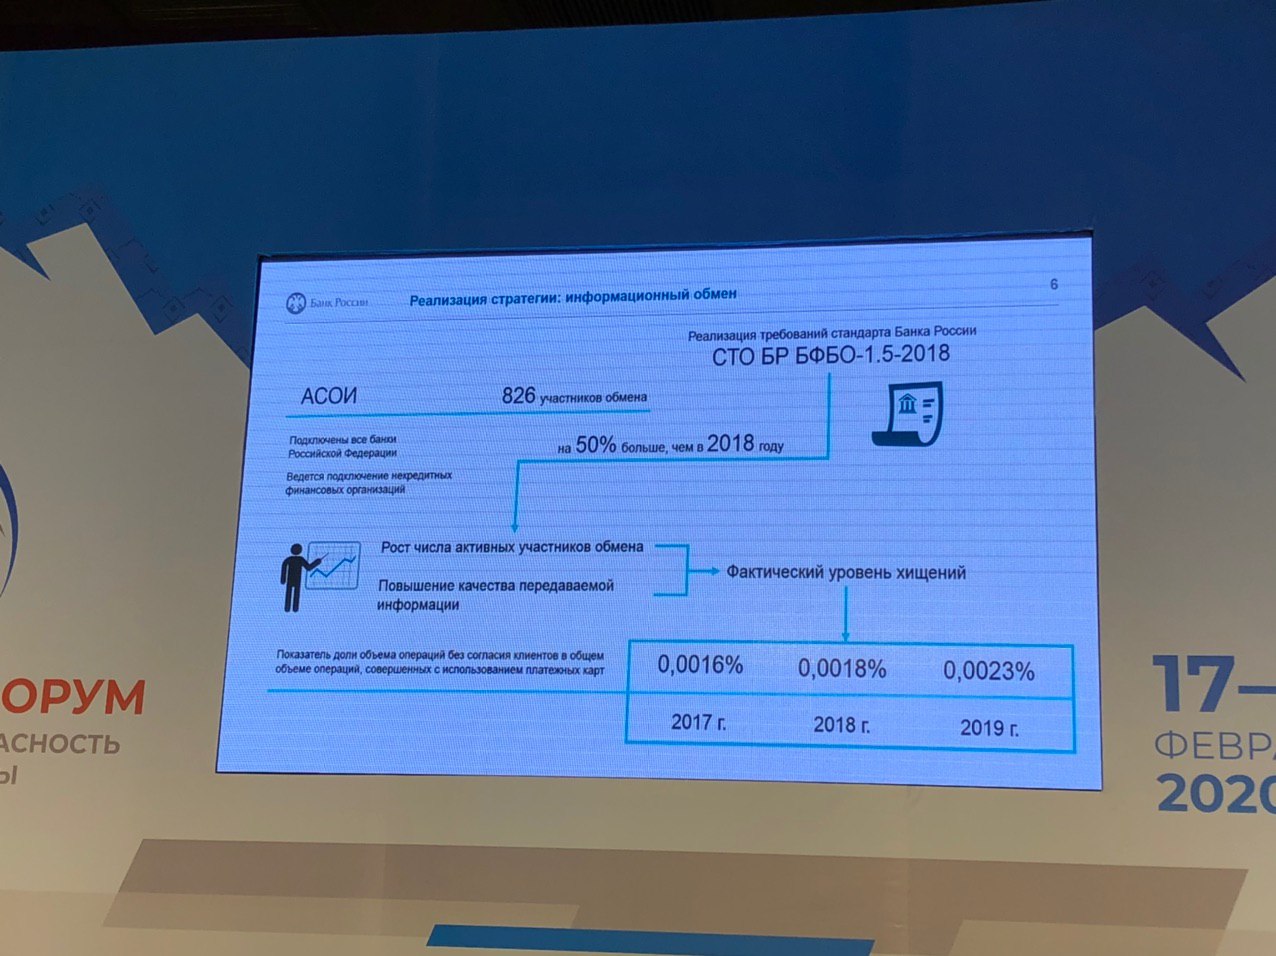
Прежде всего, Банк России поделился интересной инфографикой, согласно которой фактический уровень хищений с 2017 по 2019 год увеличился на 0,0007%.

Статистика следующая:

  • 2017 год — 0,0016%;
  • 2018 год — 0,0018%;
  • 2019 год — 0,0023%.

В рамках реализации требований стандарта ЦБ — СТО БР БФБО-1,5-2018 — организован информационный обмен между 826 участниками. Подключены все банки России, также ведётся подключение некредитных финансовых организаций.

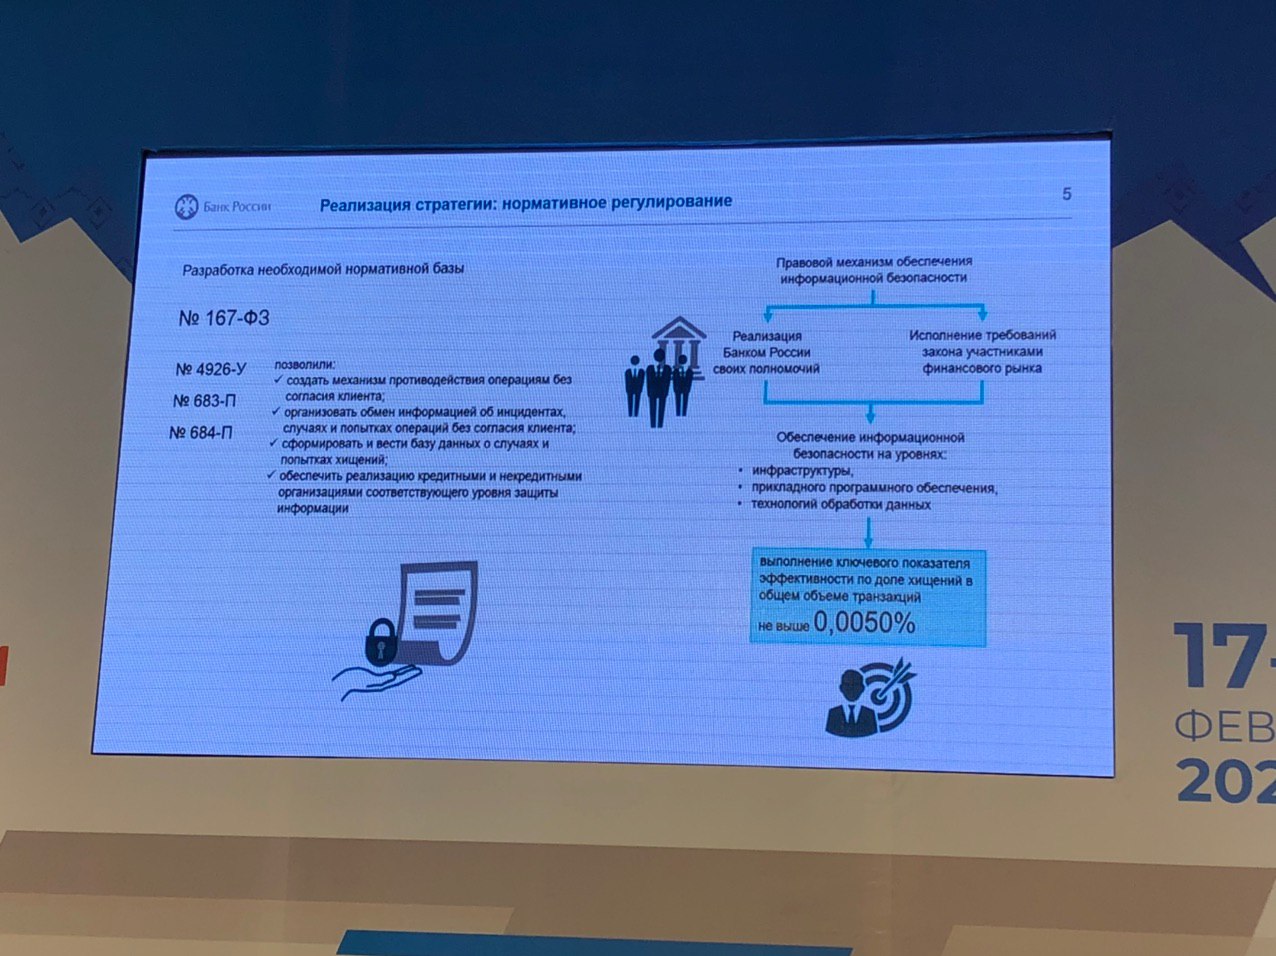
Помимо этого, Банк России осветил успехи по части реализации нормативного регулирования. Здесь можно увидеть, что соответствующая нормативная база позволила кредитовым организациям лучше бороться с операциями без согласия клиентов.

Выполнение ключевого показателя эффективности по доле хищений в общем объёме транзакций — не выше 0,0050%.

Представители Центробанка заявили, что регулятор обеспокоен утечками данных в финансовой сфере и готовит поправки в законодательство, которые обеспечат усиление работы с правоохранительными органами.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru