



Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

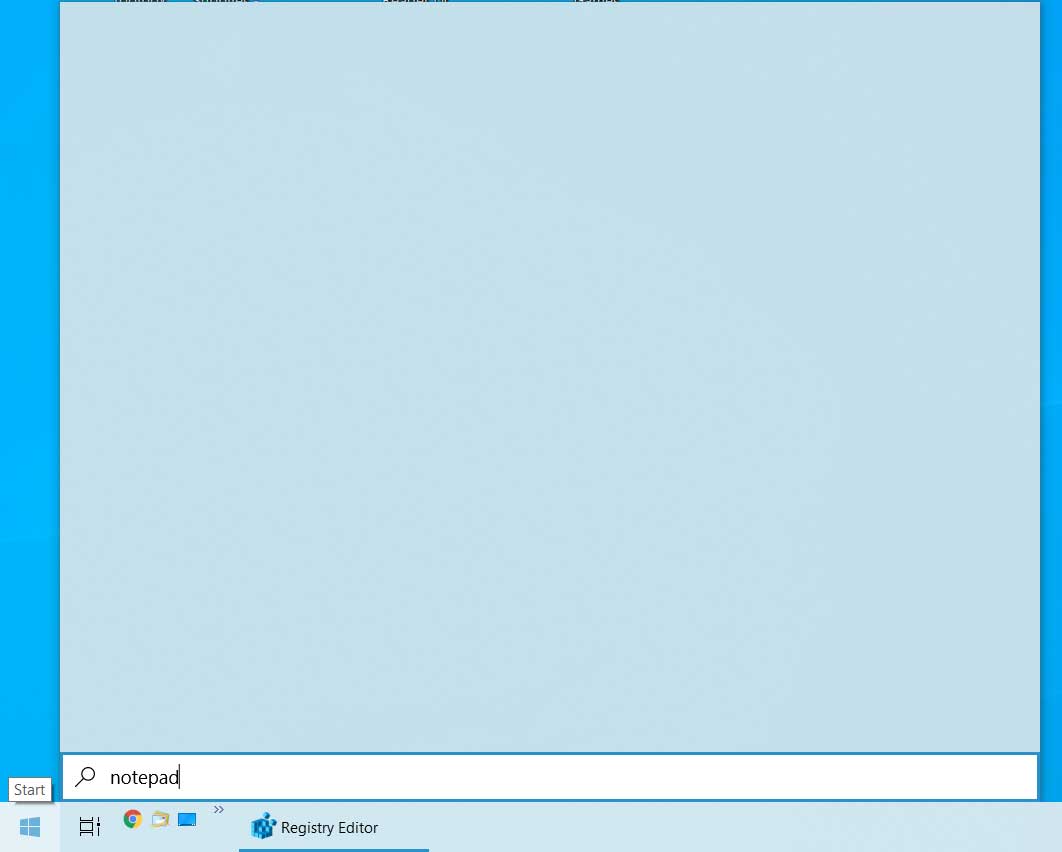
Очередной баг поисковой системы Windows 10 Search приводит к выводу пустых результатов поиска — как в меню «Пуск», так и в Проводнике. В итоге столкнувшиеся с этим багом пользователи не могут искать и запускать приложения из меню «Пуск».

Со вчерашнего дня пользователи со всего мира жалуются на вывод пустой поисковой выдачи при попытке найти приложение в меню «Пуск». Выглядит это примерно так:

Та же самая проблема проявляется в процессе поиска в окне Проводника, поскольку последний тоже использует функцию Windows Search.

Причина проблемы — интеграция Bing в Windows Search, поэтому на сегодняшний день единственный способ устранить баг сводится к отключению этой функциональной возможности.

Если вы редко пользуетесь поиском или вас не сильно смущает данный баг, рекомендуем воздержаться от отключения интеграции Bing. Лучше подождать, пока Microsoft опубликует официальный патч.

Если же вы готовы поэкспериментировать, вам потребуется изменить определённые значения в реестре Windows:

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"CortanaConsent"=dword:00000000
"BingSearchEnabled"=dword:00000000

Чтобы вы не вносили изменения вручную, эксперты предложили воспользоваться специальным файлом. Вам нужно скачать его, запустить и подтвердить выполнение в окне UAC.

После этого потребуется перезагрузить компьютер или перезапустить проводник Windows.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru