



Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

Очередной баг Windows 10 — пустая поисковая выдача в меню Пуск (фикс)

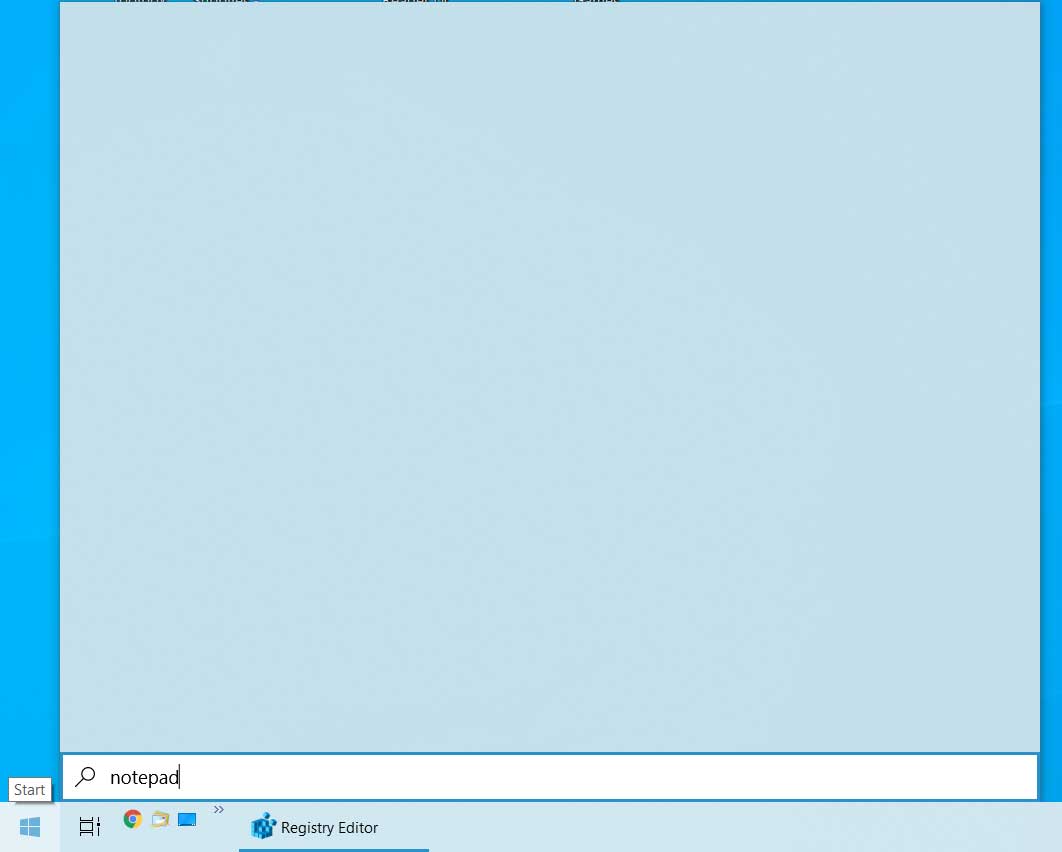
Очередной баг поисковой системы Windows 10 Search приводит к выводу пустых результатов поиска — как в меню «Пуск», так и в Проводнике. В итоге столкнувшиеся с этим багом пользователи не могут искать и запускать приложения из меню «Пуск».

Со вчерашнего дня пользователи со всего мира жалуются на вывод пустой поисковой выдачи при попытке найти приложение в меню «Пуск». Выглядит это примерно так:

Та же самая проблема проявляется в процессе поиска в окне Проводника, поскольку последний тоже использует функцию Windows Search.

Причина проблемы — интеграция Bing в Windows Search, поэтому на сегодняшний день единственный способ устранить баг сводится к отключению этой функциональной возможности.

Если вы редко пользуетесь поиском или вас не сильно смущает данный баг, рекомендуем воздержаться от отключения интеграции Bing. Лучше подождать, пока Microsoft опубликует официальный патч.

Если же вы готовы поэкспериментировать, вам потребуется изменить определённые значения в реестре Windows:

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"CortanaConsent"=dword:00000000
"BingSearchEnabled"=dword:00000000

Чтобы вы не вносили изменения вручную, эксперты предложили воспользоваться специальным файлом. Вам нужно скачать его, запустить и подтвердить выполнение в окне UAC.

После этого потребуется перезагрузить компьютер или перезапустить проводник Windows.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru