



Firefox открыл доступ к собранным данным пользователей

Firefox открыл доступ к собранным данным пользователей

Firefox открыл доступ к собранным данным пользователей

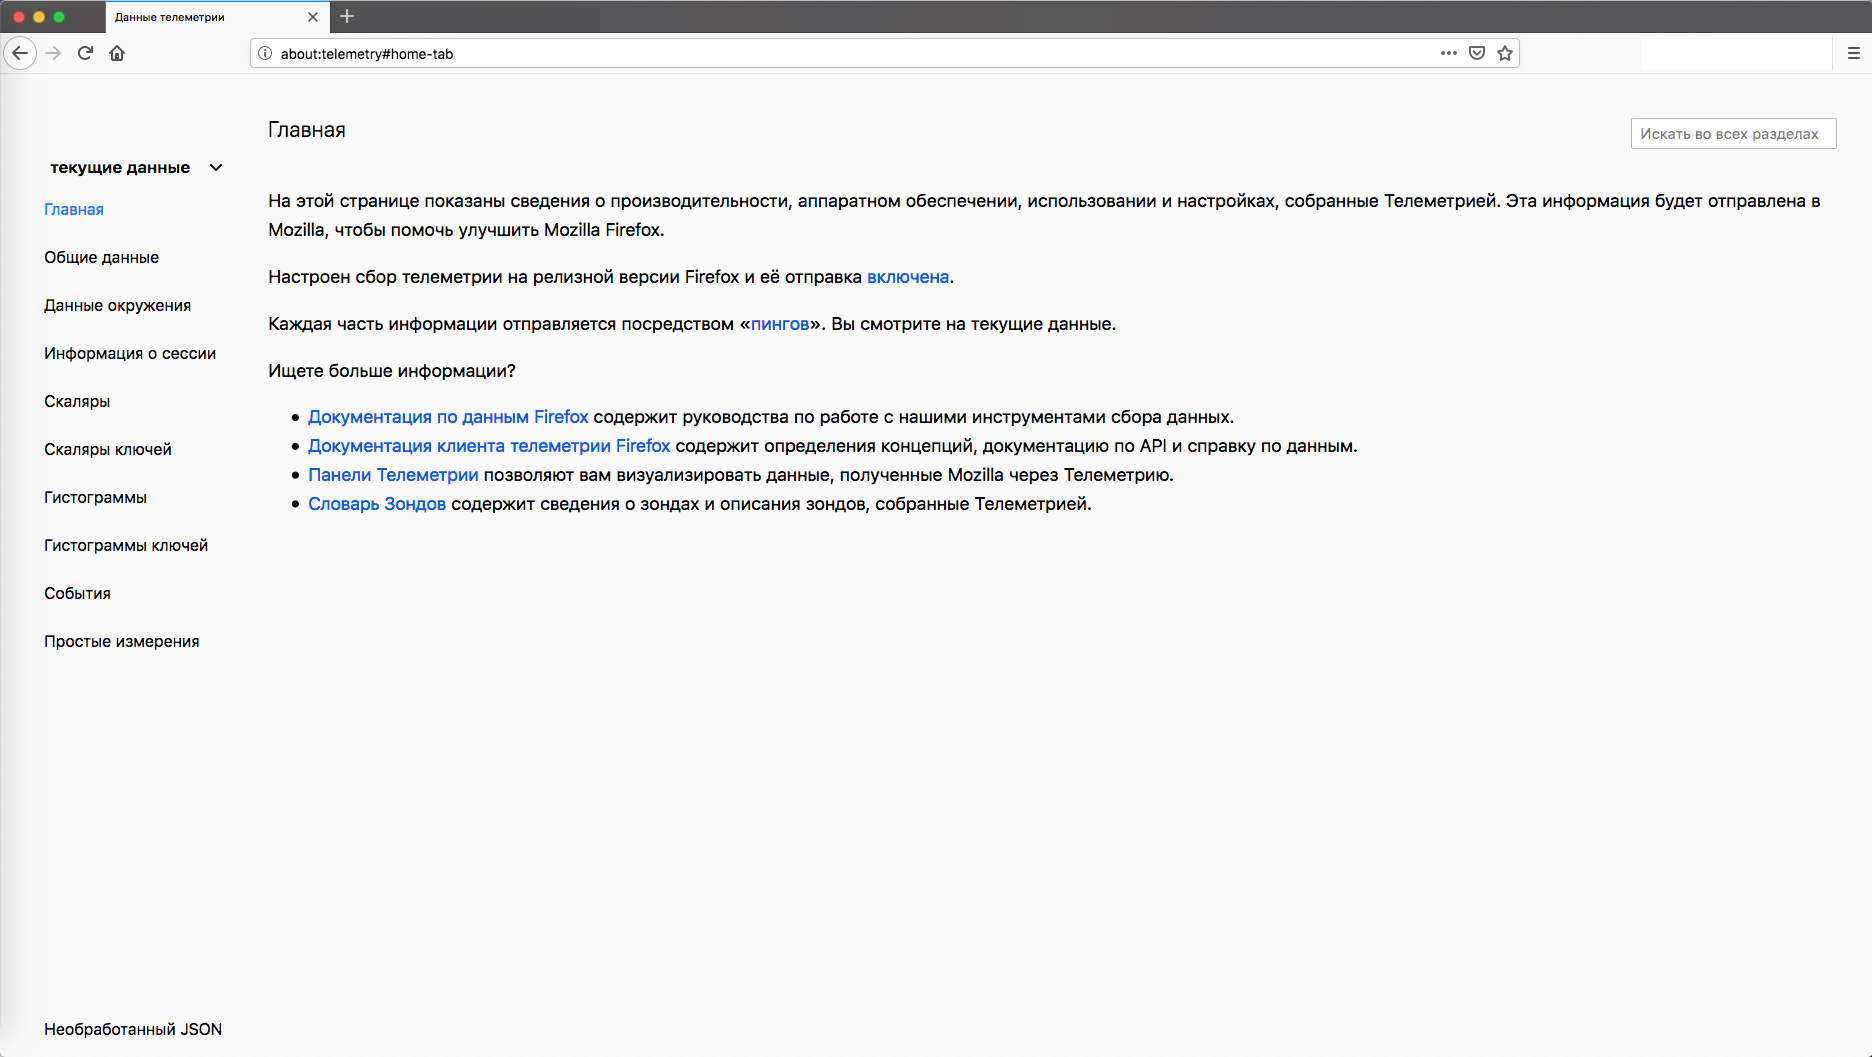
Разработчики Firefox добавили в браузер специальную служебную страницу, позволяющую просмотреть, какие данные телеметрии Mozilla собирает у пользователей интернет-обозревателя.

Чтобы получить доступ к этой информации, вам нужно ввести в адресной строке браузера about:telemetry. Эта страница появилась в Firefox совсем недавно.

Помимо прочего, about:telemetry содержит техническую информацию о настройках браузера и установленных аддонах, а также данные ОС, аппаратной составляющей, сессии и запущенных процессов. Другими словами, это именно те данные, которые нужны Mozilla для исправления багов и статистического отслеживания пользовательской базы.

Разработчики Firefox признались, что изначально данная служебная страница создавалась для внутренних целей — отладка тестовых версий. Однако позже эту информацию решили предоставить пользователям, чтобы те смогли отслеживать сбор своих данных.

Данный шаг логически вытекает из всего, что Mozilla делала в последние два года — позволяла пользователям всё больше контролировать использование информации о себе.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru