



Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

С какой долей вероятности вы сможете вычислить фишинговое письмо? Большинство людей считают, что они без труда определят злонамеренные электронные сообщения, но на деле это не так — по данным Security.org, лишь 5% пользователей способны безошибочно распознать фишинг.

Исследователи оросили около тысячи человек, результаты многих могут удивить: 96% респондентов знали о фишинге, 88% считали, что могут вычислить такие письма.

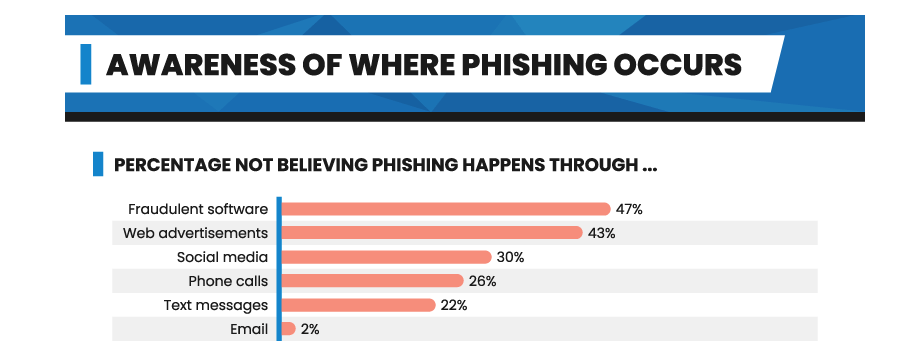
При этом 47% не подозревали, что фишинг можно осуществить через софт; 43% полагали, что рекламные объявления безопасны; а 30% опрошенных не догадывались, что площадки соцсетей могут быть источником фишинга.

Фишинг, бесспорно, считается одной из главных киберугроз на сегодняшний день. Так, в 2018 ФБР насчитало более 26 300 жертв данной формы атак. Фишинг прочно занимает место в топ-4 наиболее распространённых киберпреступлений.

Среди опубликованных результатов исследования интересно выделить одну инфографику, на которой отмечен процент пользователей, не подозревающих, что фишинг можно осуществить через софт или соцсети:

Но самый удручающий результат аналитики получили при вычислении процента людей, способных по-настоящему отличить фишинг от нормального письма. Таких набралось всего 5%.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru