


Ростелеком-Солар провел киберучения с Центром финансовых технологий

Ростелеком-Солар провел киберучения с Центром финансовых технологий

...
Ростелеком-Солар провел киберучения с Центром финансовых технологий

Компания «Ростелеком-Солар» провела совместные киберучения с Центром финансовых технологий (ЦФТ), крупнейшим российским финтех-провайдером. Проект был направлен на проверку систем мониторинга и отработку процессов отражения атак, тактик, техник и процедур реагирования команды киберзащиты.

ЦФТ входит в ТОП-3 крупнейших разработчиков ПО для финсектора в России. Половина клиентов компании — банки уровня ТОП-50, поэтому защита критичной информации и бизнес-процессов — вопрос наивысшего приоритета. Целью киберучений стала отработка техник и процедур защиты, а также проверка качества работы собственного Security Operations Center (SOC) ЦФТ. Эксперты «Ростелеком-Солар» выступали на стороне команды атакующих (red team), а специалисты ЦФТ защищали собственную инфраструктуру (blue team), при этом команде blue team было неизвестно о проводимых учениях.

«Финансовые приложения и системы — самая приоритетная цель для хакера, так как в случае взлома дают моментальную монетизацию. Получив доступ к исходным кодам популярных банковских систем или к облачным банковским сервисам, злоумышленник может провести уже массовую атаку на финансовые организации и их клиентов, что совершенно недопустимо, — комментирует Алексей Леонов, директор дирекции ИБ ЦФТ. — так как наши решения используются в целом на финансовом рынке, как в банках, так и в страховых компаниях, в МФО, мы как разработчик понимаем уровень своей ответственности и постоянно совершенствуем механизмы и технологии защиты наших активов. Сотрудничество с “Ростелеком-Солар” позволило нам отточить навыки реагирования на атаки в ”боевых” условиях».

В отличие от тестирования на проникновение, в процессе киберучений используются любые из возможных векторов атак на компанию. Эксперты «Ростелеком-Солар» эмулировали действия нарушителей, применяя современные хакерские методики. Для получения доступа во внутреннюю инфраструктуру эксперты red team разработали и реализовали различные сценарии атак: фишинговые рассылки на сотрудников; атаки на WiFi-сети; поиск и эксплуатация недостатков и уязвимостей на внешнем периметре и внутри защищаемого периметра; имитация действий внутреннего нарушителя.

В результате киберучений компания ЦФТ получила независимую оценку эффективности работы своего SOC, используемых технологий защиты информационных активов и бизнеса, а также это помогло улучшить навыки оперативного обнаружения и предотвращения целенаправленных атак в реальных условиях.

Подпишитесь на новости

Диасофт заявила об ускорении разработки до десяти раз с помощью ИИ

На рынке мультиагентной разработки становится теснее. «Диасофт» представила AI-driven Digital Q — ИИ-версию экосистемы для команд разработки. На собственных примерах компания заявляет об ускорении до десяти раз и сокращении трудозатрат. Корреспондент Anti-Malware.ru побывал на презентации и выяснил, что предлагают разработчикам.

Модель распространения тоже с претензией на встряску рынка: по заявлению компании, платформу можно бесплатно скачать и использовать, а платить — за созданный код.

При этом бесплатная платформа не означает бесплатную разработку: подробные тарифы в переданных материалах не приведены.

Digital Q объединяет работу людей и агентов в конвейер от выяснения потребностей бизнеса до выпуска ПО. В нем предусмотрены проектирование, генерация кода, тестирование и подготовка документации. Компания заявляет возможность работы с любым языком программирования.

Агенты работают в изолированных средах, модели автоматически подбираются под задачи, а взаимодействие с людьми организовано через трекер. Предусмотрены общий контекст, библиотека компонентов, аудит и контроль расхода токенов. Человек участвует в ключевых проверках.

На слайдах «Диасофт» показала три собственных примера: CRM с нуля за три месяца, модуль факультативного перестрахования за полтора месяца и прототип системы управления закупками для авиакомпании за два дня. Последний — именно прототип, а не готовая промышленная система.
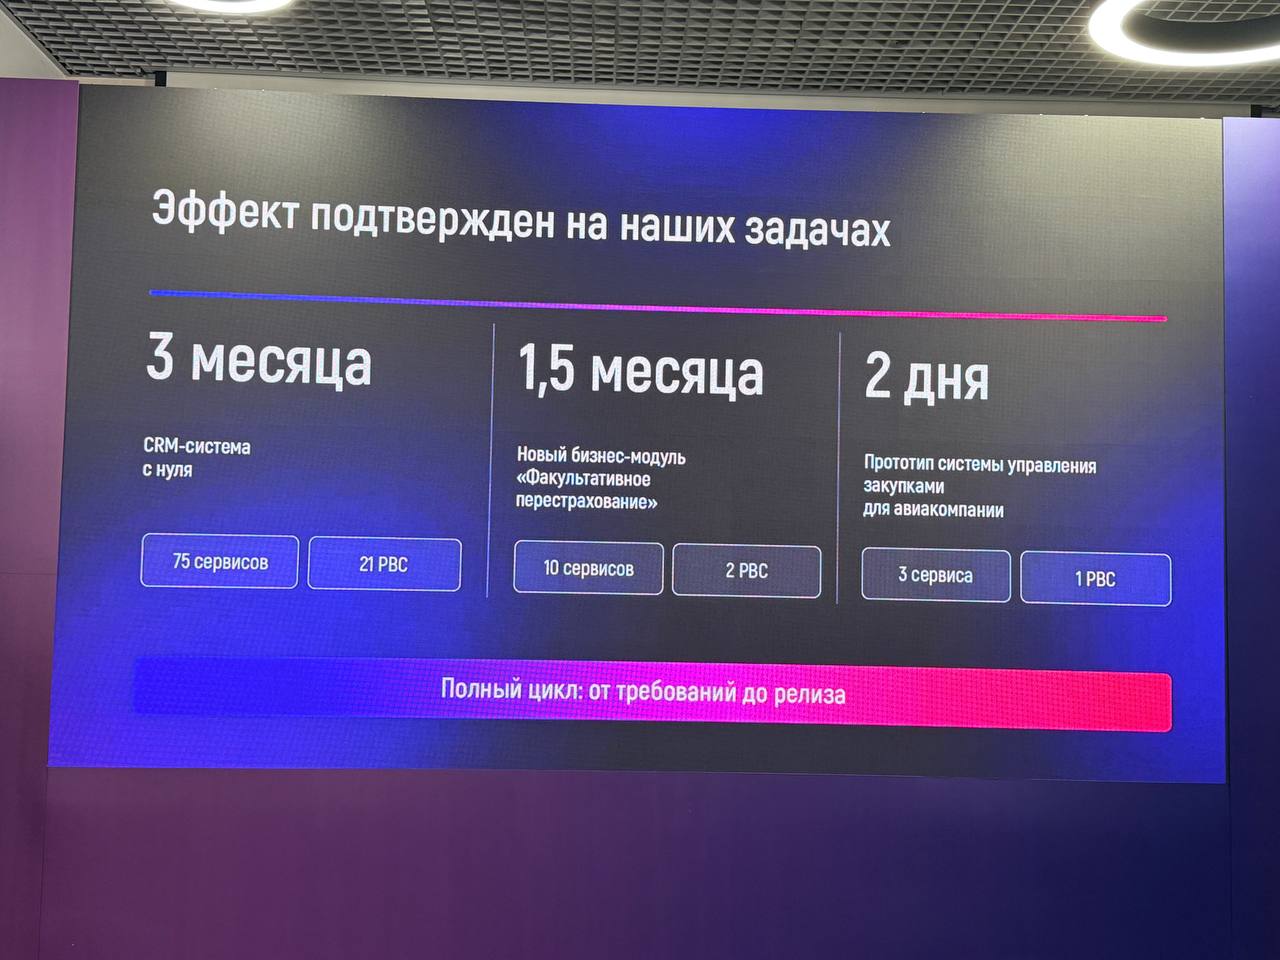

Также заявлены соответствие кода требованиям более чем на 99% и покрытие тестами свыше 80% там, где это применимо. Автоматические проверки охватывают архитектуру, контракты, уязвимости и секреты.

Ускорение до десяти раз — оценка самой компании по ее задачам, а не универсальный результат для любого проекта. Но заявка для рынка громкая: если такой эффект удастся повторить у заказчиков, продавать привычные объемы человеко-часов интеграторам станет сложнее.

RSS: Новости на портале Anti-Malware.ru