



Facebook отныне будет уведомлять об аутентификации в сторонних сервисах

Facebook отныне будет уведомлять об аутентификации в сторонних сервисах

Facebook отныне будет уведомлять об аутентификации в сторонних сервисах

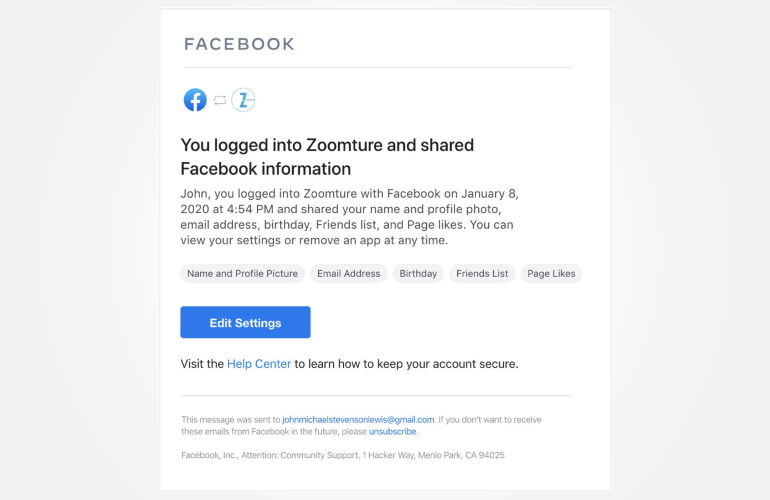
Facebook на этой неделе запустил новую полезную функцию — соцсеть отныне будет уведомлять пользователя каждый раз, когда он (или третье лицо) аутентифицируется в стороннем приложении или на сайте, используя аккаунт Facebook.

Интернет-гигант назвал новую функцию Facebook Notifications и добавил её в систему Facebook Login, позволяющую аутентифицироваться на сторонних сайтах или в приложениях без необходимости создавать собственный аккаунт.

С этой недели приложение Facebook и веб-версия социальной площадки будут выводить уведомления, которые также будут дублироваться электронным письмом. Такие уведомления будут приходить каждый раз, когда используется система аутентификации в сторонних сервисах — Facebook Login.

Нетрудно догадаться, что эти меры призваны добавить прозрачности и помочь пользователям выявить несанкционированный доступ или использование их учётных данных.

Помимо этого, теперь у людей будет более подробная информация о данных, которыми они делятся со сторонними приложениями.

По словам представителей Facebook, вы также сможете ограничить список сторонних сервисов, у которых есть доступ к вашей информации.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru