



Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Исследователи вредоносных программ наткнулись на новый инструмент финансово ориентированной киберпреступной группировки FIN7. С помощью этого инструмента злоумышленники загружают свежие версии бэкдора Carbanak.

Загрузчику присвоили имя BIOLOAD, на сегодняшний день его детектирует лишь малый процент защитных решений. Частично он похож на BOOSTWRITE, другую утилиты группы FIN7.

Новый вредонос в процессе своей работы задействует метод Windows, согласно которому операционная система ищет библиотеки DLL для последующей загрузки в программу. В этом случае атакующий может повысить свои права в системе и ещё плотнее внедриться в систему.

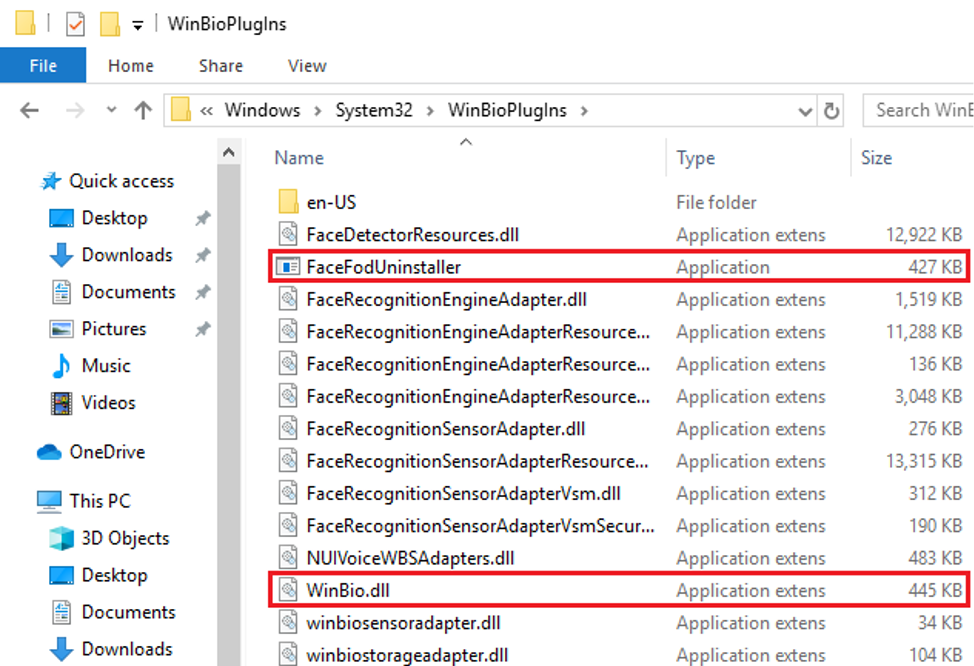
Платформа Fortinet enSilo для защиты конечных точек заблокировала вредоносную нагрузку в абсолютно легитимных процессах Windows. Если говорить конкретнее, защитное решение детектировало злонамеренную DLL в FaceFodUninstaller.exe  — этот файл присутствует на всех чистых инсталляциях ОС, начиная с Windows 10 1803.

«Что ещё привлекает преступников в этой схеме — исполняемый файл стартует от встроенного запланированного задания под названием FODCleanupTask. Таким образом, детектирование вредоноса существенно затрудняется», — описывает угрозу Fortinet.

Киберпреступники помещают вредоносную библиотеку WinBio.dll в директорию \System32\WinBioPlugIns, в которой обычно хранится легитимная winbio.dll.

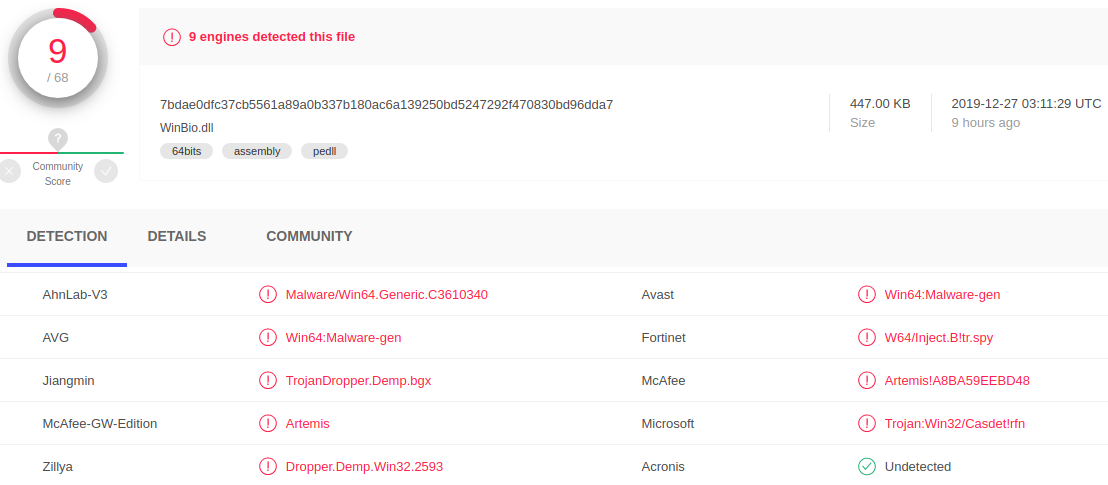
В настоящий момент 68 антивирусных программ в сервисе VirusTotal детектирует BIOLOAD в библиотеке WinBio.dll.

Что касается зловреда, который дроппер устанавливает в систему, — это версия бэкдора Carbanak, датируемая январём и апрелем 2019 года.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru