



Как заблокировать установку нового Microsoft Edge в Windows 10

Как заблокировать установку нового Microsoft Edge в Windows 10

Как заблокировать установку нового Microsoft Edge в Windows 10

Как известно, 15 января Microsoft планирует автоматически установить новую Chromium-версию браузера Edge на компьютеры пользователей Windows 10. Однако наверняка найдутся те, кому не по душе отсутствие выбора. Рассказываем, как заблокировать навязанный апдейт.

Согласно плану техногиганта, новая версия Microsoft Edge в процессе установки должна заменить предыдущую реализацию браузера. Обновление будет доставлено посредством Windows Update.

Многих, конечно, устроит такое развитие событий, поскольку Chromium-версия Edge повысит производительность и обеспечит лучшую совместимость с веб-сайтами.

Тем не менее найдутся и организации, которые разрабатывали свои ресурсы под движок EdgeHTML, на котором работает текущая версия Microsoft Edge. Именно в таких случаях навязанный апдейт может стать проблемой.

Разработчики Microsoft предусмотрели это, выпустив специальный инструмент Microsoft Edge Blocker Toolkit и соответствующую инструкцию к нему.

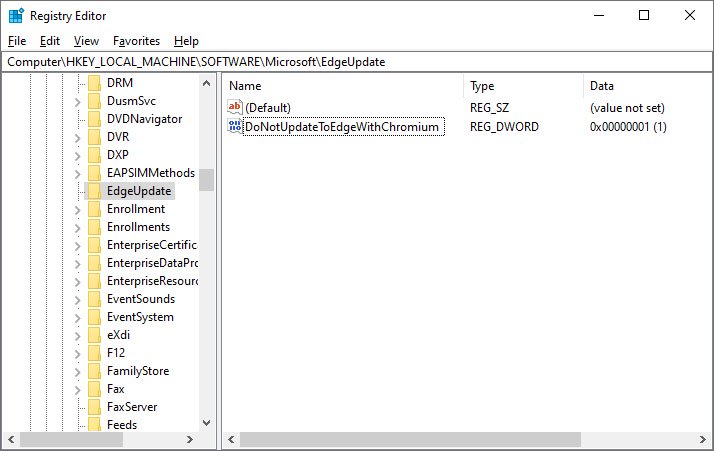
Что делает этот инструмент — создаёт специальное значение в реестре, блокирующее автоматическую установку новой версии Microsoft Edge. Это значение называется DoNotUpdateToEdgeWithChromium, создаётся в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\EdgeUpdate.

Если DoNotUpdateToEdgeWithChromium установлено на «1», служба Windows Update не будет автоматически устанавливать новый Edge, если на «0» — результат будет обратный.

Также каждый пользователь может сам создать это значение в реестре Windows.

Специалисты BleepingComputer создали специальный файл, который можно использовать для блокировки новой версии Microsoft Edge. Скачать этот файл можно по этой ссылке.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru