



Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Новый отчёт специалистов в сфере кибербезопасности указывает на уязвимости в системе передачи коротких сообщений, известной пользователю под именем Rich Communication Services (RCS) или более коммерческим названием — SMS+. По словам экспертов, эти бреши ставят под угрозу миллионы пользователей смартфонов.

Если вы незнакомы с RCS, то эту технологию можно примитивно описать следующим образом: альтернатива iMessage для Android. На данном этапе RCS активно внедряется и уже поддерживается миллиардами устройств.

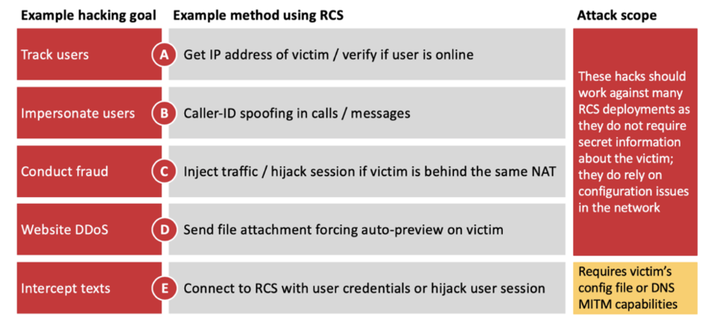
Единственный очевидный минус RCS — отсутствие родного сквозного шифрования. Однако оказалось, что технология также содержит опасные уязвимости, «позволяющие взломать большинство пользователей мобильных устройств», если верить новому отчёту исследователей из немецкой компании SRLabs.

«Во многих сетях механизм активации RCS защищён плохо, что позволяет злоумышленникам получить контроль над аккаунтами пользователей. Например, если мы говорим про Android, — отсутствует корректная валидация домена и сертификата», — пишут специалисты.

«Успешно использовав эти проблемы безопасности, атакующие могут перехватить коммуникации жертвы и манипулировать ими. По сути, киберпреступник в этом случае проводит спуфинг DNS».

Команда SRLabs отмечает, что основное беспокойство вызывает возможность замаскироваться под звонящего — провести спуфинг идентификатора. К слову, эту же проблему считали основной в случае более привычной пользователю технологии SMS.

Помимо этого, атакующий может отследить перемещение пользователя и перехватить важные данные — например, короткие коды, используемые для аутентификации в различных сервисах.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru