



Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Новый отчёт специалистов в сфере кибербезопасности указывает на уязвимости в системе передачи коротких сообщений, известной пользователю под именем Rich Communication Services (RCS) или более коммерческим названием — SMS+. По словам экспертов, эти бреши ставят под угрозу миллионы пользователей смартфонов.

Если вы незнакомы с RCS, то эту технологию можно примитивно описать следующим образом: альтернатива iMessage для Android. На данном этапе RCS активно внедряется и уже поддерживается миллиардами устройств.

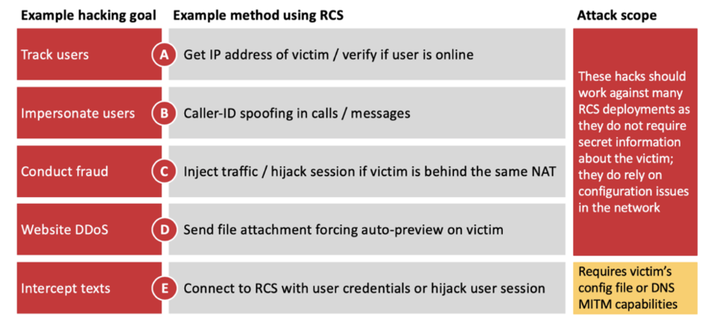
Единственный очевидный минус RCS — отсутствие родного сквозного шифрования. Однако оказалось, что технология также содержит опасные уязвимости, «позволяющие взломать большинство пользователей мобильных устройств», если верить новому отчёту исследователей из немецкой компании SRLabs.

«Во многих сетях механизм активации RCS защищён плохо, что позволяет злоумышленникам получить контроль над аккаунтами пользователей. Например, если мы говорим про Android, — отсутствует корректная валидация домена и сертификата», — пишут специалисты.

«Успешно использовав эти проблемы безопасности, атакующие могут перехватить коммуникации жертвы и манипулировать ими. По сути, киберпреступник в этом случае проводит спуфинг DNS».

Команда SRLabs отмечает, что основное беспокойство вызывает возможность замаскироваться под звонящего — провести спуфинг идентификатора. К слову, эту же проблему считали основной в случае более привычной пользователю технологии SMS.

Помимо этого, атакующий может отследить перемещение пользователя и перехватить важные данные — например, короткие коды, используемые для аутентификации в различных сервисах.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru