



Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Новый отчёт специалистов в сфере кибербезопасности указывает на уязвимости в системе передачи коротких сообщений, известной пользователю под именем Rich Communication Services (RCS) или более коммерческим названием — SMS+. По словам экспертов, эти бреши ставят под угрозу миллионы пользователей смартфонов.

Если вы незнакомы с RCS, то эту технологию можно примитивно описать следующим образом: альтернатива iMessage для Android. На данном этапе RCS активно внедряется и уже поддерживается миллиардами устройств.

Единственный очевидный минус RCS — отсутствие родного сквозного шифрования. Однако оказалось, что технология также содержит опасные уязвимости, «позволяющие взломать большинство пользователей мобильных устройств», если верить новому отчёту исследователей из немецкой компании SRLabs.

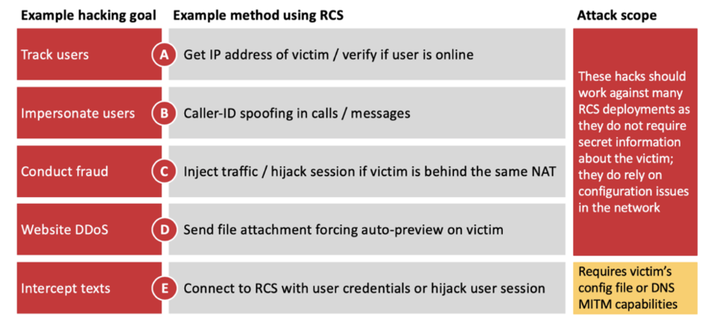
«Во многих сетях механизм активации RCS защищён плохо, что позволяет злоумышленникам получить контроль над аккаунтами пользователей. Например, если мы говорим про Android, — отсутствует корректная валидация домена и сертификата», — пишут специалисты.

«Успешно использовав эти проблемы безопасности, атакующие могут перехватить коммуникации жертвы и манипулировать ими. По сути, киберпреступник в этом случае проводит спуфинг DNS».

Команда SRLabs отмечает, что основное беспокойство вызывает возможность замаскироваться под звонящего — провести спуфинг идентификатора. К слову, эту же проблему считали основной в случае более привычной пользователю технологии SMS.

Помимо этого, атакующий может отследить перемещение пользователя и перехватить важные данные — например, короткие коды, используемые для аутентификации в различных сервисах.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru