



Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Новый отчёт специалистов в сфере кибербезопасности указывает на уязвимости в системе передачи коротких сообщений, известной пользователю под именем Rich Communication Services (RCS) или более коммерческим названием — SMS+. По словам экспертов, эти бреши ставят под угрозу миллионы пользователей смартфонов.

Если вы незнакомы с RCS, то эту технологию можно примитивно описать следующим образом: альтернатива iMessage для Android. На данном этапе RCS активно внедряется и уже поддерживается миллиардами устройств.

Единственный очевидный минус RCS — отсутствие родного сквозного шифрования. Однако оказалось, что технология также содержит опасные уязвимости, «позволяющие взломать большинство пользователей мобильных устройств», если верить новому отчёту исследователей из немецкой компании SRLabs.

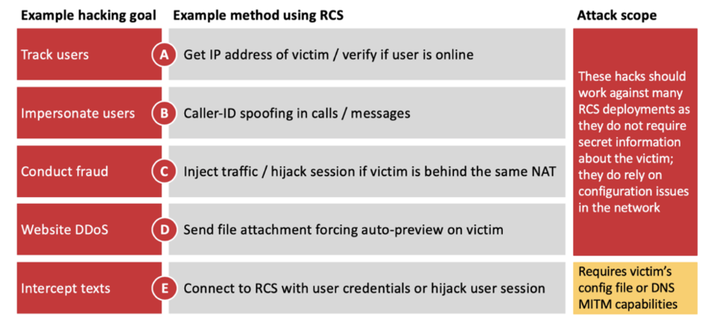
«Во многих сетях механизм активации RCS защищён плохо, что позволяет злоумышленникам получить контроль над аккаунтами пользователей. Например, если мы говорим про Android, — отсутствует корректная валидация домена и сертификата», — пишут специалисты.

«Успешно использовав эти проблемы безопасности, атакующие могут перехватить коммуникации жертвы и манипулировать ими. По сути, киберпреступник в этом случае проводит спуфинг DNS».

Команда SRLabs отмечает, что основное беспокойство вызывает возможность замаскироваться под звонящего — провести спуфинг идентификатора. К слову, эту же проблему считали основной в случае более привычной пользователю технологии SMS.

Помимо этого, атакующий может отследить перемещение пользователя и перехватить важные данные — например, короткие коды, используемые для аутентификации в различных сервисах.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru