



SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

Сегодня на мероприятии SOC Forum 2019 в Москве прошла пресс-конференция «Ростелеком-Солар», в ходе которой компания представила новый отчёт, посвящённый трендам и методикам кибератак.

От лица национального провайдера сервисов и технологий для защиты информационных активов выступил Игорь Ляпунов, вице-президент ПАО «Ростелеком» и генеральный директор «Ростелеком-Солар».

Помимо прочего, господин Ляпунов осветил тему новой бизнес-модели сервисов кибербезопасности, а также инициативу в сфере раннего оповещения о кибератаках и создание центров Киберполигона.

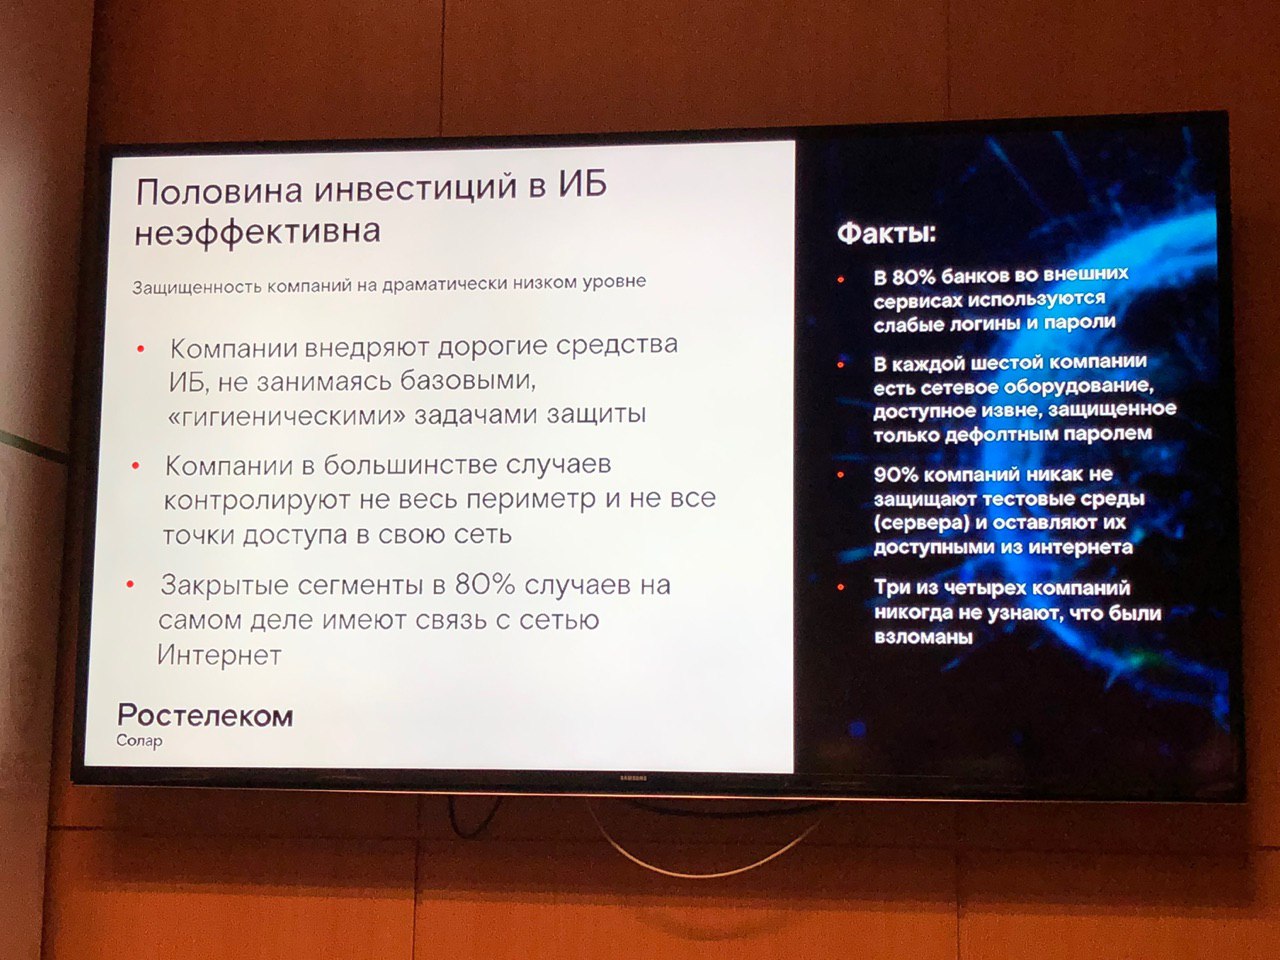
Один из основных выводов компании, озвученных на SOC Forum 2019, звучал так: «половина инвестиций в обеспечение информационной безопасности неэффективна». «Ростелеком-Солар» подкрепил это высказывание следующими статистическими данными:

  • Компании внедряют дорогие средства ИБ, забывая про базовые, «гипотетические» задачи защиты.
  • В большинстве случаев компании контролируют не все точки доступа в свою сеть и не весь периметр.
  • В 80% случаев закрытые сегменты на деле имеют связь с интернетом.

Также представитель «Ростелеком-Солар» привёл и другие факты, описывающие неприемлемо низкий уровень защиты компаний и кредитных организаций. Например, в 80% банков во внешних сервисах используются слабые логины и пароли.

В каждой шестой компании есть сетевое оборудование, доступное извне, но при этом защищённое только паролем, установленным по умолчанию.

Более того, 90% компаний ничем не защищают тестовые среды (серверы), которые также могут быть доступны из интернета. А три из четырёх компаний никогда и не узнают, что их взломали злоумышленники.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru