



OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

OPSWAT: Самые популярные Windows-антивирусы — Symantec, ESET, McAfee

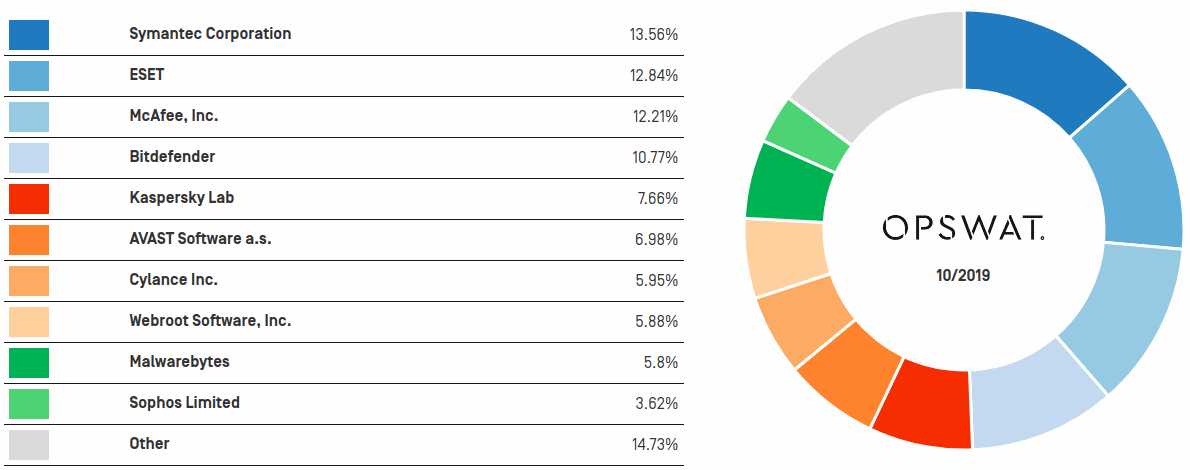
Антивирусные программы компаний Symantec, ESET и McAfee на сегодняшний день являются наиболее популярными продуктами данного класса для систем Windows. Об этом говорит статистика, собранная компанией OPSWAT, разрабатывающей программное обеспечение для предприятий.

Уже более пяти лет OPSWAT собирала данные рынка антивирусных продуктов для операционных систем Windows. По словам представителей, компания получила информацию более чем от 30 тысяч организаций и домашних пользователей.

Для сбора статистики использовалось специальное бесплатное приложение, разработанное OPSWAT. Участвующие в этом клиенты устанавливали это приложение, что позволило получить достоверные данные.

Согласно последнему отчёту OPSWAT, на сегодняшний день антивирус от Symantec занимает лидирующую позицию с долей на рынке в 13,56%. За ним идёт ESET с 12,84%, а замыкает тройку McAfee — 12,21%.

Другими вендорами, вошедшими в десятку разработчиков самых популярных антивирусов, стали: Bitdefender (10,77%), Kaspersky (7,66%), Avast (6,98%), Cylance (5,95%), Webroot (5,88%), Malwarebytes (5,8%) и Sophos (3,62%).

OPSWAT сознательно исключила из рейтинга Microsoft Defender, поскольку этот защитный продукт установлен по умолчанию практически на каждом современном компьютере под управлением Windows.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru