



Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

В ИТ-компании «Инфосистемы Джет» проанализировали российский рынок IdM-решений за период с 2014 по 2018 годы. По результатам исследования, за последние 5 лет количество внедрений систем управления доступом в российских организациях выросло в 2 раза — с 49 до 99 проектов.

Решения Identity Management (IdM) предназначены для централизации и автоматизации управления учетными записями пользователей и правами доступа к информационным системам предприятия, а также повышения уровня контроля над использованием ИТ-инфраструктуры. Интеграция таких решений с корпоративной системой кадрового учета позволяет автоматизировать бизнес-процессы управления доступом при трудоустройстве работников, их переводе на другую должность, на время отпуска, а также в случае увольнения.

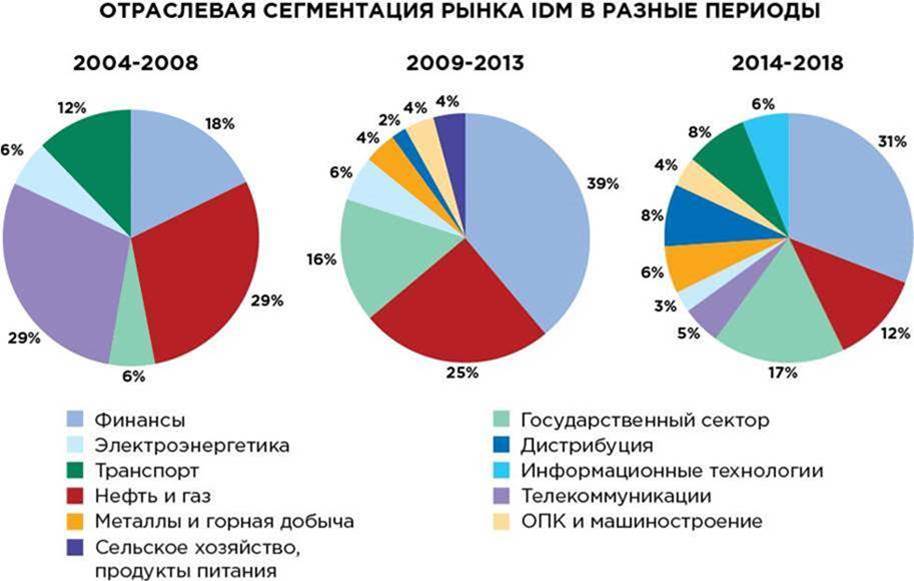
Отраслевая востребованность IdM-решений коррелирует с востребованностью ИБ-решений в целом. Согласно результатам исследования компании «Инфосистемы Джет», системы управления доступом наиболее востребованы в финансовых организациях (31% всех внедрений). При этом в отрасли наблюдается небольшой спад интереса к IdM-решениям: за последние 5 лет количество проектов снизилось на 8%. Это обусловлено тем, что большая часть финансовых организаций уже внедрила подобные продукты.

Второе место по числу внедрений занимают предприятия государственного сектора (17%). В отличие от финансовых компаний, повышение их интереса к IdM-проектам объясняется государственной политикой импортозамещения и в целом нарастающей тенденцией к информатизации госпредприятий.

Замыкают тройку лидеров нефтегазовые компании. За рассматриваемый период количество проектов в этой отрасли сократилось более чем в 2 раза. Такая динамика связана прежде всего с высоким количеством ранее реализованных внедрений: в период 2004-2008 компании этого сектора активно внедряли системы управления доступом, и их доля в общем числе проектов составляла существенные 29%. Сейчас наметилась тенденция к миграции с одного продукта на другой, но первоначальные внедрения до сих пор преобладают.

«Рост внедрений систем управления доступом обусловлен новым уровнем развития IdM-продуктов, и в ближайшие 3 года такая динамика будет сохраняться. Это связано, с одной стороны, с появлением спроса на IdM-решения в новых секторах, с другой – с повышением спроса на облачные IdM-решения. Сегодня подобные проекты составляют примерно 2% от общего числа всех внедрений, но мы ожидаем рост в этом сегменте рынка. Также не стоит забывать о курсе на импортозамещение, которого придерживаются госкомпании. За последние годы отечественные разработчики существенно продвинулись на пути создания IdM, в результате чего сегодня они сравнялись с зарубежными по количеству внедрений», — прокомментировал Ярослав Жиронкин, начальник отдела IdM-решений Центра прикладных систем безопасности компании «Инфосистемы Джет».

При проведении исследования специалисты «Инфосистемы Джет» анализировали информацию, предоставленную вендорами и дистрибьюторами, открытые данные о проектах по внедрению IdM-систем, собственную статистику и экспертные данные архитекторов интегратора. В рамках исследования также был составлен рейтинг вендоров по количеству реализованных проектов, рассмотрены вопросы миграции с решения одного вендора на решение другого и проанализирована востребованность IdM-систем, в зависимости от численности компаний.

Подпишитесь на новости

Только 11% компаний полностью готовы к новым требованиям по защите КИИ

Только 11% компаний полностью готовы к новым требованиям по защите КИИ — такие результаты показал опрос зрителей эфира AM Live. В эфире AM Live «Безопасность КИИ» эксперты обсудили защиту критической информационной инфраструктуры.

Участники разобрали переход от процессного подхода к типовым отраслевым объектам, новые требования с 1 марта 2027 года — расчёт показателей защищённости раз в полгода и уровня зрелости раз в три года, — а также практические проблемы: совместимость при импортозамещении, контроль подрядчиков, удалённый доступ и готовность к инцидентам. 

Опрос зрителей показал, что только 11% организаций уже выполнили все требования, которые нужно учесть перед 1 марта. Ещё 34% пока разбираются, что именно менять, а 12% заявили, что не являются субъектами КИИ. Алексей Орехов посоветовал не откладывать подготовку:

«Не стоит планировать, что вы 28 февраля досчитаете, а 1 марта у вас будут результаты. Начните заранее — это делается в первую очередь для себя».

Юрий Подгорбунский добавил, что показатель защищённости (КЗИ) на 90% коррелирует с мерами 239-го приказа: «Если система построена правильно, единицу получить несложно». Сергей Сайганов напомнил: если свидетельства по запросу регулятора не предоставлены в течение 30 дней, показатель обнуляется.

Среди главных препятствий для реальной защищённости 53% зрителей назвали проблемы совместимости при замене ПО и оборудования. Константин Закатов пояснил:

«Приобретать стоит то оборудование, которое заранее имеет сертификаты совместимости или заявленную совместимость с тем, что используется на объекте».

Александр Суховей отметил, что даже публичные заявления вендоров о совместимости не гарантируют результата:

«Привозим на стенд, ставим — не работает. Нужно пилотировать конкретные железки и софт, а не сферического коня в вакууме».

Также среди помех называли нехватку бюджета и специалистов.

Отдельный вопрос касался того, как компании проверяют работоспособность защиты. 50% проводили технические проверки защищённости, 36% — аудит, а вот учения по реагированию — только 9%. Лев Палей назвал эту цифру больным местом. Денис Поладьев согласился:

«Отработка реагирования должна быть штатной ситуацией. Для этого она должна быть частью домашних процессов, а не отдельным мероприятием безопасника».

Алексей Панюхин добавил, что перед проверками важно проверять версии средств защиты, сроки сертификатов, логи и действия пользователей.

В ходе дискуссии спикеры также отметили, что при построении защиты важно выходить за рамки значимых объектов.

«Смотреть на ИБ не только в разрезе значимых объектов, а на всю инфраструктуру — границы размываются», — сказал Алексей Орехов.

Александр Суховей призвал начинать с полной инвентаризации:

«Сначала нужно снять туман войны и понять, что вы вообще категорируете».

Денис Поладьев рекомендовал строить сквозные процессы ИБ вместе с ИТ и заказывать комплексный пентест, а Алексей Панюхин — максимально использовать встроенные механизмы защиты и при внедрении систем сразу учитывать требования ИБ.

Участники эфира сошлись во мнении, что подготовку к новым требованиям нельзя откладывать на последний момент, а реальная защищённость КИИ зависит не только от документов, но и от практических проверок, киберучений, совместимости решений и плотного взаимодействия ИБ с ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru