



Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

В ИТ-компании «Инфосистемы Джет» проанализировали российский рынок IdM-решений за период с 2014 по 2018 годы. По результатам исследования, за последние 5 лет количество внедрений систем управления доступом в российских организациях выросло в 2 раза — с 49 до 99 проектов.

Решения Identity Management (IdM) предназначены для централизации и автоматизации управления учетными записями пользователей и правами доступа к информационным системам предприятия, а также повышения уровня контроля над использованием ИТ-инфраструктуры. Интеграция таких решений с корпоративной системой кадрового учета позволяет автоматизировать бизнес-процессы управления доступом при трудоустройстве работников, их переводе на другую должность, на время отпуска, а также в случае увольнения.

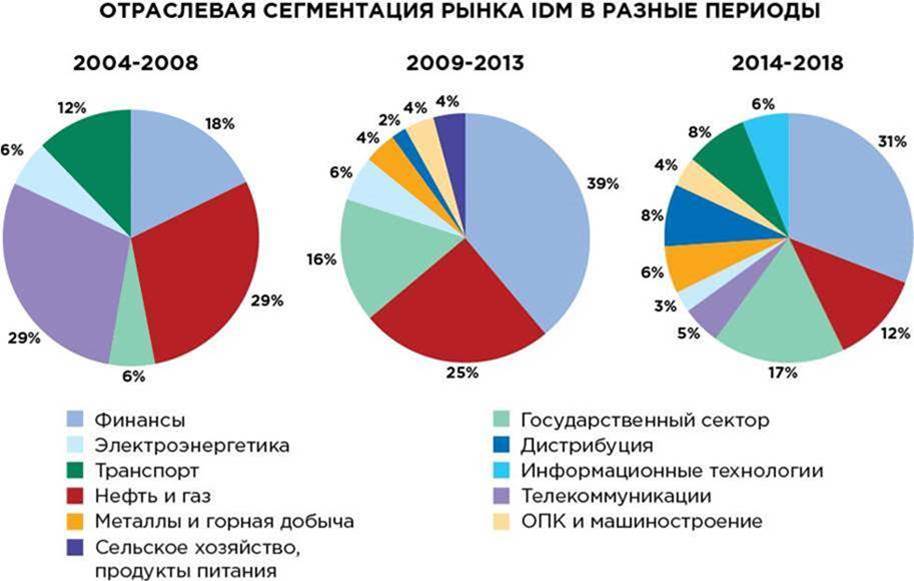
Отраслевая востребованность IdM-решений коррелирует с востребованностью ИБ-решений в целом. Согласно результатам исследования компании «Инфосистемы Джет», системы управления доступом наиболее востребованы в финансовых организациях (31% всех внедрений). При этом в отрасли наблюдается небольшой спад интереса к IdM-решениям: за последние 5 лет количество проектов снизилось на 8%. Это обусловлено тем, что большая часть финансовых организаций уже внедрила подобные продукты.

Второе место по числу внедрений занимают предприятия государственного сектора (17%). В отличие от финансовых компаний, повышение их интереса к IdM-проектам объясняется государственной политикой импортозамещения и в целом нарастающей тенденцией к информатизации госпредприятий.

Замыкают тройку лидеров нефтегазовые компании. За рассматриваемый период количество проектов в этой отрасли сократилось более чем в 2 раза. Такая динамика связана прежде всего с высоким количеством ранее реализованных внедрений: в период 2004-2008 компании этого сектора активно внедряли системы управления доступом, и их доля в общем числе проектов составляла существенные 29%. Сейчас наметилась тенденция к миграции с одного продукта на другой, но первоначальные внедрения до сих пор преобладают.

«Рост внедрений систем управления доступом обусловлен новым уровнем развития IdM-продуктов, и в ближайшие 3 года такая динамика будет сохраняться. Это связано, с одной стороны, с появлением спроса на IdM-решения в новых секторах, с другой – с повышением спроса на облачные IdM-решения. Сегодня подобные проекты составляют примерно 2% от общего числа всех внедрений, но мы ожидаем рост в этом сегменте рынка. Также не стоит забывать о курсе на импортозамещение, которого придерживаются госкомпании. За последние годы отечественные разработчики существенно продвинулись на пути создания IdM, в результате чего сегодня они сравнялись с зарубежными по количеству внедрений», — прокомментировал Ярослав Жиронкин, начальник отдела IdM-решений Центра прикладных систем безопасности компании «Инфосистемы Джет».

При проведении исследования специалисты «Инфосистемы Джет» анализировали информацию, предоставленную вендорами и дистрибьюторами, открытые данные о проектах по внедрению IdM-систем, собственную статистику и экспертные данные архитекторов интегратора. В рамках исследования также был составлен рейтинг вендоров по количеству реализованных проектов, рассмотрены вопросы миграции с решения одного вендора на решение другого и проанализирована востребованность IdM-систем, в зависимости от численности компаний.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru