



Иск на $35 млрд из-за сканирования лиц стал ещё ближе к Facebook

Иск на $35 млрд из-за сканирования лиц стал ещё ближе к Facebook

Иск на $35 млрд из-за сканирования лиц стал ещё ближе к Facebook

Facebook пока не смог остановить иск на $35 миллиардов, поданный разгневанными пользователями, считающими, что соцсеть перешла границы в использовании своей технологии распознавания лиц.

Девять окружных судей могли отклонить исковое заявление, однако решили в итоге дать ему ход. Таким образом, просьба Facebook не была удовлетворена.

В деле, которое слушал суд, речь идёт о том, что жители штата Иллинойс не давали согласия на сканирование загруженных ими фотографий с помощью системы распознавания лиц. Истцы утверждают, что их не проинформировали о хранении и сборе их данных с 2011 года.

Если суд встанет на сторону пострадавших, Facebook будет вынужден выплатить от $1000 до $5000 на каждого истца, коих семь миллионов. Нетрудно посчитать, что общая сумма в своём максимуме будет равна $35 миллиардам.

Один из судей, отклонив попытку Facebook замять дело, отметил, что собранные данные отсканированных лиц могут использоваться для разблокировки смартфонов, защищённых биометрической аутентификацией. И это не говоря уже о возможном интересе разведки к подобным данным.

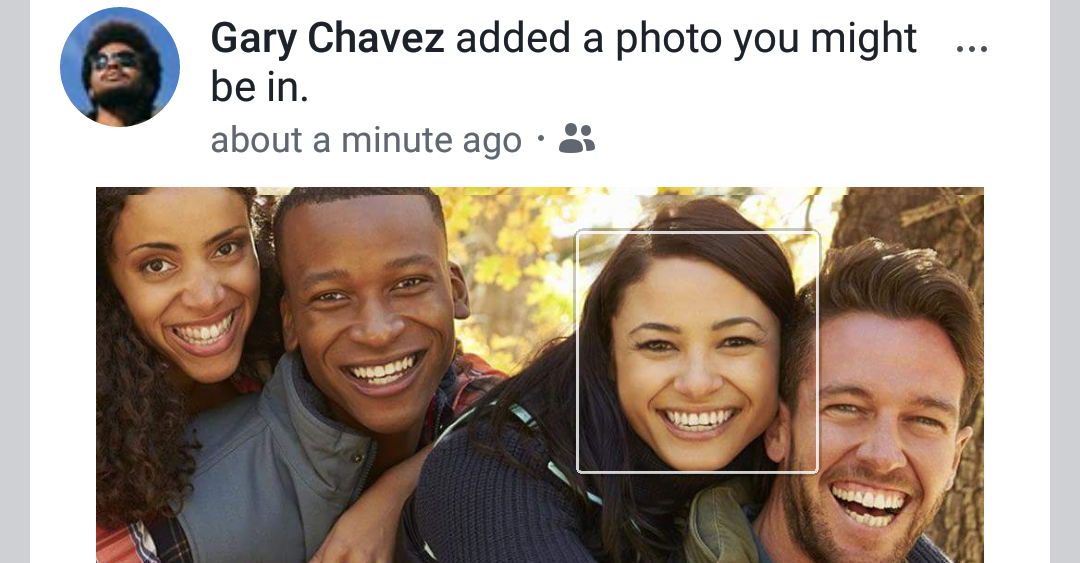
Когда вы загружаете фотографию на Facebook, сервис предлагает вам отметить на ней друга. При этом ваш друг действительно присутствует на фотографии, а соцсеть просто ждёт, что вы подтвердите это. Именно так работает механизм сканирования и распознавания лиц, реализованный площадкой Цукерберга. И именно этим недовольны жители Иллинойса.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru