



20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

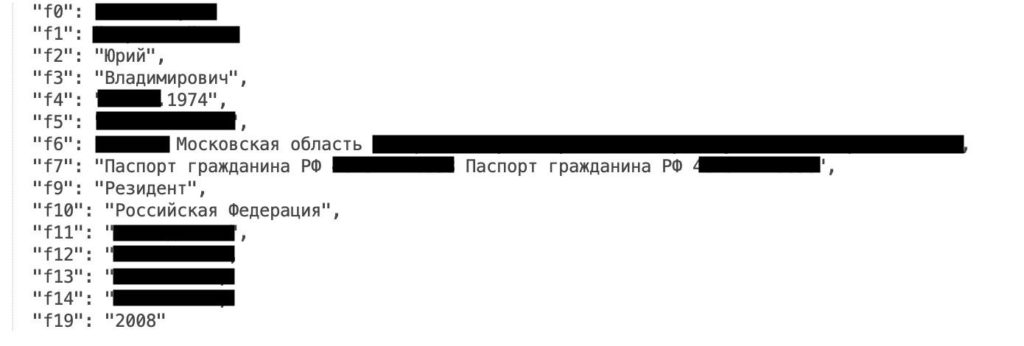
Исследователи наткнулись на незащищённый кластер Elasticsearch, содержащий идентификационную и налоговую информацию россиян. В результате любой желающий мог получить доступ к этим данным, так как они хранились в виде простого текста.

Такой вопиющий слив информации обнаружили эксперты компании Comparitech и Боб Дьяченко. 20 миллионов записей налоговой отчётности, принадлежащих гражданам России, были абсолютно ничем не защищены.

«База данных с 20 млн записей налоговой отчётности была найдена на незащищённом сервере. Любой мог получить к ней доступ через браузер», — пишет команда Comparitech.

Comparitech вместе с Бобом Дьяченко расследовали эту утечку. Примечательно, что владелец базы находился на Украине, он вывел базу в офлайн после сообщения Дьяченко.

Впервые эту базу поисковики проиндексировали в мае 2018 года. Исследователи нашли её 17 сентября 2019 года, а 20 сентября её убрали из общего доступа.

В таких условиях невозможно вычислить, успел ли кто-нибудь собрать эти конфиденциальные данные. Личность владельца базы эксперты раскрывать не стали.

В основном данные принадлежали жителям Москвы и области. Среди них можно было найти: полное имя, адрес, место жительства, номер паспорта, номер телефона, ИНН, имя работодателя и его телефон, налоговые расчёты.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru