



WhatsApp тестирует функцию самоуничтожения сообщений

WhatsApp тестирует функцию самоуничтожения сообщений

WhatsApp тестирует функцию самоуничтожения сообщений

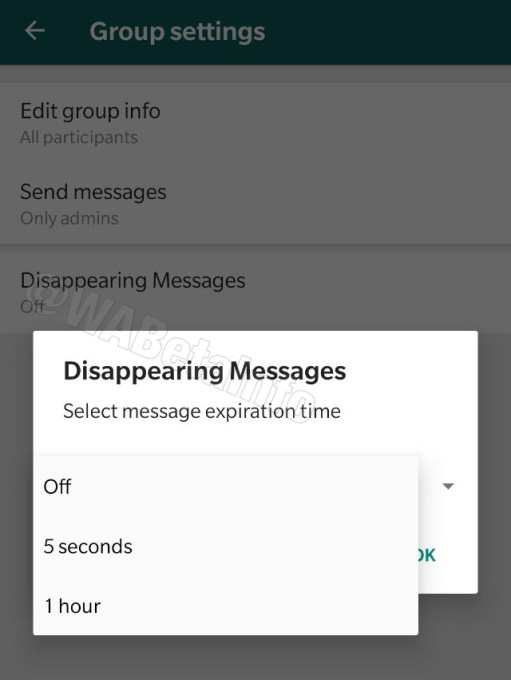
Пользователей мессенджера WhatsApp в скором времени могут порадовать новой функцией — самоуничтожающиеся по прошествии определённого времени сообщения. Один из исследователей нашёл код нововведения в бета-версии приложения.

Специалист, известный под онлайн-псевдонимом WABetaInfo, утверждает, что в публичной бета-версии WhatsApp для Android (под номером v2.19.275) реализовали дополнительную функцию, позволяющую пользователям устанавливать время, по прошествии которого сообщения будут самоуничтожаться.

Безусловно, такие возможности будут весьма полезны людям, которые привыкли делиться конфиденциальной информацией с друзьями и коллегами через WhatsApp. Например, в другом мессенджере — Telegram — это одна из самых востребованных функций.

В настоящее время разработчики тестируют самоуничтожения сообщений для групп с большим количеством участников. Самый малый интервал времени, после которого сообщения будут автоматически удаляться — пять секунд, самый большой — час.

Раньше подобные возможности предоставляли различные сторонние сервисы для WhatsApp, но Facebook в последнее время активно борется с ними, чтобы защитить данные пользователей от потенциальных утечек.

На сегодняшний день точная дата введения в эксплуатацию новой функции самоуничтожения сообщений неизвестна.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru