



WhatsApp тестирует функцию самоуничтожения сообщений

WhatsApp тестирует функцию самоуничтожения сообщений

WhatsApp тестирует функцию самоуничтожения сообщений

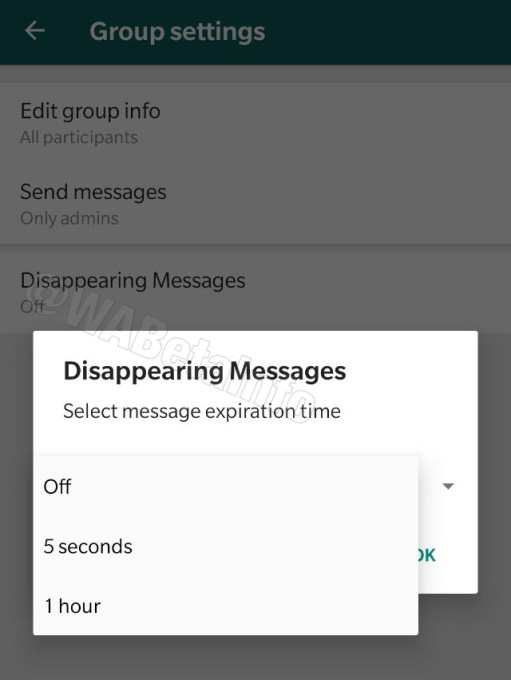
Пользователей мессенджера WhatsApp в скором времени могут порадовать новой функцией — самоуничтожающиеся по прошествии определённого времени сообщения. Один из исследователей нашёл код нововведения в бета-версии приложения.

Специалист, известный под онлайн-псевдонимом WABetaInfo, утверждает, что в публичной бета-версии WhatsApp для Android (под номером v2.19.275) реализовали дополнительную функцию, позволяющую пользователям устанавливать время, по прошествии которого сообщения будут самоуничтожаться.

Безусловно, такие возможности будут весьма полезны людям, которые привыкли делиться конфиденциальной информацией с друзьями и коллегами через WhatsApp. Например, в другом мессенджере — Telegram — это одна из самых востребованных функций.

В настоящее время разработчики тестируют самоуничтожения сообщений для групп с большим количеством участников. Самый малый интервал времени, после которого сообщения будут автоматически удаляться — пять секунд, самый большой — час.

Раньше подобные возможности предоставляли различные сторонние сервисы для WhatsApp, но Facebook в последнее время активно борется с ними, чтобы защитить данные пользователей от потенциальных утечек.

На сегодняшний день точная дата введения в эксплуатацию новой функции самоуничтожения сообщений неизвестна.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru